Ein Brute-Force-Angriff ist eine kryptografische Angriffsmethode, bei der ein Angreifer systematisch alle möglichen Kombinationen von Schlüsseln, Passwörtern oder Passphrasen ausprobiert, bis er die richtige gefunden hat. Bei Kryptowährungen zielen Brute-Force-Angriffe auf private Schlüssel, Wallet-Passwörter, Brain Wallets und Seed-Phrasen ab . Moderne kryptografische Schlüsselräume (wie die 256-Bit-Privatschlüssel von Bitcoin) sind zwar astronomisch groß und praktisch immun gegen Brute-Force-Angriffe, schwächere Elemente – von Menschen gewählte Passwörter, Brain Wallets und kurze PINs – bleiben jedoch angreifbar. Das Verständnis von Brute-Force-Angriffen ist unerlässlich, um zu begreifen, warum korrekte Verfahren zur Schlüsselerzeugung und -speicherung so wichtig sind.
Herkunft & Geschichte
| Datum | Event |
| Alt | Das Konzept der Brute-Force-Methode existierte bereits vor der Computertechnik – Kryptoanalytiker probierten historisch gesehen alle möglichen Verschlüsselungsschlüssel aus. |
| 1977 | DES-Verschlüsselung (56-Bit-Schlüssel) ist standardisiert; die Befürchtung von Brute-Force-Angriffen treibt die Debatte über die Schlüssellänge voran. |
| 1998 | Die „Deep Crack“-Maschine der EFF knackt DES in 56 Stunden und beweist damit, dass 56-Bit-Schlüssel nicht ausreichen. |
| 2009 | Bitcoin startet mit 256-Bit-Architektur private Schlüssel – immun gegen rohe Gewalt mit aktueller und absehbarer Technologie |
| 2013 | Mit dem Fortschritt der GPU-Computer breitet sich das Brute-Force-Angreifen von Gehirn-Wallets immer weiter aus. |
| 2017 | Forscher demonstrieren das Knacken schwacher Bitcoin-Wallet-Passwörter mithilfe von GPU-Clustern. |
| 2020 | Die Quantencomputerforschung wirft langfristige Fragen hinsichtlich der Brute-Force-Methode gegen elliptische Kurvenkryptographie auf. |
| 2023-2024 | KI-gestütztes Passwortraten und leistungsstarke GPU-Cluster machen schwache Passwörter angreifbarer denn je. |
Funktionsweise
| Typ | Ziel | Durchführbarkeit |
| Erraten des privaten Schlüssels | Zufällig generierter 256-Bit-Bitcoin-Privatschlüssel | Unmöglich (2²⁵⁶ Kombinationen) |
| Brain Wallet Crack | Eine vom Menschen gewählte Passphrase wurde zu einem privaten Schlüssel gehasht. | Oft einfach (niedrige Entropie) |
| Wallet-Passwort | Passwortschutz für eine verschlüsselte Wallet-Datei | Hängt von der Passwortstärke ab. |
| Samenphrase-Errate | 12/24-Wort-BIP39-Seedphrase | Unmöglich (2¹²⁸ oder 2²⁵⁶ Kombinationen) |
| PIN-Riss | 4–6 Ziffern Hardware-Brieftasche PIN | Verhindert durch Ratenbegrenzung/Sperre |
| Schlüsselgröße | Mögliche Kombinationen | Zeitaufwand für Brute-Force-Angriffe (1 Milliarde/Sekunde) |
| 4-stellige PIN | 10,000 | 0.00001 Sekunden |
| 8-stelliges Passwort | ~2 × 10¹⁴ | ~ 2.3 Tage |
| 12-Wort-Seed (BIP39) | 2¹²⁸ (~3.4 × 10³⁸) | ~10²² Jahre |
| 128-Bit-Schlüssel | 2¹²⁸ | ~10²² Jahre |
| 256-Bit-Schlüssel (Bitcoin) | 2²⁵⁶ (~1.16 × 10⁷⁷) | ~10⁶⁰ Jahre |
| Ziel | Warum es anfällig ist |
| Gehirn-Geldbörsen | Von Menschen gewählte Phrasen weisen eine geringe Entropie auf (20–60 Bit). |
| Kurze Passwörter | Passwörter mit 6–8 Zeichen können innerhalb von Stunden/Tagen geknackt werden. |
| Wiederverwendete Passwörter | Bekannt durch Datenlecks, getestet mit Krypto-Konten |
| Einfache PINs | Ohne Ratenbegrenzung fallen 4-stellige PINs innerhalb von Sekunden weg. |
| Teilweise Seed-Phrasen | Sind 2–3 Wörter eines 12-Wort-Startworts bekannt, lässt sich der Rest durch Ausprobieren ermitteln. |
Einfach ausgedrückt
- Brute Force bedeutet, alle möglichen Methoden auszuprobieren. Probiere so lange aus, bis du die richtige Antwort gefunden hast – wie beim Ausprobieren aller Kombinationen eines Vorhängeschlosses.
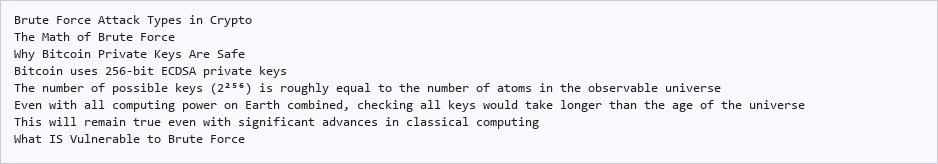
- Bitcoin-Privatschlüssel sind sicher– Es gibt mehr mögliche Schlüssel als Atome im Universum
- Passwörter und digitale Geldbörsen sind NICHT sicher– Von Menschen gewählte Geheimnisse weisen nicht genügend Zufälligkeit auf
- GPU-Farmen beschleunigen es– Moderne Grafikkarten können Milliarden von Kombinationen pro Sekunde testen.
- Die beste Verteidigung ist Zufall.– Verwenden Sie lange, zufällige Passwörter und kryptografisch generierte Seed-Phrasen
Wichtig : Ihre Kryptowährung ist vor Brute-Force-Angriffen geschützt, WENN Sie korrekt generierte Schlüssel und Seed-Phrasen verwenden. Das Risiko besteht in schwachen Passwörtern, Brain Wallets und von Menschen gewählten Geheimnissen.
Beispiele aus der Praxis
Beispiel 1: „Großer Bitcoin-Collider“-Projekt
- Szenario: Ein Projekt für verteiltes Rechnen versuchte, Bitcoin-Privatschlüssel per Brute-Force-Angriff zu knacken, indem zufällige Adressen auf Guthaben überprüft wurden.
- Implementierung: Tausende Freiwillige führten Softwaretests mit zufällig ausgewählten privaten Schlüsseln gegen die Bitcoin-Blockchain durch.
- Ergebnis: Nach jahrelangem Betrieb fand das Projekt einige wenige Schlüssel – allesamt von nachweislich schwachen Testschlüsseln und nicht von ordnungsgemäß generierten Wallets. Dies bewies, dass das Knacken zufälliger 256-Bit-Schlüssel per Brute-Force-Angriff sinnlos ist.
Beispiel 2: Massenhaftes Knacken von Gehirn-Wallets
- Szenario: Forscher haben ein System entwickelt, um gängige Passphrasen gegen Bitcoin-Gehirncodes zu testen. Brieftaschenadressen
- Implementierung: Gehashte Wörterbücher, berühmte Zitate, Liedtexte, Buchpassagen und häufige Muster werden mit Milliarden von Versuchen pro Sekunde analysiert.
- Ergebnis: Es wurden 884 gehackte und leergeräumte Brain Wallets gefunden, wobei insgesamt rund 18,000 BTC gestohlen wurden – ein Beweis dafür, dass Brain Wallets nicht sicher sind.
Beispiel 3: Wiederherstellung einer verschlüsselten Wallet-Datei
- Szenario: Ein Benutzer hat das Passwort für seine verschlüsselte Bitcoin Core wallet.dat-Datei vergessen, die 50 BTC enthält.
- Implementierung: Wir haben einen Wiederherstellungsdienst beauftragt, der GPU-Cluster nutzte, um Passwortvarianten zu testen (Kombinationen aus bekannten Wörtern, Zahlen und Mustern, die der Benutzer möglicherweise verwendet hat).
- Ergebnis: Das Passwort wurde nach dreiwöchiger Rechenzeit durch Testen von Variationen bekannter Passwortmuster des Nutzers geknackt – ein Beweis dafür, dass schwache, aber nicht triviale Passwörter bei ausreichendem Anreiz immer noch angreifbar sind.
Vorteile
| Vorteil | Beschreibung |
| Garantierter Erfolg | Bei unendlich viel Zeit findet die Brute-Force-Methode immer die Lösung (theoretischer Vorteil). |
| Einfache Bedienung | Erfordert keine kryptanalytischen Fähigkeiten – nur Rechenleistung. |
| Sorgt für mehr Sicherheit | Die Gefahr von Brute-Force-Angriffen motiviert zu stärkeren kryptografischen Standards. |
| Wiederherstellungs-Tool | Kann legitim dabei helfen, vergessene Passwörter für persönliche Wallets wiederherzustellen. |
| Sicherheitstests | Wird von Sicherheitsprüfern zur Prüfung der Systemstärke verwendet |
Nachteile & Risiken
| Risiko | Beschreibung |
| Gelddiebstahl | Schwache Passwörter und digitale Geldbörsen werden regelmäßig durch Brute-Force-Angriffe geknackt und leergeräumt. |
| Eskalierende Hardware | GPUs und ASICs machen Brute-Force-Angriffe im Laufe der Zeit schneller und kostengünstiger. |
| Falsche Sicherheit | Nutzer könnten denken, ihr „cleveres“ Passwort sei sicher, obwohl es leicht zu knacken ist. |
| Quantenbedrohung | Zukünftige Quantencomputer könnten potenziell elliptische Kurvenschlüssel per Brute-Force-Methode knacken (in Jahrzehnten). |
| Social-Engineering-Kombination | Teilwissen aus Social Engineering kombiniert mit roher Gewalt ist wirkungsvoll |
FAQ
F: Kann jemand meinen Bitcoin-Privatschlüssel per Brute-Force-Angriff knacken?
A: Wenn Ihr Schlüssel korrekt generiert wurde (zufälliger 256-Bit-Schlüssel), nein. Der Schlüsselraum ist so riesig, dass ein Brute-Force-Angriff mit keiner denkbaren Technologie physikalisch unmöglich ist. Stammt Ihr Schlüssel jedoch aus einer sogenannten Brain Wallet oder ist er ein schwaches Passwort, könnte er angreifbar sein.
F: Wie lange würde es dauern, eine 12-Wort-Startphrase per Brute-Force-Methode zu finden?
A: Ein 12-Wort-BIP39-Startsatz hat 2¹²⁸ mögliche Kombinationen (~3.4 × 10³⁸). Bei einer Milliarde Versuchen pro Sekunde würde dies etwa 10²² Jahre dauern – weit länger als das Alter des Universums.
F: Bedroht Quantencomputing die Sicherheit von Brute-Force-Angriffen?
A: Quantencomputer könnten theoretisch Grovers Algorithmus nutzen, um die effektive Schlüssellänge zu halbieren (wodurch 256 Bit 128 Bit entsprechen würden), was weiterhin sicher wäre. Shors Algorithmus könnte die elliptische Kurvenkryptographie knacken, dies erfordert jedoch Quantencomputer, deren Leistungsfähigkeit derzeit weit über dem liegt. Post-Quanten-Kryptographiestandards werden derzeit entwickelt.
F: Was ist der beste Schutz gegen rohe Gewalt?
A: Verwenden Sie kryptografisch zufällige Schlüsselgenerierung (BIP39), starke Passwörter (mindestens 16 Zeichen, zufällig), Hardware-Wallet-PINs mit Sperrung nach fehlgeschlagenen Versuchen und verwenden Sie niemals Brain Wallets oder gängige Passphrasen.