



Die sicherste Krypto-Wallet ist diejenige, die den wahrscheinlichsten Angriff abwehrt. Für die meisten Nutzer ist das ein Hardware-Gerät, das direkt vom Hersteller gekauft wurde und dessen Wiederherstellungsphrase handschriftlich hinterlegt ist. Die Marke auf der Verpackung spielt dabei eine weitaus geringere Rolle.
Krypto-Wallets können, wie jedes digitale Werkzeug, anfällig für Hackerangriffe, Betrug oder Bedienungsfehler sein. Das Risiko ist bei Hot Wallets, die permanent online sind, am höchsten.
Das Ausmaß ist messbar und verdient eine gesonderte Betrachtung. Chainalysis zählte Diebstähle im Wert von über 3.4 Milliarden US-Dollar von Januar bis Anfang Dezember 2025, die größtenteils von Börsen und anderen Dienstleistern stammten, und schrieb 2.02 Milliarden US-Dollar des Gesamtbetrags von 2025 nordkoreanischen Hackern zu, ein Anstieg von 51 Prozent im Vergleich zum Vorjahr.
Bei Diebstählen aus Privatgeldbeuteln ging es in die entgegengesetzte Richtung: Sie sanken von einem Höchststand von 1.5 Milliarden US-Dollar im Jahr 2024 auf 713 Millionen US-Dollar im Jahr 2025.
Wichtige Erkenntnisse
- Cold Wallets halten private Schlüssel von allen angeschlossenen Rechnern fern; die Wiederherstellungsphrase, der physische Zugriff und Ihre eigenen Genehmigungen dienen als Zugangswege.
- Weder Coinbase Wallet noch MetaMask führen die Zwei-Faktor-Authentifizierung als Wallet-Funktion auf, aber beide können mittlerweile über ein Google- oder Apple-Konto erstellt werden, und genau dort gehört der zweite Faktor hin.
- Die Versicherung von Gemini deckt Diebstahl aus der Exchange Hot Wallet ab, schließt jedoch Verluste durch unbefugten Zugriff auf Ihr Benutzerkonto aus. Sie bietet also keinen Schutz bei einem gestohlenen Login.
- Der Diebstahl von Bybit um den 21. Februar 2025, bei dem es um etwa 1.5 Milliarden Dollar ging, zeigt die Grenzen des Hinzufügens von Schlüsseln auf: Die Multisignatur funktionierte wie geplant, und das Geld blieb trotzdem übrig.
Holen Sie sich die UPay Crypto Card
Erleben Sie das Beste aus Online-Zahlungen und nahtlosen Krypto-Transaktionen.
Jetzt registrierenWelche Art von Krypto-Wallet ist die sicherste?
Allein in puncto Sicherheit sind Cold Wallets die bessere Wahl, denn ein Gerät, das niemals mit dem Internet in Berührung kommt, kann weder von entfernter Malware noch von Phishing-Seiten erreicht werden.
Damit verengen sich die Möglichkeiten auf drei: physischer Zugang, Offenlegung der Wiederherstellungsphrase und die eigene Genehmigung einer fehlerhaften Transaktion.
Die Einschränkung ist real und keine Immunität. Eine Hardware-Wallet signiert jede Bestätigung, daher kann eine gefälschte Website sofort nach Ihrer Zustimmung Geld aus dem Offline-Speicher ausgeben.
Hardware-Wallets gelten als die sichersten, da sie Ihre privaten Schlüssel offline speichern und somit weniger anfällig für Hackerangriffe sind.
Hot Wallets sind angreifbarer, können aber dennoch sicher eingerichtet werden. Geräteschutz, Hardware-Kopplung und Sorgfalt beim Signieren von Daten sind dabei entscheidend.
Weiterführende Lektüre: Cold-Storage-Lösungen für Krypto-Assets
Was „am sichersten“ wirklich bedeutet: Die Angriffe, die Gelder kosten
Eine Wallet ist gegen eine bestimmte Liste von Angriffen sicher und gegen die Angriffe, gegen die sie nie entwickelt wurde, wehrlos. Die Frage ist also, welche Liste auf Sie zutrifft.
Ihre zwölf oder vierundzwanzig Wörter stehen an erster Stelle, und die meisten Veröffentlichungen sind banal: ein Foto, das mit der Cloud synchronisiert wird, oder ein Satz, der auf einer gefälschten Bestätigungsseite eingegeben wird.
| Attacke | Wen es trifft | Die Eigenschaft, die es verhindert |
|---|---|---|
| Wiederherstellungsphrase Offenlegung | Jeder Selbstverwahrungsnutzer | Handschriftliche oder digitale Sicherungskopie, niemals fotografiert oder abgetippt |
| Manipulation der Lieferkette | Hardwarekäufer | Direkter Kauf und Samenerzeugung auf dem Gerät |
| Entführung der Zwischenablage | Jeder, der eine Adresse einfügt | Die vollständige Adresse wurde auf dem Bildschirm des Geräts verifiziert. |
| Bösartige Token-Genehmigungen | DeFi- und dApp-Nutzer | Lesbare Unterschrift, begrenzte Zulagen, regelmäßige Widerrufung |
| SIM-Kartentausch und E-Mail-Übernahme | Verwahrungs- und Cloud-basierte Konten | Zweiter Faktor (App oder Hardware), niemals SMS |
| Physischer Zwang | Bekannte Inhaber | Datenschutz bezüglich der Bestände und ein kleines Guthaben in der Wallet, die Sie eröffnen müssten |
| Verlust des Zugangs im Todesfall | Familien der Inhaber | Ein schriftlicher, erprobter Wiederherstellungsplan |
Genehmigungen von bösartigen Token
Sie unterzeichnen eine Genehmigung, die es einem Vertrag erlaubt, einen Token für Sie zu transferieren. Nichts wird sofort abgezogen, daher fühlt sich auch nichts falsch an, bis der Vertrag Wochen später aufgebraucht ist.
SIM-Tausch und physische Nötigung
Ein Exchange-Konto, das per SMS-Code zurückgesetzt wird, ist durch das Callcenter des Mobilfunkanbieters geschützt. Auch die Selbstverwahrung ist nicht ausgenommen: Wenn Sie die Wallet mit Google- oder Apple-Login erstellt oder ein Backup in Google Drive oder iCloud eingerichtet haben, dient dieses Konto als Zugang. Installieren Sie daher eine Authentifizierungs-App.
Nötigung ist die andere Umgehungsmethode und wird nun mitgezählt. Chainalysis verzeichnete im ersten Halbjahr 2026 weltweit 46 gewalttätige Vorfälle im Zusammenhang mit Kryptowährungen, verglichen mit 40 im gleichen Zeitraum 2025, bei denen mehr als 30 Millionen US-Dollar erbeutet wurden.
Manche Hardware-Wallets bieten zusätzlich eine Passphrase, die eine zweite, versteckte Wallet öffnet und so den Zugriff für Angreifer einschränkt. Die Wiederherstellungsphrase allein reicht nicht aus, um das Guthaben wiederherzustellen; wird die Passphrase vergessen, sind die Gelder unwiederbringlich verloren.
Die 3 sichersten Cold Wallets des Jahres 2026
1. Ledger Krypto-Wallet
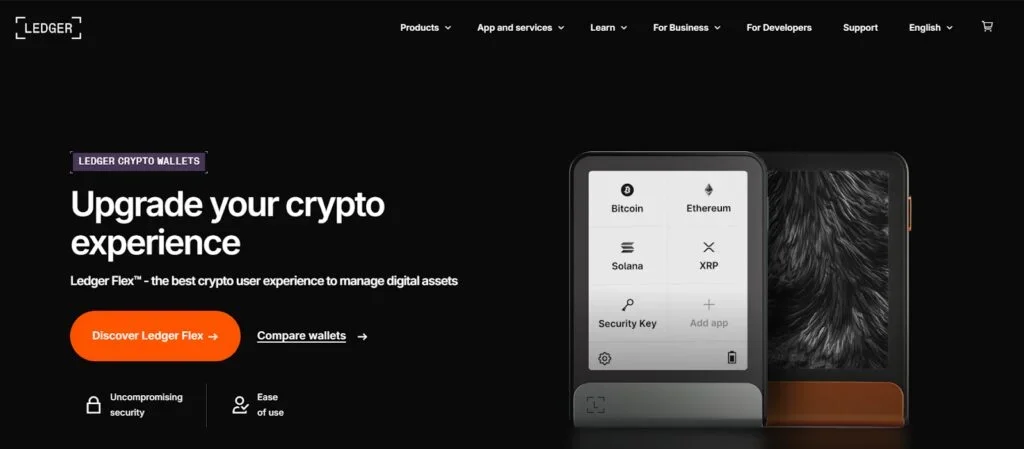
Ledger-Geräte basieren auf einem zertifizierten Sicherheitselement, und die Wiederherstellungsphrase wird direkt auf dem Gerät generiert. Dadurch wird der häufigste Lieferkettenangriff verhindert – ein Gerät, das bereits mit der Phrase eines anderen Anbieters versehen ist –, vorausgesetzt, man kauft direkt bei Ledger.
Warum es sicher ist
- Die Schlüssel werden in einem zertifizierten sicheren Element generiert und gespeichert, niemals auf einem angeschlossenen Computer.
2. Ellipal Titan Krypto-Wallet
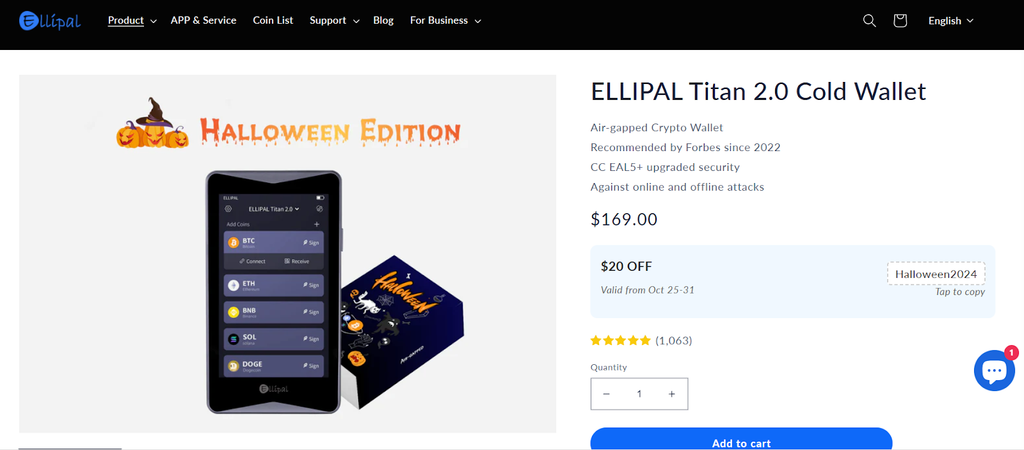
ELLIPAL gibt an , dass der Titan 2.0 „kein WLAN, kein Bluetooth, keine USB-Daten“ besitzt, dass „jede Transaktion per QR-Code signiert wird“ und dass er mit einem CC EAL5+ Sicherheitschip ausgestattet ist.
ELLIPAL listet außerdem einen Selbstzerstörungsmechanismus auf und gibt an, dass das Gerät so konzipiert ist, dass es Ihre privaten Schlüssel löscht, falls eine Manipulation festgestellt wird. Dies ist jedoch eher eine Designaussage als ein getestetes Ergebnis.
Warum es sicher ist
- Kein Funkmodul und kein Datenkabel, daher keine Fernverbindung zu den Tasten, und ein metallversiegeltes Gehäuse mit einem dokumentierten Manipulationsschutz.
3. SafePal Krypto-Wallet
Auf der Shopseite von SafePal S1 wird mit „100% Air-Gap-Signatur“, ohne NFC-, Wi-Fi-, Bluetooth- oder USB-Verbindung, einem EAL6+-Sicherheitselement und einem Manipulationsschutzmechanismus mit Selbstzerstörungsfunktion zum niedrigsten Preis hier geworben.
Kraken Security Labs berichtete im Februar 2021, die Manipulationserkennung umgangen und die Firmware herabgestuft zu haben. SafePal erklärte dazu, die Forscher hätten es nicht geschafft, den Seed zu stehlen, und die Firmware-Version 1.0.24 habe die Sicherheitslücke geschlossen.
Warum es sicher ist
- Offline-QR-Signierung, plus ein öffentliches Protokoll der Tests durch Dritte und ein ausgelieferter Fix
Top 5 der sichersten Hot Wallets des Jahres 2026
1. Coinbase Wallet (Web3)
Die Coinbase Wallet ist selbstverwaltet und von einem Coinbase-Börsenkonto getrennt. Auf der Sicherheitsseite heißt es: „Niemand, auch nicht Coinbase, kann ohne Ihre Wiederherstellungsphrase auf Ihre Token oder NFTs zugreifen.“
Die Zwei-Faktor-Authentifizierung gehört nicht zu den Funktionen. Auf der Sicherheitsseite werden Biometrie, Passwörter und Sicherheitssperren, Ledger-Kopplung, Token-Genehmigungsbenachrichtigungen, Transaktionsvorschauen und eine Sperrliste für schädliche Apps aufgeführt.
Es gibt kein Coinbase-Login in der Wallet, das geschützt werden müsste. Es kann jedoch über E-Mail, Apple oder Google erstellt und wiederhergestellt werden, sodass dieses Konto die Zwei-Faktor-Authentifizierung beinhaltet. Das Produkt war außerdem ein Jahr lang unter dem Namen Base App bekannt, bevor es im September 2026 wieder den Namen Coinbase Wallet annahm.
Warum es sicher ist
- Token-Genehmigungsbenachrichtigungen, Transaktionsvorschauen und Hardware-Wallet-Kopplung, die den Genehmigungsangriff direkt abwehren.
2. MetaMask Krypto-Wallet
MetaMask ist eine Selbstverwahrungsplattform und der Standardzugang zu dezentralen Finanzsystemen. Ihr Schutz besteht aus dem Tresorpasswort, dem Gerät und der geheimen Wiederherstellungsphrase, auf die MetaMask laut eigenen Angaben keinen Zugriff hat.
Die Zwei-Faktor-Authentifizierung wird häufig als MetaMask-Funktion aufgeführt. Der Artikel zur Zwei-Faktor-Authentifizierung im Hilfecenter behandelt das MetaMask-Entwicklerkonto und die Infura-Schlüssel – also die Anmeldung über das Entwickler-Dashboard, nicht über die Wallet.
Wenn Sie ein Google- oder Apple-Konto verknüpfen, anstatt die Phrase aufzuschreiben, bezeichnet die Sicherheitsseite von MetaMask dieses Konto und sein Passwort als „Ihre zwei Schwachstellen“.
Warum es sicher ist
- Verschlüsselter lokaler Tresor, Hardware-Wallet-Kopplung und Genehmigungshygiene: begrenzte Kontingente und regelmäßige Widerrufung
3. Crypto.com Onchain Wallet, jetzt Ult
Crypto.com benannte seine DeFi-Wallet im November 2024 in Crypto.com Onchain um. Auf der Onchain-Seite heißt es nun, die Onchain-Wallet sei Ult, eine von Cronos Labs entwickelte Self-Custodial-App, in der die Onchain-Wallet weiterhin integriert ist. Überprüfen Sie den App-Namen vor dem Herunterladen, da gefälschte Apps oft mit veralteten Namen werben.
Warum es sicher ist
- Selbstverwahrung mit Passwortschutz und direkten App-Verbindungen, die Vermögenswerte außerhalb eines Verwahrungskontos halten
4. Exodus Krypto-Wallet
Exodus ist eine Multi-Asset-Wallet, deren wichtigste Sicherheitsfunktion die Hardware-Kopplung ist. Exodus bietet außerdem eine Trezor-Integration für Desktop- und Mobilgeräte an.
Warum es sicher ist
- Die Trezor-Kopplung erfolgt durch Abmeldung vom Computer, und die Selbstverwahrung bedeutet, dass kein Plattformausfall das Guthaben einfriert.
5. Gemini Krypto-Wallet
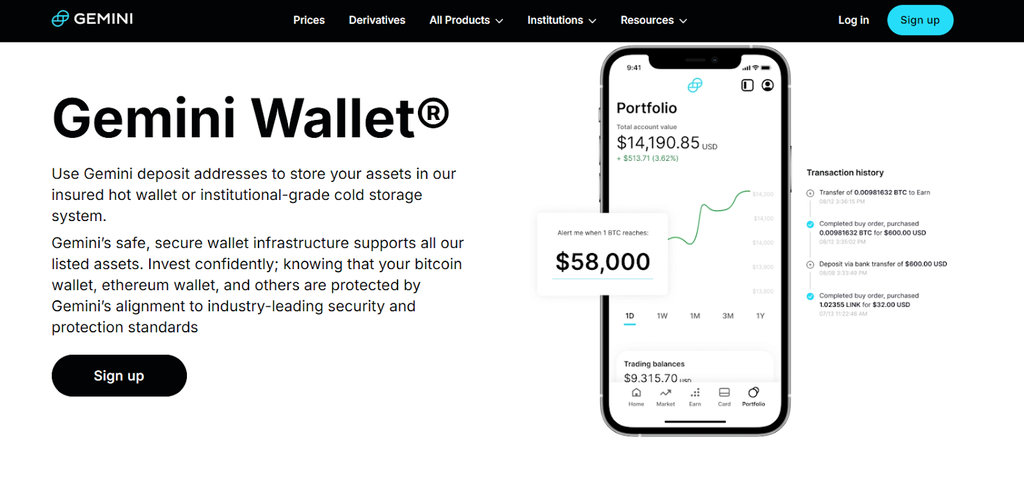
Geminis Brieftasche ist ein Guthaben an einer regulierten Börse, daher hat Gemini die Kontrolle, und die Versicherung wird in der Regel viel zu vage beschrieben.
In den Versicherungsbedingungen von Gemini, die zuletzt 2022 aktualisiert wurden, heißt es, die Police decke den „Diebstahl digitaler Vermögenswerte aus der Hot Wallet unserer Börse“ ab, der durch „eine direkte Sicherheitsverletzung oder einen Hackerangriff auf die Systeme von Gemini oder einen Diebstahl durch einen Mitarbeiter von Gemini“ verursacht werde, und dass sie „keine Verluste abdeckt, die durch einen unbefugten Zugriff auf Ihr Benutzerkonto entstehen“.
Es schützt Sie also vor einem Sicherheitsverstoß bei Gemini, nicht aber vor dem Diebstahl Ihrer eigenen Zugangsdaten, und das Support-Center verweist hinsichtlich der aktuellen Beschränkungen auf die Benutzervereinbarung.
Warum es sicher ist
- Ein regulierter Verwahrer mit veröffentlichten Versicherungsbedingungen sowie Kontokontrollen wie z. B. Auszahlungsberechtigungslisten
Holen Sie sich die UPay Crypto Card
Erleben Sie das Beste aus Online-Zahlungen und nahtlosen Krypto-Transaktionen.
Jetzt registrierenWorauf Sie bei einer sicheren Krypto-Wallet achten sollten
Verschlüsselung
Eine Wallet sollte den lokalen Schlüsselspeicher mit einer starken Verschlüsselung wie AES-256 verschlüsseln, damit jeder, der die Dateien von Ihrem Gerät kopiert, nichts Brauchbares hat.
AES-256 gilt als hochsicher und wird von Regierungen und Organisationen weltweit zum Schutz sensibler Informationen eingesetzt.
Lesbare Unterschrift
Der Bybit-Diebstahl hat dieses Thema ganz oben auf die Liste gesetzt. Eine digitale Geldbörse sollte die Bedeutung einer Transaktion in verständlicher Sprache anzeigen. Werden nur Hexadezimalzahlen angezeigt, vertraut man der Website.
Sicherung und Wiederherstellung
Schreiben Sie den Satz handschriftlich auf oder prägen Sie ihn in Metall und bewahren Sie zwei Kopien so auf, dass sie vor Feuer geschützt sind. Fotografieren Sie ihn niemals, geben Sie ihn niemals in eine Notiz, einen Passwortmanager, eine E-Mail oder einen Cloud-Speicher ein und geben Sie ihn niemals an den Support weiter. Testen Sie die Wiederherstellung anschließend auf einem Ersatzgerät, bevor Sie das Wallet aufladen.
Multi-Faktor-Authentifizierung
Die Multi-Faktor-Authentifizierung ist für Konten relevant: Börsen, Depotguthaben und die zugehörige E-Mail-Adresse. Bei einer selbstverwalteten Wallet entspricht dies einem Gerätepasswort, biometrischen Daten und einer App-Sperre.
Wenn Sie sich mit Google oder Apple angemeldet haben, schützt der zweite Faktor dieses Kontos auch Ihre Wallet, und eine Authentifizierungs-App oder ein Hardware-Schlüssel widersteht dem SIM-Swapping, wo SMS dies nicht leisten.
Ruf
Lesen Sie die Vorfallshistorie des Anbieters anstatt dessen Marketingaussagen: Eine veröffentlichte Sicherheitslücke und ein Patch sagen mehr aus.
Sind Krypto-Wallets riskant?
Sie bergen ein reales Risiko, und das Muster ist immer gleich: eine offengelegte Wiederherstellungsphrase, eine Genehmigung, die niemand verstanden hat, oder eine Kontoübernahme, die bei der E-Mail-Adresse beginnt.
Fallstudie: Warum ein funktionierendes Multisignatursystem dennoch 1.5 Milliarden Dollar Verlust machte
In der öffentlichen Bekanntmachung des FBI vom 26. Februar 2025 wird der Diebstahl von etwa 1.5 Milliarden US-Dollar von der Börse Bybit am oder um den 21. Februar 2025 dokumentiert und Nordkorea im Rahmen der von ihm verfolgten Aktivitäten unter dem Namen TraderTraitor zugeschrieben.
Die Multisignatur war nicht gebrochen: Die Unterzeichner behielten ihre Schlüssel, die erforderliche Anzahl wurde genehmigt, und die Kryptographie funktionierte wie vorgesehen.
Die Analyse der NCC Group vom 10. März 2025 ergab, dass bösartiges JavaScript, das über einen kompromittierten Entwicklerrechner eingeschleust wurde, die Anzeige der Signaturschnittstelle veränderte, während die Hardware-Wallets die manipulierte Transaktion in einer Form anzeigten, die niemand als das erkennen konnte, was sie war, da EIP-712 verschachtelte Operationen nicht lesbar darstellt.
Mehr als 1.4 Milliarden Dollar an Vermögenswerten, darunter 401,347 ETH, wurden aus dem Cold Wallet abgezogen.
Die Multisignatur funktionierte einwandfrei. Der Bildschirm hingegen schon.
Das Hinzufügen von Schlüsseln schützt davor, dass ein Schlüssel verloren geht oder gestohlen wird, aber überhaupt nicht davor, dass jedem Unterzeichner gleichzeitig dieselbe Lüge erzählt wird. Deshalb ist eine lesbare Unterschrift wichtiger als die Anzahl der Genehmigungen.
Siehe auch Multi-Signatur-Wallets: Zweck, Funktionen, Vorteile
Fazit
Die Wallet sollte zu Ihren Aktivitäten passen: Offline-Speicher für Guthaben, die Sie nicht ausgeben, und ein kleiner, aktiver Speicher für Ihre Ausgaben. Beide hängen davon ab, wie Sie die Bestätigungsphrase verwalten, welche Bedingungen Sie erfüllen und wer im Falle Ihres Zahlungsausfalls auf Ihre Gelder zugreifen kann.
Für die Mechaniker ist die korrekte Offline-Speicherung der Schlüssel wichtiger als jeder Markenvergleich.
Häufig gestellte Fragen
Was ist die sicherste Krypto-Wallet?
Eine Hardware-Geldbörse, die Sie direkt gekauft und selbst initialisiert haben, mit einem handgeschriebenen Passwort. Ledger, Ellipal Titan und SafePal sind alle kompatibel.
Sind Cold Wallets 100 % sicher?
Nein. Sie sind zwar sehr sicher, aber nicht völlig narrensicher: Physischer Diebstahl, Beschädigung, Nötigung und der Verlust des Wiederherstellungswortes bleiben weiterhin möglich.
Unterstützen Coinbase Wallet und MetaMask die Zwei-Faktor-Authentifizierung?
Nicht als Wallet-Funktionen. Beide können über ein Google- oder Apple-Konto erstellt oder wiederhergestellt werden. Hier kommt der zweite Faktor zum Tragen, verwenden Sie also eine Authentifizierungs-App. Der Artikel zur Zwei-Faktor-Authentifizierung von MetaMask behandelt die Anmeldung für Entwickler und Infura.
Was passiert, wenn ein Krypto-Wallet-Unternehmen sein Geschäft aufgibt?
Wenn Sie die Schlüssel besitzen, bleiben Ihre Vermögenswerte auf der Blockchain und können in einer anderen Wallet wiederhergestellt werden. Wenn ein Verwahrer sie verwahrt, sind Sie stattdessen Gläubiger.
Wie lassen sich große Mengen an Kryptowährung am sichersten aufbewahren?
Hardwarebasierte Speicherung, eine handschriftliche oder metallene Phrase an zwei Stellen und eine getestete Wiederherstellung. Ab einer bestimmten Größe sollten Multisignatur und schriftliche Anweisungen hinzugefügt werden, denen eine vertrauenswürdige Person folgen kann.
Ersparnisse offline zu halten, bedeutet nicht, sie ungenutzt zu lassen. Eine UPay-Karte wird über Ihr UPay-Guthaben aufgeladen, sodass Ausgaben von einem kleinen Guthaben abgewickelt werden, während der Rest ungenutzt bleibt. UPay veröffentlicht 10 USDT für die Ausstellung einer virtuellen Premier- oder Platinum-Karte sowie eine Aufladegebühr von 2 %. Die aktuellen UPay-Karten funktionieren mit Visa.





