Un importante inversor de Ethereum ha sufrido una pérdida catastrófica después de que una brecha en su clave privada dejara inservible una billetera multifirma , lo que permitió a un atacante sustraer aproximadamente 27.3 millones de dólares en criptoactivos y comenzar a blanquear las ganancias a través de Tornado Cash.
El incidente, señalado por primera vez por la empresa de seguridad blockchain PeckShield, ha enviado nuevas ondas de choque a través de la comunidad DeFi y ha renovado las preocupaciones en torno a las prácticas de configuración de billeteras, la gestión de claves y los riesgos ocultos vinculados a las posiciones activas en la cadena.
“La cuenta Multisig de una ballena fue vaciada en aproximadamente 27.3 millones de dólares debido a una vulneración de la clave privada”, escribió PeckShield en una alerta en X.
“El drenador ha lavado $12.6 millones (4,100 ETH) a través de Tornado Cash y retiene aproximadamente $2 millones en activos líquidos”.
Puntos Clave
- Una multifirma 1 de 1 mal configurada convirtió una herramienta de seguridad en un único punto de falla una vez que la clave privada se vio comprometida.
- El control de una billetera vinculada a posiciones DeFi en vivo puede magnificar las pérdidas mucho más allá del drenaje inicial de fondos.
- El uso estructurado de Tornado Cash demuestra que muchos robos de criptomonedas de alto valor son operaciones planificadas, no ataques impulsivos.
- La mayoría de las pérdidas importantes en criptomonedas se deben a errores de gestión y aprobación de claves, más que a fallas en los protocolos de blockchain.
Cómo una multifirma se convirtió en un punto único de falla
Las carteras multifirma se consideran una alternativa más segura a las carteras de clave única, especialmente para quienes poseen grandes cantidades de fondos. Están diseñadas para requerir múltiples aprobaciones antes de que se puedan transferir fondos. Sin embargo, en este caso, dicha protección falló por completo.
Los investigadores en cadena revelaron posteriormente que la billetera estaba configurada como una multifirma 1 a 1. Esta configuración implicaba que solo se requería una firma para autorizar las transacciones, eliminando la redundancia que otorga a las multifirmas su ventaja de seguridad. Una vez comprometida la clave privada, el atacante obtuvo el control total.
Según el investigador en cadena Specter, la billetera multifirma se creó el 11 de abril de 2025 a las 07:48:11 UTC. Tan solo 35 minutos después, a las 08:23:23, se produjo una salida masiva de la dirección de firma principal.
La velocidad del drenaje sugiere que la clave puede haber sido expuesta durante la configuración de la billetera, posiblemente a través de una herramienta insegura, una descarga envenenada o asistencia de terceros que resultó ser maliciosa.
Drenaje sistemático y lavado en cadena
Los datos de la cadena de bloques muestran que el atacante no se apresuró a retirarse en una sola transacción. En cambio, los fondos se movieron siguiendo un patrón estructurado que apunta a un lavado de dinero deliberado en lugar de una venta por pánico.
Aproximadamente 4,100 ETH, valorados en unos 12.6 millones de dólares en ese momento, se enviaron a través de Tornado Cash en lotes de 100 ETH. En total, el atacante realizó 41 transferencias separadas, un método comúnmente utilizado para reducir la trazabilidad y evitar la detección inmediata de los sistemas de monitoreo automatizados.
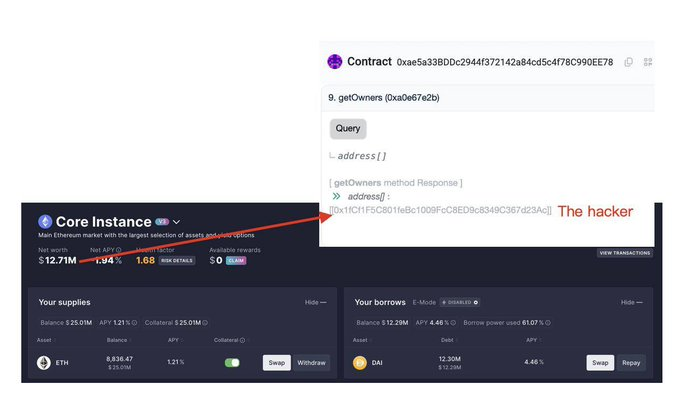
Los rastros vinculados a Etherscan muestran que la dirección, parcialmente identificada como 0x1fCf…367d23Ac, interactúa repetidamente con Tornado Cash mientras conserva el control de activos adicionales.
Además de ETH, la billetera aún contiene tokens como Wrapped Ether, OKB, Trust Wallet Token, Bitfinex LEO, Fetch y Nexo. PeckShield estima que alrededor de 2 millones de dólares en activos líquidos permanecen bajo el control del atacante.
La posición de Aave que elevó las apuestas
Lo que hace que esta brecha sea más peligrosa que un robo de billetera estándar es a qué accedió el atacante tras el robo inicial. PeckShield confirmó que la multifirma comprometida aún controla una importante posición activa en Aave.
“El atacante también controla la multifirma de la víctima, que mantiene una posición larga apalancada”, señaló PeckShield.
Según se informa, la billetera contiene aproximadamente $25 millones en ETH proporcionados como garantía, frente a aproximadamente $12.3 millones en DAI prestados. El control de esta posición convierte el incidente de un simple robo en un evento de riesgo continuo.
Con autoridad para firmar en la multifirma, el atacante puede retirar garantías, ajustar los parámetros de préstamo o forzar la liquidación de la posición. Cualquier movimiento repentino podría tener repercusiones, no solo para la víctima, sino también para los protocolos DeFi involucrados si se producen liquidaciones en condiciones de mercado adversas.
Esto pone de relieve un problema clave para los usuarios avanzados de DeFi: las billeteras ya no son solo herramientas de almacenamiento. Son centros de control para posiciones financieras complejas. Cuando se pierde el acceso, el daño puede extenderse mucho más allá de los activos ya robados.
Señales de un compromiso más amplio
Los analistas en cadena también observaron que el atacante interactuaba con contratos relacionados con la propiedad y el control, lo que sugiere que la vulneración fue más allá de una simple transferencia no autorizada. Esto refuerza la preocupación de que la clave privada estuviera completamente expuesta, en lugar de haber sido utilizada indebidamente temporalmente.
Las empresas de seguridad señalan que, incluso cuando los usuarios distribuyen claves de firma entre dispositivos o ubicaciones, siguen siendo vulnerables a ataques de phishing, malware, intercambio de SIM, copias de seguridad comprometidas y aprobaciones de transacciones maliciosas. En entornos multifirma, un solo punto débil puede minar toda la configuración.
Una ballena ya bajo presión
El contexto adicional de Onchainlens muestra que la ballena ya tenía dificultades antes del ataque. En mayo, se informó que la misma billetera sufrió pérdidas tras retirar más de 2,500 ETH de OKX y transferir los fondos a Kiln Finance.
Para julio, la ballena había apostado un total de 9,918 ETH, valorados en aproximadamente 22.5 millones de dólares en ese momento, y solo había obtenido 105.5 ETH en recompensas por staking. Incluso antes del hackeo, se estimaba que la dirección tenía una pérdida total de unos 4.26 millones de dólares.
La violación eliminó efectivamente cualquier posibilidad de recuperación, convirtiendo una posición ya difícil en una de las mayores pérdidas individuales del año.
No es un caso aislado
Este incidente se ajusta a un patrón más amplio de robos de criptomonedas de alto valor que se basan menos en errores de protocolo y más en fallos del usuario. En otro caso a principios de este año, un inversor desconocido perdió más de 3 millones de dólares tras aprobar, sin saberlo, un contrato malicioso. Esos fondos también se convirtieron a ETH y se enrutaron a través de Tornado Cash.
Estos ataques subrayan una dura verdad en materia de seguridad de las criptomonedas: la mayoría de las pérdidas no provienen de cadenas de bloques rotas, sino de claves comprometidas, configuraciones de billetera deficientes y aprobaciones engañosas.
Lecciones de un error de 27 millones de dólares
La conclusión de esta brecha no es que las billeteras multifirma sean inseguras, sino que su solidez depende de su configuración y la seguridad de sus claves. Una multifirma de 2 de 3 o 3 de 5 reduce drásticamente el riesgo de pérdida total por una sola clave comprometida. Una multifirma de 1 de 1 no lo hace.
Para los grandes tenedores y usuarios avanzados de DeFi, este incidente es un recordatorio de que deben tratar la configuración de su billetera con el mismo cuidado que la custodia institucional. Esto incluye el uso de herramientas confiables, la verificación de las fuentes de software, el aislamiento de los dispositivos de firma y la comprensión exacta de lo que permite cada aprobación.
Como demuestran los hallazgos de PeckShield, una vez que un atacante puede firmar transacciones, la velocidad se convierte en el enemigo de la recuperación. Y cuando ese acceso incluye posiciones DeFi activas, las consecuencias pueden escalar mucho más allá del robo inicial.
La pérdida de 27.3 millones de dólares está prácticamente bloqueada tras Tornado Cash, con pocas posibilidades de recuperación. Lo que queda es un costoso caso práctico sobre cómo una sola clave comprometida puede destruir incluso la apariencia de una seguridad sólida.