



La billetera de criptomonedas más segura es la que detiene el ataque con mayor probabilidad de afectarte, y para la mayoría de las personas, eso significa un dispositivo físico comprado directamente al fabricante, con la frase de recuperación escrita a mano. La marca en la caja importa mucho menos que eso.
Las carteras de criptomonedas, como cualquier herramienta digital, pueden ser vulnerables a hackeos, estafas o errores del usuario. Los riesgos son mayores con las carteras en línea, que están siempre disponibles.
La magnitud del problema es cuantificable y merece ser analizada por separado. Chainalysis contabilizó más de 3.4 millones de dólares en robos desde enero hasta principios de diciembre de 2025, la mayoría procedentes de plataformas de intercambio y otros servicios, y atribuyó 2.02 millones de dólares del total de 2025 a piratas informáticos norcoreanos, lo que supone un aumento del 51% interanual.
Los robos de las carteras de los particulares siguieron la tendencia opuesta, pasando de un máximo de 1.5 millones de dólares en 2024 a 713 millones de dólares en 2025.
Puntos Clave
- Las carteras frías mantienen las claves privadas fuera de cualquier máquina conectada, dejando la frase de recuperación, el acceso físico y sus propias autorizaciones como las únicas vías de acceso.
- Ni Coinbase Wallet ni MetaMask incluyen la autenticación de dos factores como una función de la billetera, pero ahora ambas se pueden crear a través de una cuenta de Google o Apple, y es en esa cuenta donde corresponde el segundo factor.
- El seguro de Gemini cubre el robo de datos de su monedero virtual de la plataforma de intercambio y excluye las pérdidas derivadas del acceso no autorizado a su cuenta de usuario, por lo que no constituye una protección en caso de robo de credenciales de acceso.
- El robo de Bybit, ocurrido alrededor del 21 de febrero de 2025, por un valor aproximado de 1.5 millones de dólares, demuestra el límite de la adición de claves: la multifirma funcionó según lo previsto y aún quedaba dinero por robar.
Obtén la tarjeta criptográfica UPay
Experimente lo mejor del pago en línea y transacciones de criptomonedas fluidas.
Registrarse¿Qué tipo de billetera criptográfica es la más segura?
En lo que respecta a la seguridad, las carteras frías son la opción más sólida, ya que un dispositivo que nunca se conecta a Internet no puede ser atacado por malware remoto ni por una página de phishing.
Eso reduce las vías de acceso a tres: acceso físico, exposición de la frase de recuperación y aprobación personal de una transacción fraudulenta.
La restricción es real y no se trata de inmunidad. Una billetera de hardware firma todo lo que usted confirma, por lo que un sitio web fraudulento puede gastar dinero desde almacenamiento en frío en el momento en que usted lo aprueba.
Las carteras de hardware se consideran las más seguras porque almacenan tus claves privadas sin conexión a internet, lo que las hace menos vulnerables a los ataques informáticos.
Las carteras digitales son más vulnerables y, aun así, pueden configurarse correctamente. La protección del dispositivo, el emparejamiento del hardware y el cuidado con lo que se firma son factores cruciales.
Lectura relacionada: Soluciones de almacenamiento en frío para criptoactivos
Qué significa realmente “más seguro”: Los ataques que roban fondos
Una cartera es segura frente a una lista específica de ataques e indefensa frente a aquellos para los que nunca fue diseñada, por lo que la pregunta es qué lista se ajusta a ti.
Tus doce o veinticuatro palabras son el primer elemento que aparece, y la mayoría de las exposiciones son triviales: una foto que se sincroniza con la nube o una frase escrita en una página de validación falsa.
| Ataque | A quién afecta | La propiedad que lo impide |
|---|---|---|
| exposición de la frase de recuperación | Todos los usuarios de autocustodia | Copia de seguridad manuscrita o en metal, nunca fotografiada ni mecanografiada. |
| manipulación de la cadena de suministro | compradores de hardware | Compra directa y generación de semillas en el dispositivo |
| secuestro del portapapeles | Cualquiera que pegue una dirección | Dirección completa verificada en la propia pantalla del dispositivo. |
| Aprobaciones de tokens maliciosas | Usuarios de DeFi y dApps | Firma legible, límites máximos de asignación, revocación periódica |
| Intercambio de tarjeta SIM y control del correo electrónico | Cuentas de custodia y respaldadas por la nube | Aplicación o hardware como segundo factor, nunca SMS |
| coerción física | Titulares conocidos como titulares | Privacidad sobre las tenencias y un pequeño saldo en la billetera que te obligarían a abrir. |
| Pérdida de acceso tras el fallecimiento | Familias de los titulares | Un plan de recuperación escrito y probado |
Aprobaciones de tokens maliciosos
Usted firma una autorización que permite a un contrato transferir un token en su nombre. Nada se transfiere de inmediato, por lo que no hay ninguna sensación de que algo ande mal, hasta que el contrato se agota semanas después.
Intercambio de SIM y coerción física
Una cuenta de intercambio que se restablece mediante un código SMS está protegida por el centro de atención al cliente de la operadora móvil. La autocustodia no es una excepción: si creaste la billetera con el inicio de sesión de Google o Apple, o si la sincronizaste con Drive o iCloud, esa cuenta es la puerta de entrada, así que instala una aplicación de autenticación.
La coacción es la otra vía de escape, y ahora se tiene en cuenta. Chainalysis contabilizó 46 incidentes violentos relacionados con criptomonedas en todo el mundo durante el primer semestre de 2026, frente a 40 en el mismo periodo de 2025, con un botín superior a los 30 millones de dólares.
Algunas carteras de hardware incluyen una contraseña que abre una segunda cartera oculta, limitando así el acceso que un atacante puede tener a su contenido. La frase de recuperación por sí sola no la restaurará, por lo que si se olvida la contraseña, esos fondos se perderán definitivamente.
Las 3 billeteras frías más seguras de 2026
1. Monedero de criptomonedas Ledger
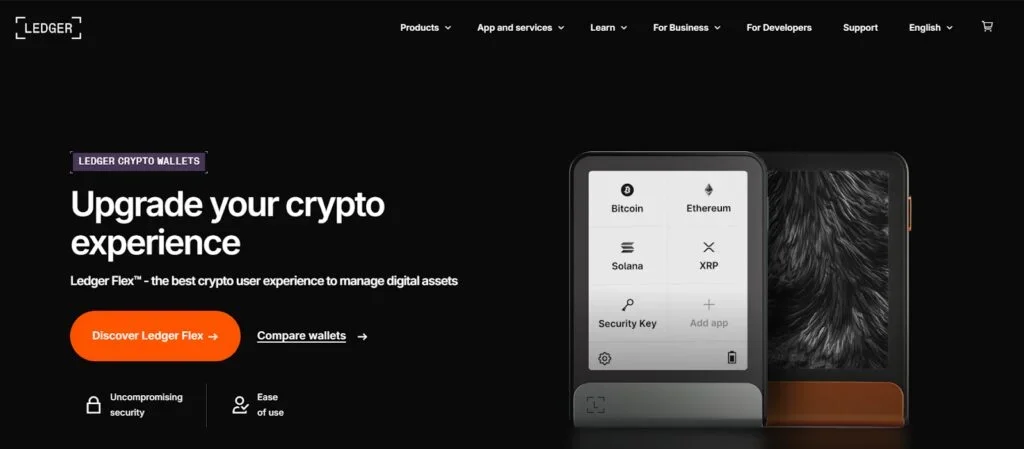
Los dispositivos Ledger están diseñados con un elemento de seguridad certificado, y la frase de recuperación se genera en el propio dispositivo. Esto evita el ataque más común en la cadena de suministro: un dispositivo que llega con la frase de recuperación preinstalada, siempre y cuando se compre directamente al cliente.
Por qué es seguro
- Claves generadas y almacenadas en un elemento seguro certificado, nunca en un ordenador conectado.
2. Monedero de criptomonedas Ellipal Titan
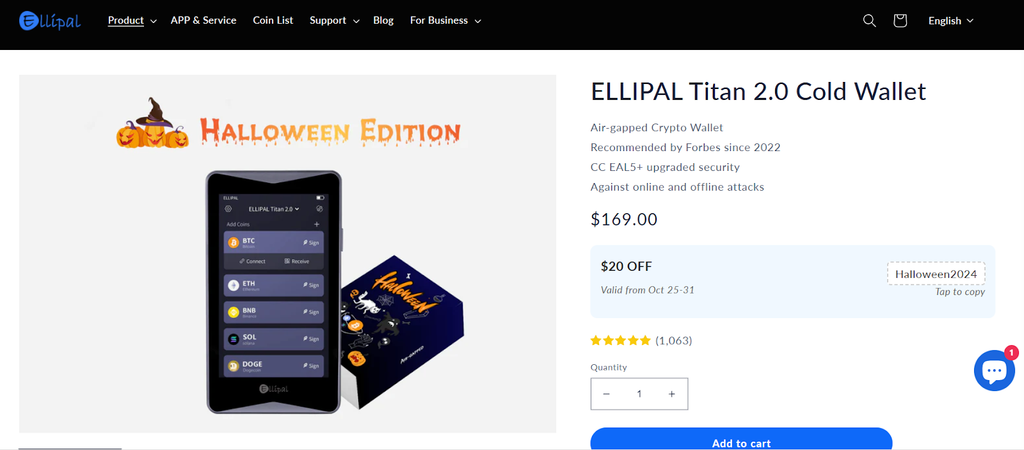
ELLIPAL publica que el Titan 2.0 “no tiene WiFi, ni Bluetooth, ni datos USB”, que “se firma cada transacción mediante un código QR” y que funciona con un chip de seguridad CC EAL5+.
ELLIPAL también incluye un mecanismo de autodestrucción y afirma que, si se detecta alguna manipulación, "el dispositivo está diseñado para borrar sus claves privadas", lo cual es una afirmación de diseño más que un resultado comprobado.
Por qué es seguro
- Sin radio ni cable de datos, por lo que no hay acceso remoto a las teclas, y una carcasa metálica sellada con una etiqueta antimanipulación publicada.
3. Monedero de criptomonedas SafePal
La página de la tienda S1 de SafePal anuncia "firma 100% aislada de la red", sin NFC, Wi-Fi, Bluetooth ni conexión USB, un elemento seguro EAL6+ y un mecanismo de autodestrucción antimanipulación, al precio más bajo aquí.
En febrero de 2021, Kraken Security Labs informó que había eludido la detección de manipulación y había degradado el firmware. La respuesta de SafePal afirma que los investigadores "no lograron robar la clave" y que la versión 1.0.24 del firmware corrigió la degradación.
Por qué es seguro
- Firma de códigos QR sin conexión, además de un registro público de pruebas de terceros y una solución implementada.
Las 5 billeteras calientes más seguras de 2026
1. Monedero Coinbase (Web3)
Coinbase Wallet es un servicio de autocustodia independiente de la cuenta de intercambio de Coinbase. Su página de seguridad indica: «Nadie, ni siquiera Coinbase, puede acceder a tus tokens o NFT sin tu frase de recuperación».
La autenticación de dos factores no está entre sus funciones. La página de seguridad enumera datos biométricos, contraseñas y bloqueos de seguridad, emparejamiento con Ledger, alertas de aprobación de tokens, vistas previas de transacciones y una lista de bloqueo de aplicaciones maliciosas.
No hay una cuenta de Coinbase en la billetera que proteger, aunque se puede crear y restaurar mediante correo electrónico, Apple o Google, por lo que esa cuenta cumple con el segundo requisito de autenticación. El producto también se utilizó como Base App durante un año antes de volver a llamarse Coinbase Wallet en septiembre de 2026.
Por qué es seguro
- Las alertas de aprobación de tokens, las vistas previas de transacciones y el emparejamiento de billeteras de hardware abordan directamente el ataque de aprobación.
2. Monedero de criptomonedas MetaMask
MetaMask es un sistema de autocustodia y la puerta de entrada predeterminada a las finanzas descentralizadas. Tu protección reside en la contraseña de la bóveda, el dispositivo y la frase de recuperación secreta, a la que MetaMask afirma no tener acceso.
Es frecuente ver la autenticación de dos factores como una función de MetaMask. El artículo sobre autenticación de dos factores en su centro de ayuda trata sobre la cuenta de desarrollador de MetaMask y las claves de Infura, y el inicio de sesión en el panel de control del desarrollador, en lugar de en la billetera.
En los casos en que conectes una cuenta de Google o Apple en lugar de escribir la frase, la página de seguridad de MetaMask denomina a esa cuenta y a su contraseña "tus dos puntos débiles".
Por qué es seguro
- Bóveda local cifrada, emparejamiento de monederos de hardware e higiene de aprobación: límites de acceso y revocación periódica.
3. Crypto.com Onchain Wallet, ahora Ult
Crypto.com cambió el nombre de su billetera DeFi a Crypto.com Onchain en noviembre de 2024, y en su página de Onchain ahora se indica que la billetera Onchain es Ult, una aplicación de autocustodia desarrollada por Cronos Labs, con Onchain Wallet como un modo dentro de ella. Verifica el nombre de la aplicación antes de descargarla, ya que las aplicaciones fraudulentas suelen usar nombres poco fiables.
Por qué es seguro
- Autocustodia con protección mediante contraseña y conexiones directas a la aplicación que mantienen los activos fuera de un saldo de custodia.
4. Monedero de criptomonedas Exodus
Exodus es una cartera multi-activo cuya característica de seguridad más útil es el emparejamiento con hardware, y Exodus publica la integración con Trezor para ordenadores de escritorio y dispositivos móviles.
Por qué es seguro
- El emparejamiento de Trezor implica cerrar sesión en el ordenador, y la autocustodia significa que ningún fallo de la plataforma congela el saldo.
5. Monedero de criptomonedas Gemini
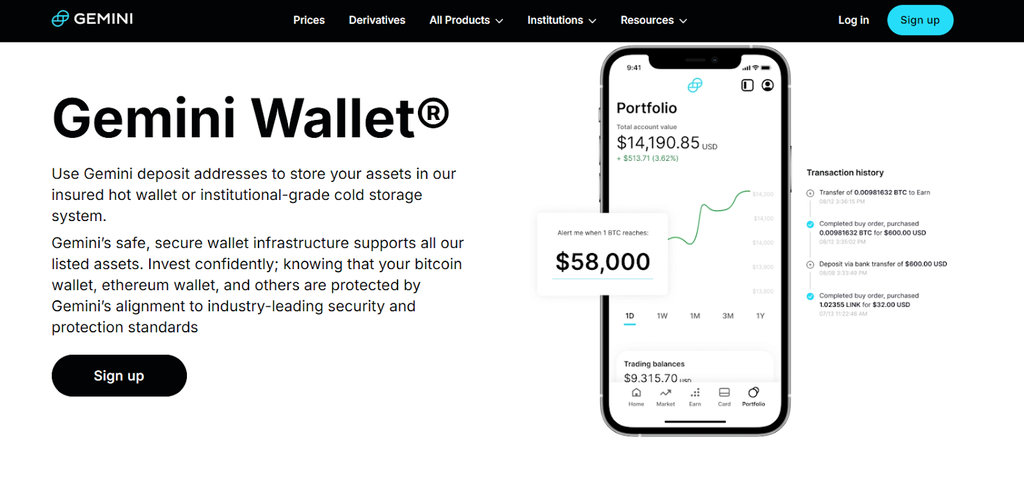
La cartera de Géminis es un saldo en una bolsa regulada, por lo que Géminis tiene las llaves, y el seguro suele describirse de forma demasiado vaga.
La política de seguros de Gemini, actualizada por última vez en 2022, indica que la póliza cubre el "robo de activos digitales de la billetera digital de nuestra plataforma" resultante de "una violación de seguridad directa o un ataque informático a los sistemas de Gemini o un robo por parte de un empleado de Gemini", y que "no cubre ninguna pérdida resultante de cualquier acceso no autorizado a su cuenta de usuario".
Por lo tanto, te protege contra una posible violación de seguridad de Gemini, no contra el robo de tus credenciales de acceso, y su centro de soporte se remite al Acuerdo de Usuario para conocer los límites vigentes.
Por qué es seguro
- Un custodio regulado con términos de seguro publicados, además de controles de cuenta como listas de retiros permitidos.
Obtén la tarjeta criptográfica UPay
Experimente lo mejor del pago en línea y transacciones de criptomonedas fluidas.
RegistrarseQué buscar en una billetera de criptomonedas segura
Cifrado
Una cartera digital debería cifrar el almacén de claves local con un algoritmo de cifrado robusto como AES-256, de modo que cualquiera que copie los archivos de tu dispositivo no tenga nada que pueda utilizar.
AES-256 se considera un algoritmo altamente seguro y es utilizado por gobiernos y organizaciones de todo el mundo para proteger información confidencial.
Firma legible
El robo de Bybit puso este tema en primer lugar. Una billetera debería indicar qué hace cada transacción en palabras legibles. Si solo ves caracteres hexadecimales, estás confiando en el sitio web.
Copia de seguridad y recuperación
Escribe la frase a mano o grábala en metal y guarda dos copias en un lugar seguro, lejos de cualquier fuente de calor. Nunca la fotografíes, nunca la escribas en una nota, gestor de contraseñas, correo electrónico o almacenamiento en la nube, y nunca se la entregues al servicio de asistencia. Luego, prueba la recuperación en un dispositivo de repuesto antes de recargar la billetera.
Autenticación de múltiples factores
La autenticación multifactor se aplica a las cuentas: plataformas de intercambio, saldos de custodia y la dirección de correo electrónico asociada. El equivalente para una billetera de autocustodia es un código de acceso al dispositivo, datos biométricos y un bloqueo de la aplicación.
Si iniciaste sesión con Google o Apple, el segundo factor de esa cuenta también protege tu cartera, y una aplicación de autenticación o una llave de hardware impide el intercambio de SIM, a diferencia de los SMS.
Reputación
Lea el historial de incidentes del proveedor en lugar de su publicidad: una brecha de seguridad publicada y un parche le dirán más.
¿Son riesgosas las billeteras de criptomonedas?
Conllevan un riesgo real, y el patrón es siempre el mismo: una frase de recuperación expuesta, una aprobación que nadie entendió o una toma de control de la cuenta que comienza en la dirección de correo electrónico.
Caso práctico: ¿Por qué un sistema multifirma en funcionamiento perdió 1.5 millones de dólares?
El aviso público del FBI del 26 de febrero de 2025 registra el robo de aproximadamente 1.5 millones de dólares de la plataforma de intercambio Bybit alrededor del 21 de febrero de 2025, atribuyéndolo a Corea del Norte bajo la actividad que rastrea como TraderTraitor.
La multifirma no se vio comprometida: los firmantes conservaron sus claves, se aprobó el número requerido y la criptografía hizo lo que estaba diseñada para hacer.
El análisis realizado por NCC Group el 10 de marzo de 2025 reveló que un código JavaScript malicioso, inyectado a través de una máquina de desarrollador comprometida, alteró la interfaz de firma, mientras que las carteras de hardware mostraron la transacción manipulada de forma ilegible, ya que EIP-712 no representa las operaciones anidadas de forma legible.
Más de 1.4 millones de dólares en activos, entre ellos 401,347 ETH, fueron sustraídos de la billetera fría.
La firma multifirma no falló. La pantalla sí.
Agregar claves protege contra la pérdida o el robo de una clave, pero no contra la misma mentira contada a todos los firmantes a la vez, por lo que la legibilidad de la firma es más importante que el número de aprobaciones.
Véase también Carteras multifirma: propósito, funciones y beneficios.
Conclusión
La cartera digital debe ajustarse a tus necesidades: una reserva para fondos que no estés utilizando y una pequeña reserva para los que sí lo estés. Ambas opciones dependen de cómo gestiones la frase, de lo que firmes y de quién pueda recuperar los fondos si tú no puedes.
Para los mecánicos, almacenar las llaves correctamente sin conexión a internet es más valioso que cualquier comparación de marcas.
Preguntas Frecuentes
¿Cuál es la billetera criptográfica más segura?
Una cartera de hardware que compraste directamente y que inicializaste tú mismo, con la frase escrita a mano. Ledger, Ellipal Titan y SafePal son compatibles.
¿Son las billeteras frías 100% seguras?
No. Son muy seguros, pero no completamente infalibles: el robo físico, los daños, la coacción y la pérdida de la frase de recuperación siguen siendo riesgos.
¿Coinbase Wallet y MetaMask admiten la autenticación de dos factores?
No como funciones de billetera. Ambas se pueden crear o restaurar a través de una cuenta de Google o Apple, y ahí es donde se aplica el segundo factor, así que usa una aplicación de autenticación. El artículo de MetaMask sobre el inicio de sesión de dos factores cubre su inicio de sesión para desarrolladores e Infura.
¿Qué sucede si una empresa de billeteras criptográficas cierra?
Si usted posee las claves, sus activos permanecen en la cadena de bloques y se transfieren a otra billetera. Si un custodio las posee, usted se convierte en acreedor.
¿Cuál es la forma más segura de almacenar grandes cantidades de criptomonedas?
Almacenamiento en hardware, una frase escrita a mano o grabada en metal en dos lugares y una restauración probada. A partir de cierto tamaño, añada multifirma e instrucciones escritas que una persona de confianza pueda seguir.
Mantener los ahorros fuera de línea no significa que dejen de estar disponibles. Una tarjeta UPay se recarga desde tu billetera UPay, por lo que los gastos se descuentan de un pequeño saldo mientras el resto permanece inactivo. UPay cobra 10 USDT por emitir una tarjeta virtual Premier o Platinum y una comisión de recarga del 2 %. Las tarjetas UPay actuales funcionan con Visa.





