L'OJK indonésienne réaffirme la responsabilité des fournisseurs de cryptomonnaies en cas de perte d'actifs clients.
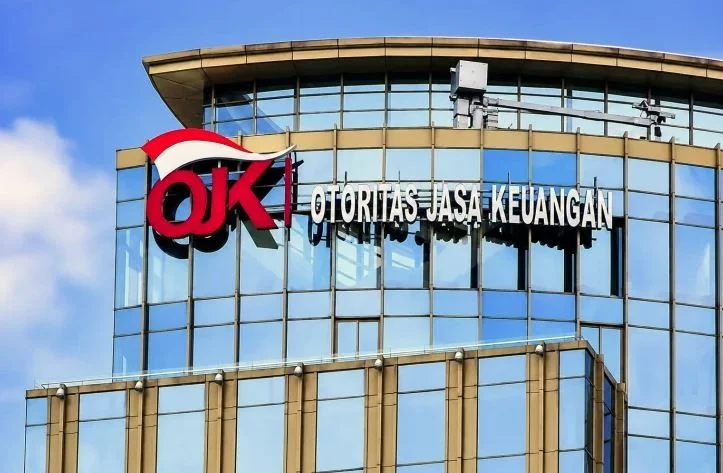
L'Autorité des services financiers indonésienne (OJK) a réaffirmé que les entreprises de cryptomonnaies doivent protéger les actifs de leurs clients et assumer leur responsabilité en cas de disparition d'actifs détenus en leur possession. Ce rappel remet la protection des clients au centre des préoccupations alors que le secteur réagit à l'incident de cybersécurité chez Binance. S'exprimant le 5 novembre, Adi Budiarso, responsable de l'OJK, a mis l'accent sur les obligations de garde existantes plutôt que d'annoncer un nouveau programme d'indemnisation. Pour les utilisateurs, cette distinction est importante : la responsabilité en cas de perte d’actifs ne signifie pas que chaque réclamation donne lieu à un versement immédiat et automatique. Points clés à retenir : Ce que l’OJK a dit à propos des avoirs perdus Selon le rapport d’ANTARA, Budiarso a cité l’article 91 du POJK 27/2024, modifié par le POJK 23/2025. Cette obligation concerne les entreprises détenant les actifs numériques de leurs clients ; le terme « négociateurs » désigne ici les fournisseurs, et non les investisseurs particuliers. Les fournisseurs peuvent détenir directement jusqu'à 30 % des actifs des clients, le reste étant placé chez un gestionnaire ou un dépositaire de stockage. Au moins 70 % de la portion directement détenue doit être stockée en chambre froide, tandis que pas plus de 30 % ne peut être en ligne. Ces pourcentages s'appliquent aux différents niveaux de garde. Il ne faut pas les interpréter comme signifiant que 70 % des actifs des clients doivent être stockés dans les portefeuilles froids du fournisseur. Le guide d'UPay sur le stockage à froid et à chaud explique la distinction fondamentale entre les portefeuilles hors ligne et les portefeuilles connectés à Internet. Pourquoi l'incident Binance est important : CNBC Indonesia a rapporté que l'OJK considérait l'incident Binance comme un rappel de la nécessité de renforcer la gouvernance technologique, les contrôles d'accès, les compétences du personnel et la surveillance interne. L'autorité de régulation a appelé à une gestion des risques adéquate et à une cyber-résilience renforcée pour l'ensemble des entreprises indonésiennes agréées dans le secteur des actifs numériques, notamment les plateformes d'échange, les chambres de compensation et les dépositaires. L'OJK a également exhorté le public à garder son calme et à faire appel aux prestataires agréés. Sa réponse vise à renforcer les garanties de l'industrie nationale ; elle ne doit pas être interprétée comme la conclusion que toutes les plateformes indonésiennes ont subi le même incident. La leçon plus générale est opérationnelle. La taille d'une plateforme à elle seule ne permet pas d'informer les clients sur la manière dont les autorisations sont contrôlées, dont les actifs sont stockés ou à quelle vitesse les retraits peuvent reprendre après un incident. Notre mise à jour concernant les retraits Binance aborde séparément la question de l'accès au service. Que doivent vérifier les clients ? Commencez par vérifier l'entreprise qui fournit le service. L'OJK publie les informations relatives aux licences sur sa page officielle dédiée aux licences d'actifs numériques. Vérifiez que l'entité juridique et le service correspondent aux informations de l'autorité de réglementation plutôt que de vous fier à une marque connue ou à une capture d'écran partagée dans un groupe de discussion. Ensuite, il faut comprendre qui contrôle les actifs. Le solde de la plateforme et le portefeuille que vous contrôlez créent des dépendances différentes. L'explication d'UPay concernant les plateformes d'échange de cryptomonnaies et les portefeuilles numériques permet de clarifier cette différence avant de choisir où conserver vos fonds. En cas d'incident affectant votre compte, conservez les références des transactions, les relevés de compte et la correspondance avec le service d'assistance. Ces enregistrements peuvent vous aider à décrire précisément le problème lorsque vous contacterez le fournisseur. Suivez les annonces vérifiées concernant la disponibilité des retraits et les procédures de réclamation plutôt que de considérer les promesses faites sur les réseaux sociaux comme des instructions officielles. Pour les personnes utilisant des cryptomonnaies pour financer un paiement ou un transfert, l'accessibilité est aussi importante que le solde affiché. Une transaction planifiée peut être retardée même si le compte affiche encore des fonds. Vérifiez le jeton et le réseau concernés avant de procéder à un retrait, et faites la distinction entre une interruption de service et une perte d'actifs confirmée. Ce sont des problèmes différents qui peuvent nécessiter des explications différentes de la part du fournisseur. Enfin, il convient de distinguer les actifs manquants d'une baisse de la valeur marchande. La déclaration d'OJK traite des pertes de garde d'enfants. Il ne faut pas la présenter comme une promesse de renverser les pertes d'investissement ou de garantir le prix des jetons. Tout accord proposé doit encore être évalué au regard des circonstances de l'affaire. En conclusion, le rappel de l'OJK place la responsabilité en matière de conservation au cœur de la réponse indonésienne aux risques liés à la sécurité des cryptomonnaies. Pour les clients, les priorités pratiques sont claires : vérifier le fournisseur, savoir où sont détenus les actifs et conserver des registres fiables. La responsabilité existe, mais l'issue d'une demande d'indemnisation particulière dépend de l'examen et des dispositions applicables.
Tether affirme avoir gelé plus de 1.5 milliard de dollars liés au piratage de Binance.
Tether affirme avoir gelé plus de 1.5 milliard de dollars en USDT dans les 30 minutes suivant l'attaque de Binance du 29 octobre, empêchant ainsi les attaquants de déplacer ou d'échanger les jetons ciblés. L'émetteur du stablecoin a divulgué sa réponse le 2 novembre, tandis que Binance continuait de traiter la faille de sécurité. Pour les clients qui attendent de pouvoir récupérer leur argent, cette annonce marque une étape de confinement plutôt qu'une confirmation du retour des biens volés. Cette distinction est importante pour tous ceux qui utilisent des stablecoins détenus en bourse pour leurs paiements : bloquer les fonds volés, remplacer les soldes affectés et rouvrir les retraits sont des volets distincts de la réponse. Points clés de l'annonce de Tether Dans sa déclaration du 2 novembre, Tether a indiqué que la rapidité de sa réaction avait permis de bloquer les fonds identifiés avant qu'ils ne puissent être transférés, échangés ou blanchis. L'entreprise a lié son intervention à l'enquête plus large sur le vol chez Binance, que le FBI a attribué à la Corée du Nord. Le calendrier et l'ampleur du gel des comptes de Tether sont des chiffres communiqués par l'entreprise. Cette annonce concerne l'USDT, que Tether pourrait restreindre. Il ne faut pas interpréter cela comme une affirmation selon laquelle l'émetteur contrôle toutes les cryptomonnaies prises lors de l'attaque ou peut annuler tous les transferts sur la blockchain. Les fonds gelés ne sont pas encore des fonds récupérés. Un gel empêche les jetons concernés de circuler en raison de la restriction. Le recouvrement nécessite des étapes supplémentaires pour déterminer comment les actifs peuvent être restitués ou réémis au destinataire approprié. L'annonce de Tether abordait par ailleurs son historique plus large de restitution de fonds par le biais de réémissions. Cela n'a pas permis d'établir que la totalité du montant lié à Binance avait déjà fait l'objet de ce processus. C’est pourquoi les titres concernant les avoirs bloqués doivent être lus attentivement. Un solde gelé peut rester dans le cadre d'une enquête, alors qu'une plateforme d'échange a toujours besoin de ressources pour remplir ses obligations envers ses clients. La couverture par UPay du gel de l'USDT suite au piratage de WazirX fournit un autre exemple de restrictions d'actifs constituant une étape d'une réponse plus longue. L’engagement de remplacement de Binance est distinct. Binance a déclaré qu’elle absorberait l’impact financier du vol en utilisant les ressources de l’entreprise. Sa mise à jour du 4 novembre indiquait qu'environ 98 % des actifs concernés avaient été reconstitués, les jetons moins liquides prenant plus de temps à être acquis. Ces achats de remplacement sont différents de la récupération des jetons volés d'origine. Elles visent à rétablir les actifs garantissant les obligations des clients sans exiger que tous les efforts de recouvrement soient menés à terme au préalable. Comme l'explique la mise à jour de UPay concernant les retraits sur Binance, la garantie par jeton et la disponibilité des transferts nécessitent également des vérifications distinctes. Un pourcentage de réapprovisionnement ne confirme pas que tous les actifs et réseaux sont ouverts aux retraits. Ce que cela signifie pour les paiements en stablecoins : les stablecoins peuvent être transférés d’un portefeuille à l’autre, mais les contrôles de l’émetteur peuvent toujours affecter leur transférabilité. Les conditions générales publiées par Tether décrivent les circonstances impliquant des directives légales, des enquêtes et des activités illégales présumées dans lesquelles des restrictions peuvent s'appliquer. Détenir un jeton dans un portefeuille externe ne supprime donc pas toute dépendance vis-à-vis de son émetteur. Les dispositifs de garde et les contrôles au niveau des jetons concernent différentes parties du fonctionnement d'un paiement. Pour les entreprises organisant des transferts de fonds transfrontaliers, cela signifie vérifier le jeton, l'itinéraire de paiement et l'état actuel du service du prestataire. Un prix de référence stable ne garantit pas à lui seul qu'un transfert particulier puisse être effectué immédiatement. Les clients en attente de retrait doivent utiliser les informations de compte officielles et les canaux d'assistance. Une annonce de reprise économique ne justifie pas l'envoi d'argent à une personne offrant un accès prioritaire ou un moyen de contourner les restrictions. Pour un paiement dû aujourd'hui, la preuve pertinente est de savoir si le mode de prélèvement sélectionné fonctionne actuellement. Pour une reprise plus générale, il s'agit de vérifier si les actifs soumis à restrictions ont été restitués et si les achats de remplacement ont été effectués. Le fait de poser ces questions séparément évite de considérer les progrès d'une enquête comme une promesse selon laquelle chaque client peut déjà transférer tous ses soldes. En conclusion, l'intervention signalée de Tether a empêché une quantité importante d'USDT liés à Binance de circuler davantage. Les questions suivantes concernent les procédures de recouvrement, la finalisation des achats de remplacement et l'accès confirmé aux retraits. Les clients doivent évaluer ces étapes individuellement avant de compter sur les fonds pour respecter une échéance de paiement.
Binance met en garde contre de fausses offres de compensation : des escrocs ciblent les utilisateurs après un piratage.
Les fraudeurs profitent des perturbations des retraits chez Binance pour faire la publicité de fausses compensations et d'assistance payante, ce qui ajoute un risque supplémentaire pour les clients après la faille de sécurité survenue sur la plateforme le 29 octobre. Des articles publiés le 2 novembre décrivaient des captures d'écran manipulées promettant des récompenses de 150 dollars. Binance a également averti que des usurpateurs d'identité pourraient contacter les utilisateurs en leur proposant d'accélérer les retraits, de réclamer des compensations ou de transférer des actifs vers de prétendus portefeuilles protégés. Le message aux clients est clair : une capture d'écran convaincante ou un nom d'entreprise familier ne prouvent pas qu'une offre provient de la plateforme d'échange. Toute action impliquant des fonds doit être initiée par des canaux vérifiés de manière indépendante. Points clés à retenir Une demande d'indemnisation n'est pas une mise à jour sur le rétablissement Les fausses offres sont apparues alors que Binance rétablissait les retraits par étapes. L'article de Share Talk du 2 novembre décrivait des captures d'écran modifiées réclamant une indemnisation pour la suspension temporaire. Il convient de distinguer cette affirmation de l'engagement de Binance à remplacer les actifs affectés par la violation de données. L'achat de jetons de remplacement par une plateforme et la réception d'une offre de récompense non sollicitée par un client sont deux choses différentes. La mise à jour de UPay concernant les retraits Binance explique la distinction entre le réapprovisionnement des actifs et l'accès en direct aux transferts. Aucune de ces étapes ne permet d'authentifier un lien de revendication distinct circulant sur les réseaux sociaux. Pour une personne qui attend de payer un fournisseur ou d'envoyer de l'argent, la promesse d'un accès immédiat peut être persuasive. C’est précisément cette urgence qui justifie qu’une décision de paiement se fonde sur le statut réel du compte plutôt que sur un message extérieur. Des escrocs proposent de contourner les restrictions de retrait. Dans son rappel de sécurité du 2 novembre, Binance a décrit des approches utilisant des messages privés, des courriels, des discussions de groupe et de petits transferts contenant des messages joints. La plateforme a indiqué qu'elle ne vendrait pas de priorité de retrait, ne facturerait pas le déblocage d'un actif ou d'un réseau, et ne demanderait pas aux utilisateurs de transférer de l'argent vers un coffre-fort ou un compte sécurisé. Elle mettait également en garde contre les demandes de mots de passe, de codes d'authentification ou de phrases de récupération. Les clients ne doivent pas considérer une demande de paiement comme une étape normale pour résoudre une restriction de la plateforme. Une personne qui les contacte ne peut pas établir sa disponibilité pour un retrait simplement en prétendant travailler pour obtenir un soutien. Le même schéma d'usurpation d'identité apparaît dans d'autres arnaques courantes liées aux cryptomonnaies : emprunter une identité de confiance, introduire un problème ou une récompense, puis demander de l'argent ou des informations sensibles. Vérifiez la source avant d'agir : Binance a demandé aux utilisateurs de vérifier les retraits en attente dans son application et d'utiliser son service de vérification officiel pour contrôler les comptes ou sites web douteux. Ouvrez vous-même l'application ou une adresse officielle enregistrée indépendamment. En cliquant sur le lien fourni par la personne qui fait l'offre, cette dernière garde le contrôle du lieu où la vérification a lieu. Les logos copiés, les couleurs identiques et le langage professionnel ne constituent pas des contrôles suffisants. Le guide officiel de Binance sur les arnaques aux cadeaux décrit les profils et sites web frauduleux qui exigent des frais ou des informations personnelles avant de verser le prix promis. Lisez attentivement l'action demandée, tout comme le message. Une offre de compensation qui se transforme en autorisation de virement ou en demande de transfert introduit un nouveau risque, aussi rassurante que puisse paraître la formulation qui l'entoure. Que faire après une approche suspecte ? Interrompez la conversation et contactez l’assistance via l’application officielle. Conservez les coordonnées de l'expéditeur, les captures d'écran et tous les identifiants de transaction afin que l'incident puisse être décrit avec précision. Si des identifiants ont été divulgués, sécurisez immédiatement le compte concerné. Si des actifs ont été transférés, signalez l'incident à la plateforme et aux autorités compétentes. Ne présumez pas qu'une deuxième personne proposant un service de recouvrement payant puisse annuler la transaction. Les directives d'UPay concernant la gestion des cryptomonnaies gelées soulignent également l'importance de résoudre les restrictions par des voies légitimes. Un registre utile permet de distinguer ce qui a été promis, quelles informations ont été partagées et si un transfert a effectivement eu lieu. Ces détails permettent aux équipes d'assistance d'évaluer le signalement sans avoir à se fier aux explications de l'escroc. Conclusion : Les fausses offres Binance montrent comment une faille de sécurité majeure peut entraîner d'autres tentatives de fraude contre des clients inquiets. Vérifiez indépendamment les annonces de remboursement, contrôlez les transferts via le compte officiel et refusez toute personne proposant un raccourci vers un remboursement ou un retrait.
Binance et Deribit révoquent les clés API de SignalPlus suite à un incident de sécurité.
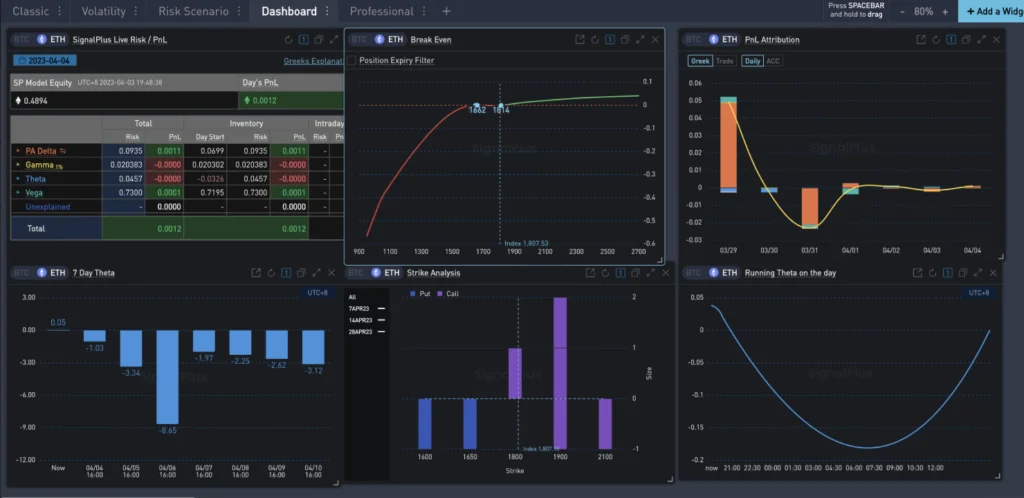
Les utilisateurs gérant des comptes d'échange via SignalPlus font face à des interruptions de trading et de surveillance suite à la révocation, le 5 novembre, des clés API connectées à la plateforme par Binance et Deribit. Les plateformes d'échange ont réagi après que SignalPlus a signalé un incident de sécurité. Les deux entreprises ont affirmé que leurs systèmes respectifs n'étaient pas affectés, tandis que SignalPlus a par la suite révélé des pertes inférieures à 82 000 $ et promis de rembourser les clients touchés. Pour les utilisateurs, la tâche immédiate consiste à consulter leurs comptes directement via leur plateforme d'échange. Une connexion tierce désactivée peut interrompre l'automatisation sans pour autant fermer les positions ou les ordres qu'elle gérait précédemment. Points clés : Les plateformes d’échange coupent les connexions avec les tiers. Binance a déclaré que les fonds des clients restaient en sécurité et a conseillé aux utilisateurs de consulter leurs positions et leurs ordres ouverts via sa plateforme officielle. Deribit a déclaré que son enquête n'avait révélé aucune indication que ses systèmes ou ses données aient été affectés. Ces révocations concernent l'accès accordé à SignalPlus, qui fournit des outils pour le trading d'options et de produits dérivés. Deribit a averti que les opérations de trading, la surveillance et l'automatisation via le service avaient cessé de fonctionner. Cela diffère d'une suspension générale des retraits en bourse. Les clients peuvent toujours gérer leurs comptes via les interfaces propres aux plateformes d'échange, selon les communiqués. Comprendre la différence entre les plateformes d'échange et les portefeuilles numériques permet de distinguer l'endroit où se trouvent les actifs du logiciel utilisé pour interagir avec eux. SignalPlus décrit une fausse invitation à une réunion. Selon sa déclaration du 5 novembre, rapportée par crypto.news, un attaquant a utilisé le compte Telegram compromis d'un contact fournisseur pour approcher un ingénieur de SignalPlus. L'attaquant a envoyé une invitation frauduleuse à Microsoft Teams qui a compromis l'ordinateur de l'ingénieur. SignalPlus a indiqué que des activités suspectes sur le réseau interne ont commencé tôt le 4 novembre. La société a annoncé des pertes inférieures à 82 000 $, a indiqué que les remboursements avaient commencé au cas par cas et a mis ses services en mode maintenance. Ces chiffres et l'explication de l'attaque restent la version de l'entreprise dans le cadre d'une enquête en cours. SignalPlus a également reconnu qu'elle n'avait pas exigé de liste blanche d'adresses IP pour l'accès à l'API de la plateforme d'échange et a déclaré qu'elle renforcerait ses contrôles. Pourquoi les autorisations API sont importantes Une clé API permet à un logiciel d'effectuer des tâches autorisées sur un compte. Ses autorisations déterminent son étendue : la consultation des soldes, la passation d’ordres et l’initiation de retraits sont des capacités distinctes. Le guide relatif au portefeuille API de Binance explique ces catégories d'autorisations et le rôle des restrictions d'adresse IP. Une liste blanche limite les adresses Internet à partir desquelles un identifiant peut être utilisé. Un tableau de bord en lecture seule n'a pas besoin d'autorisation pour effectuer des transactions. De même, un outil qui soumet des ordres n'a pas nécessairement besoin d'une autorisation de retrait. Limiter l'accès aux fonctions requises réduit les actions qu'une information d'identification exposée peut autoriser. Pour les entreprises intégrant les paiements en cryptomonnaie, la leçon principale est de documenter quels services externes peuvent lire les informations de compte ou initier des transactions. Cet inventaire facilite la révocation lorsqu'un fournisseur signale un incident. Ce que les utilisateurs connectés doivent consulter : Les clients doivent suivre les instructions de Binance pour consulter directement leurs positions et ouvrir leurs ordres. Un tableau de bord bloqué peut sinon priver les utilisateurs du système de surveillance sur lequel ils s'appuient habituellement. Ils devraient également vérifier les connexions SignalPlus sur tous les autres points d'échange qu'ils utilisent. Le fondateur de Binance, Changpeng Zhao, a par ailleurs exhorté les utilisateurs à révoquer ces identifiants. Avant de vous reconnecter, veuillez confirmer les instructions de récupération officielles du fournisseur et vérifier à nouveau les autorisations. Les mots de passe des comptes et l'authentification à deux facteurs restent importants, mais ils ne remplacent pas les contrôles sur les identifiants API autorisés séparément. Différents arrangements en matière de portefeuille et de garde impliquent différentes responsabilités. Lors de l'évaluation de l'exposition, les utilisateurs doivent faire la distinction entre l'accès aux comptes d'échange, les intégrations tierces et le contrôle des clés de portefeuille. La révocation est également une mesure de confinement, et non la constatation que chaque compte connecté a subi une perte. Les utilisateurs doivent comparer leurs relevés d'échanges avec leur activité prévue, conserver tous les détails pertinents des transactions et signaler les écarts via les canaux d'assistance vérifiés. Rétablir la même connexion avant la fin de l'enquête compromettrait l'objectif de sa désactivation. Conclusion L’incident SignalPlus montre comment un problème de sécurité tiers peut perturber la gestion des comptes même lorsqu’une plateforme d’échange ne signale aucune compromission. Les utilisateurs doivent vérifier directement leur position, examiner leurs identifiants de connexion et attendre les instructions de récupération confirmées avant de rétablir l'accès automatisé.
Mercado Bitcoin prévoit de rétablir l'accès aux comptes le 9 novembre après le piratage ; les retraits sont toujours suspendus.
Les clients de Mercado Bitcoin pourront dans un premier temps consulter leurs avoirs plutôt que de transférer leur argent lorsque la plateforme d'échange brésilienne rouvrira ses portes le 9 novembre. La bourse a suspendu ses services suite à une faille de sécurité survenue le 2 novembre. Elle s'est engagée à remplacer les actifs concernés au moyen de fonds propres, tandis que les retraits, les transferts et les transactions sont en attente de vérifications de sécurité supplémentaires. Points clés : La visibilité des comptes est rétablie avant les transferts. Dans un communiqué rapporté par Cointelegraph le 4 novembre, Mercado Bitcoin a déclaré que les clients pourraient consulter leurs soldes, relevés, avoirs et investissements via son site web. Les services transactionnels seront rétablis lors des phases ultérieures, après des tests de sécurité indépendants. L'annonce ne précisait pas de date pour ces événements. Pour les clients qui utilisent leur solde d'échange pour payer des factures ou envoyer de l'argent, cette distinction est importante. Le fait de voir un solde ne garantit pas que les fonds pourront parvenir à un destinataire. La différence entre une plateforme d'échange et un portefeuille électronique permet d'expliquer cette dépendance : une plateforme de conservation contrôle le processus de transfert des actifs. Les estimations des pertes ont changé. CoinDesk a rapporté le 5 novembre que Bitquery avait retracé environ 48.6 millions de dollars dérobés sur dix blockchains, un montant supérieur aux premières estimations proches de 40 millions de dollars. Le chercheur a également identifié des transferts effectués à partir d'adresses de dépôt de clients après la première déclaration de confinement de la bourse. Ces constatations relatives à la transaction n'établissent pas, à elles seules, la cause technique de la violation. Mercado Bitcoin a indiqué que plus de 15 millions de dollars avaient été gelés avec l'aide du secteur. Le fait d'empêcher un attaquant de déplacer des jetons ne les restitue pas automatiquement à la plateforme d'échange. Le dispositif de remplacement et l'accès aux paiements restent distincts. La bourse a indiqué qu'elle utiliserait ses propres ressources pour reconstituer les actifs concernés. Cet engagement est distinct de la confirmation que tous les achats de remplacement ou les retraits de clients ont été effectués. Les entreprises organisant des transferts de fonds transfrontaliers doivent confirmer un itinéraire de transfert opérationnel avant de s'engager sur une date limite de paiement. Comprendre les responsabilités liées aux différents types de portefeuilles de cryptomonnaies aide également les utilisateurs à évaluer les risques d'accès et de conservation. Pourquoi la réouverture nécessite des contrôles séparés : Mercado Bitcoin a décrit sa plateforme comme un système intégré reliant la conservation, les dépôts, le trading et la gestion des soldes. Selon la mise à jour rapportée par Crowdfund Insider, chaque environnement et chaque chemin de transaction doivent passer une validation distincte avant d'être renvoyés. Cette séquence permet d'expliquer pourquoi les informations de compte peuvent être disponibles avant les retraits. Afficher une position enregistrée et signer une nouvelle transaction blockchain sont des opérations différentes. La restauration du premier système ne démontre pas que tous les systèmes nécessaires au second ont passé les tests avec succès. Pour les clients, les annonces les plus utiles préciseront les fonctions effectivement activées, les éventuelles restrictions relatives aux ressources ou au réseau, ainsi que les instructions pour effectuer un transfert valide. Une annonce générale de réouverture ne doit pas être interprétée comme la confirmation que tous les services ont repris. Que pourront vérifier les clients lors du retour de l'accès ? L'accès prévu au site web permettra aux clients de consulter leurs relevés ainsi que leurs soldes. Conserver une copie de ces documents peut les aider à identifier les incohérences et à décrire un problème avec précision lorsqu'ils contactent le support officiel. Avant d'effectuer un paiement, les clients doivent vérifier la cryptomonnaie sélectionnée, le réseau pris en charge et l'état actuel du service. Ils doivent également confirmer l'adresse de destination via leur compte plutôt que de se fier aux instructions reçues dans un message non sollicité. L'impact financier final de cette violation de données reste incertain. Les estimations peuvent différer car les enquêteurs identifient des transferts supplémentaires, évaluent les jetons à différents moments ou comptabilisent les actifs gelés différemment. Ces chiffres doivent donc rester attribués à l'organisation qui les communique. La promesse de remboursement de la plateforme d'échange constitue également un engagement permanent. Les clients ont toujours besoin de mises à jour opérationnelles indiquant la disponibilité des ressources de remplacement et la date à laquelle ils peuvent les retirer. En conclusion, le 9 novembre marque une étape importante prévue en matière de transparence pour les clients de Mercado Bitcoin. Les prochaines étapes pratiques sont la mise en place de services de transaction testés indépendamment, la confirmation de la disponibilité des retraits et la preuve que la bourse a respecté son engagement de remplacement des actifs.
La Banque centrale du Nigéria (CBN) fixe un capital minimum de 15 milliards de nairas pour les émetteurs de stablecoins en devises étrangères.
La Banque centrale du Nigéria a instauré de nouvelles règles pour les stablecoins et les services de paiement associés, imposant un capital social minimum de 15 milliards de nairas aux émetteurs de stablecoins en devises étrangères. Ces réglementations, entrées en vigueur le 5 novembre 2026, portent sur l'octroi de licences, les réserves, le remboursement et la protection des clients, et ont des implications pour les entreprises utilisant des actifs numériques pour les paiements et les transferts de fonds. Points clés : Distinction entre capital et réserves. Selon un article de Punch consacré à ces réglementations, les fournisseurs d'autres services d'actifs virtuels non financiers doivent maintenir un capital social d'au moins 1 milliard de nairas. Ce capital doit rester distinct des fonds des clients et des réserves garantissant les jetons émis. Les émetteurs ne peuvent pas imputer les mêmes sommes à ces différentes obligations. Le cadre réglementaire exige également la constitution de réserves et prévoit un remboursement standard à la valeur nominale le jour ouvrable suivant une demande valide. Ces protections répondent à une préoccupation pratique des utilisateurs : la fiabilité de la conversion d'un jeton en la devise à laquelle il fait référence. Les jetons en devises étrangères sont soumis à des restrictions de paiement. La réglementation publiée par la Banque centrale du Nigéria (CBN) distingue les stablecoins indexés sur le naira de ceux indexés sur des devises étrangères. L'approbation d'un jeton de classe 2 n'autorise pas son utilisation pour fixer le prix ou régler une obligation en nairas, sauf autorisation expresse de la loi applicable. Les règles relatives aux opérations de change restent applicables. Pour les entreprises organisant des transferts de fonds internationaux, il est donc essentiel de vérifier le circuit de paiement autorisé ainsi que le jeton lui-même. Les transferts internationaux et les règlements nationaux peuvent soulever des questions réglementaires distinctes. Les prestataires de paiement doivent disposer des autorisations requises. La réglementation couvre des activités telles que les portefeuilles numériques, la conservation de titres, les transferts, les passerelles de paiement et les règlements. Les actifs liés aux valeurs mobilières restent sous la compétence de la SEC (Securities and Exchange Commission), et les activités qui se chevauchent peuvent nécessiter l'approbation des deux autorités. Les entreprises intégrant les paiements en cryptomonnaie doivent vérifier les autorisations de leur prestataire pour le service proposé. Cette même vérification s'applique aux portefeuilles numériques avec ou sans conservation de titres : l'appellation du produit ne suffit pas à établir son statut réglementaire. En conclusion, le nouveau cadre réglementaire nigérian soumet les services de paiement en stablecoins à des obligations spécifiques en matière de licences et de protection des consommateurs. Pour les utilisateurs et les entreprises, la tâche immédiate consiste à vérifier l'émetteur, les conditions de remboursement et le mode de paiement autorisé avant de se fier à un jeton pour le règlement.
Binance étend ses possibilités de retrait après le piratage de 6.3 milliards de dollars et annonce que 98 % des actifs ont été reconstitués.
Suite à la faille de sécurité survenue le 29 octobre, les clients de Binance retrouvent progressivement accès à un plus grand nombre de cryptomonnaies. Un avis publié le 6 novembre annonçait une nouvelle phase de réouverture progressive des retraits, bien que leur disponibilité dépende toujours de l'actif et du réseau blockchain. La plateforme avait également indiqué le 4 novembre avoir reconstitué environ 98 % des actifs affectés. Pour les clients utilisant les cryptomonnaies pour effectuer des paiements ou des transferts d'argent, le remplacement des actifs et l'accès aux retraits restent deux étapes distinctes. Points clés : davantage de retraits sont de retour, mais l'accès demeure inégal. L'avis de rétablissement de Binance du 6 novembre prévoyait la réouverture progressive des services de retrait à partir de 4 h 00 UTC sur plusieurs réseaux. L'entreprise a précisé que les actifs listés seraient disponibles progressivement au fur et à mesure des vérifications de sécurité et de préparation. Les dépôts restent possibles. Les clients sont donc invités à consulter l'écran de retrait en direct pour l'actif et le réseau de leur choix. La présence d'un actif dans un avis ne signifie pas que toutes les méthodes de transfert listées sont déjà disponibles. Cette distinction concerne toute personne utilisant son solde sur la plateforme pour un paiement urgent. Un solde visible sur un compte ne signifie pas nécessairement que les fonds peuvent être immédiatement transférés vers un portefeuille externe ou un destinataire. Comprendre la différence entre les plateformes d'échange de cryptomonnaies et les portefeuilles numériques permet de mieux appréhender cette dépendance : les fonds détenus sur une plateforme d'échange restent soumis aux opérations de retrait de cette dernière. Les actifs reconstitués sont différents des fonds récupérés. Dans sa mise à jour du 04 novembre, Binance a indiqué avoir mobilisé des ressources suffisantes pour absorber la perte et avoir reconstitué environ 98 % du montant impacté. L'entreprise a justifié les achats restants par l'acquisition de jetons moins liquides, plus longs à obtenir. Cette déclaration concerne les actifs de remplacement achetés par Binance. Elle ne signifie pas que les enquêteurs ont récupéré 98 % des fonds initialement volés. La plateforme a également annoncé un nouvel aperçu de ses réserves, couvrant 44 jetons. Ces informations relèvent de la communication interne de l'entreprise ; la garantie des actifs et la finalisation de tous les services de retrait doivent être évaluées séparément. Conséquences de cette perturbation pour les paiements en cryptomonnaies : pour un client réglant une facture, la question pratique est de savoir quand le destinataire pourra recevoir les fonds. Les restrictions de retrait peuvent interrompre ce processus, même si la blockchain continue de fonctionner. Les entreprises intégrant les paiements en cryptomonnaies doivent prendre en compte le cheminement entre la plateforme du payeur et le portefeuille du destinataire, notamment les réseaux pris en charge et les exigences de confirmation. Les différents types de portefeuilles de cryptomonnaies impliquent des responsabilités différentes. Les services de conservation gèrent l'accès pour le compte des utilisateurs, tandis que l'autoconservation exige que les utilisateurs protègent leurs propres clés et sauvegardes. En conclusion, les dernières mises à jour de Binance montrent des progrès dans le remplacement des actifs affectés et le rétablissement des retraits. Les clients doivent toutefois vérifier que leur méthode de transfert est opérationnelle avant de s'engager à effectuer un paiement.