Un important détenteur de cryptomonnaies sur Ethereum a subi une perte catastrophique après qu'une compromission de sa clé privée a rendu son portefeuille multisignature pratiquement inutilisable, permettant à un attaquant de détourner environ 27.3 millions de dollars en actifs cryptographiques et de commencer à blanchir les fonds via Tornado Cash.
L'incident, initialement signalé par la société de sécurité blockchain PeckShield, a provoqué une nouvelle onde de choc au sein de la communauté DeFi et a ravivé les inquiétudes concernant les pratiques de configuration des portefeuilles, la gestion des clés et les risques cachés liés aux positions actives sur la blockchain.
« Le Multisig d'une baleine a été vidé d'environ 27.3 millions de dollars suite à une compromission de sa clé privée », a écrit PeckShield dans une alerte sur X.
« Le fraudeur a blanchi 12.6 millions de dollars (4 100 ETH) via Tornado Cash et détient environ 2 millions de dollars en actifs liquides. »
Points clés à retenir
- Une configuration erronée d'une signature multiple 1-sur-1 a transformé un outil de sécurité en un point de défaillance unique une fois la clé privée compromise.
- Le contrôle d'un portefeuille lié à des positions DeFi en direct peut amplifier les pertes bien au-delà du prélèvement initial des fonds.
- L'utilisation structurée de Tornado Cash montre que de nombreux vols de cryptomonnaies de grande valeur sont des opérations planifiées et non des attaques impulsives.
- La plupart des pertes importantes dans le domaine des cryptomonnaies proviennent d'erreurs de gestion et d'approbation des clés plutôt que de failles dans les protocoles blockchain.
Comment un système multisignature est devenu un point de défaillance unique
Les portefeuilles multisignatures sont généralement considérés comme une alternative plus sûre aux portefeuilles à clé unique, notamment pour les détenteurs de fonds importants. Ils sont conçus pour exiger plusieurs approbations avant tout transfert de fonds. Or, dans ce cas précis, cette protection a totalement failli.
Les enquêteurs de la blockchain ont révélé par la suite que le portefeuille était configuré en multisignature 1-sur-1. Cette configuration impliquait qu'une seule signature était requise pour autoriser les transactions, éliminant ainsi la redondance qui confère aux multisignatures leur avantage en matière de sécurité. Une fois la clé privée compromise, l'attaquant a obtenu le contrôle total.
Selon Specter, enquêteur sur la blockchain, le portefeuille multisignature a été créé le 11 avril 2025 à 07:48:11 UTC. Seulement 35 minutes plus tard, à 08:23:23, un flux sortant massif s'est produit depuis l'adresse de signature principale.
La rapidité de la fuite suggère que la clé a peut-être été exposée lors de la configuration du portefeuille, possiblement par le biais d'un outil non sécurisé, d'un téléchargement infecté ou d'une assistance tierce qui s'est avérée malveillante.
Drainage systématique et blanchiment en chaîne
Les données de la blockchain montrent que l'attaquant n'a pas procédé à une sortie précipitée en une seule transaction. Au contraire, les fonds ont été déplacés selon un schéma structuré qui suggère un blanchiment délibéré plutôt qu'une vente panique.
Environ 4 100 ETH, d'une valeur d'environ 12.6 millions de dollars à l'époque, ont été transférés via Tornado Cash par tranches de 100 ETH. Au total, l'attaquant a effectué 41 transferts distincts, une méthode couramment utilisée pour limiter la traçabilité et éviter d'attirer l'attention des systèmes de surveillance automatisés.
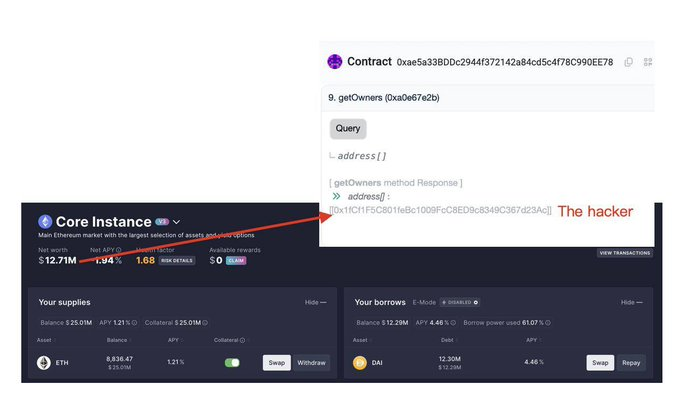
Les traces liées à Etherscan montrent que l'adresse, partiellement identifiée comme 0x1fCf…367d23Ac, interagit de manière répétée avec Tornado Cash tout en conservant le contrôle d'actifs supplémentaires.
Outre l'ETH, le portefeuille contient également des tokens tels que Wrapped Ether, OKB, Trust Wallet Token, Bitfinex LEO, Fetch et Nexo. PeckShield estime qu'environ 2 millions de dollars d'actifs liquides restent sous le contrôle du pirate.
La position des Aave qui a fait monter les enchères
Ce qui rend cette brèche plus dangereuse qu'un simple vol de portefeuille, c'est l'accès que l'attaquant a obtenu après le vol initial. PeckShield a confirmé que la signature multiple compromise contrôle toujours une position importante et active sur Aave.
« Le dispositif de drainage contrôle également la signature multiple de la victime, qui maintient une position longue à effet de levier », a noté PeckShield.
Le portefeuille contiendrait environ 25 millions de dollars d'ETH en garantie, contre un emprunt d'environ 12.3 millions de dollars en DAI. La maîtrise de cette position transforme cet incident, initialement un simple vol, en un risque permanent.
Disposant des droits de signature sur la multisignature, l'attaquant peut retirer les garanties, modifier les paramètres d'emprunt ou forcer intentionnellement la liquidation de la position. Toute action soudaine pourrait avoir des répercussions importantes, non seulement pour la victime, mais aussi pour les protocoles DeFi concernés si les liquidations surviennent dans un contexte de marché tendu.
Cela met en lumière un point crucial pour les utilisateurs avancés de la DeFi : les portefeuilles ne sont plus de simples outils de stockage. Ce sont des centres de contrôle pour des opérations financières complexes. En cas de perte d’accès, les dommages peuvent aller bien au-delà des actifs déjà volés.
Signes d'un compromis plus large
Les analystes de la blockchain ont également observé que l'attaquant interagissait avec des contrats liés à la propriété et au contrôle, ce qui laisse penser que la faille était plus profonde qu'un simple transfert non autorisé. Cela renforce l'hypothèse que la clé privée a été entièrement exposée plutôt que d'être utilisée à mauvais escient, même temporairement.
Les entreprises de sécurité soulignent que même lorsque les utilisateurs répartissent les clés de signature entre différents appareils ou lieux, ils restent vulnérables aux attaques de phishing, aux logiciels malveillants, aux échanges de cartes SIM, aux sauvegardes compromises et aux approbations de transactions malveillantes. Dans les environnements multisignatures, une seule faille peut compromettre l'ensemble du système.
Une baleine déjà sous pression
Des informations complémentaires fournies par Onchainlens indiquent que la baleine rencontrait déjà des difficultés avant l'attaque. En mai, le même portefeuille aurait subi des pertes après avoir retiré plus de 2 500 ETH d'OKX et transféré ces fonds vers Kiln Finance.
En juillet, le détenteur avait immobilisé un total de 9 918 ETH, soit environ 22.5 millions de dollars à l'époque, et n'avait perçu que 105.5 ETH de récompenses de staking. Avant même le piratage, on estimait que l'adresse accusait une perte totale d'environ 4.26 millions de dollars.
Cette brèche a anéanti toute chance de redressement, transformant une situation déjà difficile en l'une des plus importantes pertes individuelles de l'année.
Ce n'est pas un cas isolé
Cet incident s'inscrit dans une tendance plus large de vols de cryptomonnaies de grande valeur, davantage liés à des erreurs humaines qu'à des failles de protocole. Plus tôt cette année, dans une affaire distincte, un investisseur anonyme a perdu plus de 3 millions de dollars après avoir approuvé, à son insu, un contrat malveillant. Ces fonds ont également été convertis en ETH et acheminés via Tornado Cash.
Ces attaques soulignent une dure réalité en matière de sécurité des cryptomonnaies : la plupart des pertes ne proviennent pas de blockchains défaillantes, mais de clés compromises, de configurations de portefeuilles défectueuses et d’approbations trompeuses.
Leçons tirées d'une erreur de 27 millions de dollars
Ce piratage ne signifie pas que les portefeuilles multisignatures sont dangereux, mais plutôt que leur sécurité dépend de leur configuration et de la qualité de leurs clés. Une multisignature 2/3 ou 3/5 réduit considérablement le risque de perte totale suite à la compromission d'une seule clé. Ce n'est pas le cas d'une multisignature 1/1.
Pour les gros investisseurs et les utilisateurs avancés de la DeFi, cet incident rappelle l'importance d'accorder à la configuration d'un portefeuille la même attention qu'à la conservation institutionnelle. Cela implique d'utiliser des outils fiables, de vérifier les sources des logiciels, d'isoler les dispositifs de signature et de bien comprendre les autorisations accordées.
Comme le démontrent les conclusions de PeckShield, une fois qu'un attaquant peut signer des transactions, la rapidité devient l'ennemie de la récupération. Et lorsque cet accès inclut des positions DeFi actives, les conséquences peuvent s'aggraver considérablement, bien au-delà du vol initial.
La perte de 27.3 millions de dollars est désormais irrémédiablement irrémédiablement liée à Tornado Cash, avec peu de chances de récupération. Il en résulte un exemple coûteux illustrant comment une simple clé compromise peut anéantir même l'apparence d'une sécurité renforcée.