



Il portafoglio di criptovalute più sicuro è quello che blocca gli attacchi più probabili, e per la maggior parte delle persone si tratta di un dispositivo hardware acquistato direttamente dal produttore, con la frase di recupero scritta a mano. Il marchio sulla confezione conta molto meno di questo.
Come qualsiasi strumento digitale, anche i portafogli di criptovalute possono essere vulnerabili ad attacchi hacker, truffe o errori dell'utente. I rischi sono maggiori con i portafogli online (hot wallet), che sono sempre connessi a Internet.
La portata del fenomeno è misurabile e merita di essere analizzata separatamente. Chainalysis ha quantificato furti per oltre 3.4 miliardi di dollari da gennaio ai primi di dicembre 2025, la maggior parte dei quali a danno di piattaforme di scambio e altri servizi, e ha attribuito 2.02 miliardi di dollari del totale del 2025 agli hacker nordcoreani, con un aumento del 51% rispetto all'anno precedente.
I furti ai danni dei privati cittadini hanno invece invertito la tendenza, diminuendo dal picco di 1.5 miliardi di dollari raggiunto nel 2024 a 713 milioni di dollari nel 2025.
Punti chiave
- I portafogli offline (cold wallet) mantengono le chiavi private separate da qualsiasi dispositivo connesso, lasciando come unici metodi di accesso la frase di recupero, l'accesso fisico e le proprie autorizzazioni.
- Né Coinbase Wallet né MetaMask elencano l'autenticazione a due fattori tra le funzionalità del portafoglio, ma entrambi ora consentono di creare un account tramite Google o Apple, ed è proprio a questo account che va aggiunto il secondo fattore di autenticazione.
- L'assicurazione di Gemini copre i furti dal portafoglio online dell'exchange ed esclude le perdite derivanti da accessi non autorizzati al tuo account utente, quindi non rappresenta una rete di sicurezza in caso di furto delle credenziali di accesso.
- Il furto di Bybit, avvenuto intorno al 21 febbraio 2025 e per un importo di circa 1.5 miliardi di dollari, dimostra i limiti dell'aggiunta di chiavi: la firma multipla ha funzionato come previsto e il denaro è rimasto comunque sul posto.
Ottieni la carta UPay Crypto
Scopri il meglio dei pagamenti online e delle transazioni crittografiche senza interruzioni.
RegistratiQuale tipo di portafoglio crittografico è il più sicuro?
Dal punto di vista della sicurezza, i cold wallet rappresentano l'opzione migliore, poiché un dispositivo che non si connette mai a Internet non può essere raggiunto da malware remoti o da una pagina di phishing.
Ciò riduce le possibilità a tre: accesso fisico, esposizione della frase di recupero e approvazione personale di una transazione errata.
La restrizione è reale e non si tratta di immunità. Un portafoglio hardware firma tutto ciò che confermi, quindi un sito falso può spendere dal cold storage nel momento stesso in cui autorizzi.
I portafogli hardware sono considerati i più sicuri perché memorizzano le chiavi private offline, rendendoli meno vulnerabili agli attacchi informatici.
I portafogli digitali "hot wallet" sono più esposti, ma possono comunque essere configurati correttamente. La protezione del dispositivo, l'accoppiamento hardware e la cura di ciò che si firma sono gli aspetti più importanti.
Articolo correlato: Soluzioni di archiviazione a freddo per criptovalute
Cosa significa realmente "più sicuro": gli attacchi che sottraggono fondi
Un portafoglio è al sicuro contro una serie specifica di attacchi e indifeso contro quelli per i quali non è stato progettato, quindi la domanda è: quale elenco corrisponde al tuo caso?
Le tue dodici o ventiquattro parole sono il primo elemento, e la maggior parte delle esposizioni sono banali: una foto che si sincronizza con il cloud o una frase digitata in una finta pagina di convalida.
| attacco | Chi ne è colpito | La proprietà che lo ferma |
|---|---|---|
| esposizione della frase di recupero | Ogni utente dell'autocustodia | Copia manoscritta o su supporto metallico, mai fotografata o dattiloscritta. |
| Manomissione della catena di approvvigionamento | acquirenti di hardware | Acquisto diretto e generazione di seed sul dispositivo |
| dirottamento degli appunti | Chiunque incolli un indirizzo | Indirizzo completo verificato sullo schermo del dispositivo stesso |
| Approvazioni di token dannose | Utenti DeFi e dApp | Firma leggibile, importi massimi consentiti, revoca periodica |
| Sostituzione della SIM e acquisizione dell'email | Conti di custodia e di backup su cloud | Secondo fattore di autenticazione tramite app o hardware, mai SMS. |
| coercizione fisica | I detentori noti per essere detentori | Privacy riguardo alle partecipazioni e un piccolo saldo nel portafoglio che ti verrebbe richiesto di aprire |
| Perdita di accesso in caso di decesso | Famiglie dei titolari | Un piano di recupero scritto e collaudato |
Approvazioni di token dannosi
Firmi un'autorizzazione che consente a un contratto di trasferire un token per tuo conto. Nulla viene prelevato immediatamente, quindi non sembra esserci nulla di strano, finché il contratto non viene svuotato settimane dopo.
Scambio di SIM e coercizione fisica
Un conto di scambio che si resetta tramite un codice SMS è protetto dal call center dell'operatore di telefonia mobile. Anche la custodia autonoma non fa eccezione: se hai creato il portafoglio con l'accesso tramite Google o Apple, o se hai consentito il backup su Drive o iCloud, quell'account è la chiave di accesso, quindi installa un'app di autenticazione.
L'altra tecnica di elusione è la coercizione, e ora viene conteggiata. Chainalysis ha registrato 46 episodi di violenza legati alle criptovalute in tutto il mondo nella prima metà del 2026, contro i 40 dello stesso periodo del 2025, con un bottino di oltre 30 milioni di dollari.
Alcuni portafogli hardware aggiungono una passphrase che apre un secondo portafoglio nascosto, limitando le informazioni che un malintenzionato potrebbe visualizzare. La sola frase di recupero non è sufficiente a ripristinare i fondi, quindi dimenticare la passphrase comporta la perdita definitiva di tali fondi.
I 3 cold wallet più sicuri del 2026
1. Portafoglio Ledger Crypto
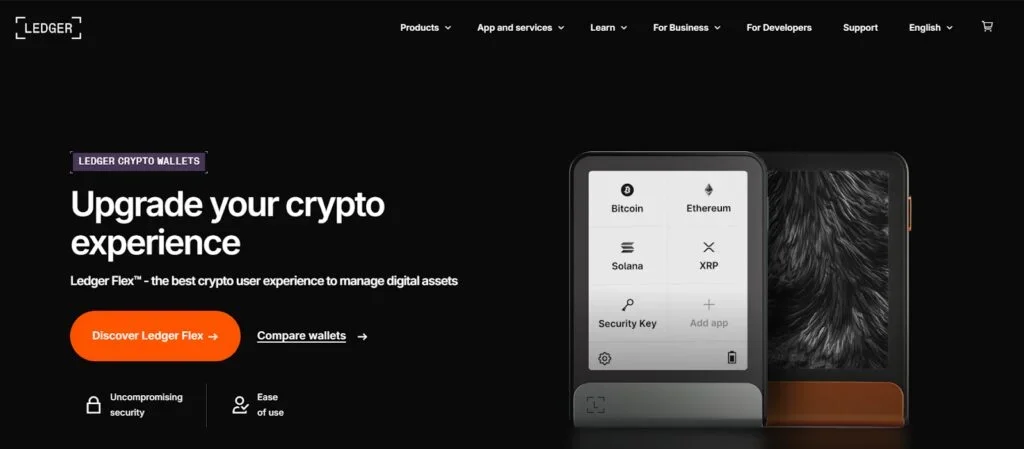
I dispositivi Ledger sono costruiti attorno a un elemento di sicurezza certificato e la frase di recupero viene generata direttamente sul dispositivo che si ha di fronte. Questo neutralizza il più comune attacco alla catena di fornitura, ovvero un dispositivo che arriva già precompilato con la frase di recupero di qualcun altro, a condizione che lo si acquisti direttamente.
Perché è sicuro
- Le chiavi vengono generate e conservate in un elemento di sicurezza certificato, mai su un computer collegato.
2. Portafoglio crittografico Ellipal Titan
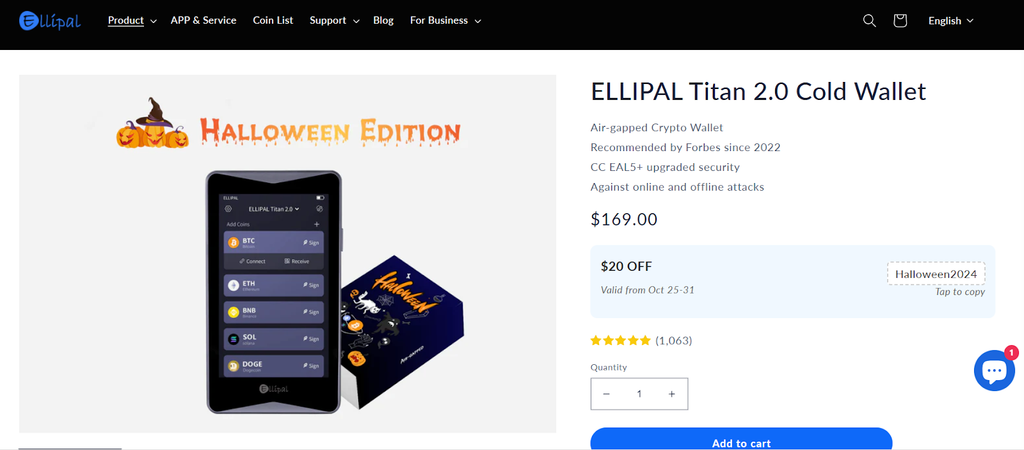
ELLIPAL dichiara che la Titan 2.0 non ha "Wi-Fi, Bluetooth o connessione dati USB", che "ogni transazione va firmata tramite codice QR" e che utilizza un chip di sicurezza CC EAL5+.
ELLIPAL elenca anche un meccanismo di autodistruzione e afferma che, in caso di manomissione, "il dispositivo è progettato per cancellare le chiavi private", un'affermazione di progettazione piuttosto che un risultato testato.
Perché è sicuro
- Nessuna radio e nessun cavo dati, quindi nessun percorso remoto per le chiavi, e un corpo sigillato in metallo con un dispositivo antimanomissione pubblicato
3. Portafoglio crittografico SafePal
La pagina del negozio SafePal S1 pubblicizza "firma 100% isolata dalla rete", nessuna connessione NFC, Wi-Fi, Bluetooth o USB, un elemento di sicurezza EAL6+ e un meccanismo di autodistruzione anti-manomissione, al prezzo più basso qui.
Nel febbraio 2021, Kraken Security Labs ha riferito di essere riuscita a eludere il sistema di rilevamento delle manomissioni e a effettuare il downgrade del firmware. SafePal ha risposto affermando che i ricercatori "non sono riusciti a rubare il seed" e che il firmware V1.0.24 ha corretto la vulnerabilità.
Perché è sicuro
- Firma QR offline, oltre a un registro pubblico dei test di terze parti e una correzione rilasciata
I 5 portafogli più sicuri del 2026
1. Portafoglio Coinbase (Web3)
Coinbase Wallet è un portafoglio autocustodiale e separato da un conto di scambio Coinbase. La sua pagina sulla sicurezza afferma: "Nessuno, nemmeno Coinbase, può accedere ai tuoi token o NFT senza la tua frase di recupero".
L'autenticazione a due fattori non è tra le sue funzionalità. La pagina sulla sicurezza elenca dati biometrici, password e blocchi di sicurezza, abbinamento Ledger, avvisi di approvazione dei token, anteprime delle transazioni e una lista di blocco delle app dannose.
Non è previsto alcun login a Coinbase per il wallet, sebbene sia possibile crearne e ripristinarne uno tramite email, Apple o Google, fornendo così il secondo fattore di autenticazione. Il prodotto è stato anche commercializzato per un anno come Base App prima di tornare al nome Coinbase Wallet nel settembre 2026.
Perché è sicuro
- Avvisi di approvazione dei token, anteprime delle transazioni e abbinamento con portafogli hardware, che affrontano direttamente l'attacco di approvazione
2. Portafoglio crittografico MetaMask
MetaMask è un sistema self-custodial e rappresenta la porta d'accesso predefinita alla finanza decentralizzata. La tua protezione si basa sulla password del vault, sul dispositivo e sulla frase di recupero segreta, alla quale MetaMask dichiara di non poter accedere.
Spesso l'autenticazione a due fattori viene indicata come una funzionalità di MetaMask. L'articolo sull'autenticazione a due fattori nel centro assistenza illustra l'account sviluppatore di MetaMask e le chiavi Infura, nonché l'accesso alla dashboard per sviluppatori anziché al wallet.
Quando si collega un account Google o Apple anziché annotare la frase, la pagina di sicurezza di MetaMask definisce quell'account e la relativa password "i vostri due punti deboli".
Perché è sicuro
- Cassaforte locale crittografata, abbinamento con portafoglio hardware e procedure di approvazione rigorose: limiti massimi di accesso e revoca periodica.
3. Portafoglio on-chain di Crypto.com, ora Ult
Nel novembre 2024, Crypto.com ha rinominato il suo portafoglio DeFi in Crypto.com Onchain e ora la pagina dedicata a Onchain indica che il portafoglio Onchain è Ult, un'app self-custodial sviluppata da Cronos Labs, con Onchain Wallet ancora presente come modalità al suo interno. Verificate il nome dell'app prima di scaricarla, perché un nome obsoleto è spesso utilizzato per promuovere app false.
Perché è sicuro
- Autogestione con protezione tramite passphrase e connessioni dirette all'app che mantengono i beni al di fuori di un saldo di custodia.
4. Portafoglio Exodus Crypto
Exodus è un portafoglio multi-asset la cui caratteristica di sicurezza più utile è l'accoppiamento con hardware, e Exodus offre l'integrazione con Trezor per desktop e dispositivi mobili.
Perché è sicuro
- L'accoppiamento di Trezor comporta la disconnessione del computer e l'autocustodia significa che nessun guasto della piattaforma congela il saldo
5. Portafoglio crittografico Gemini
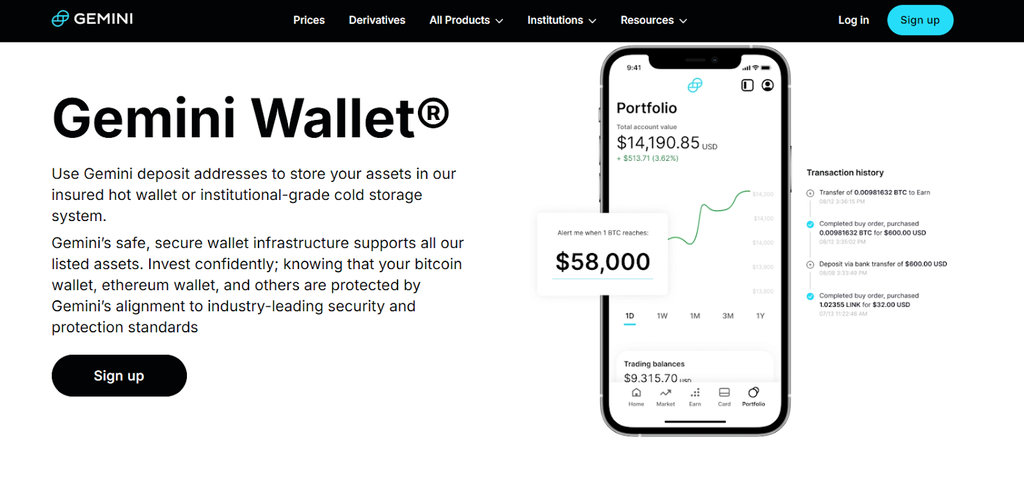
Il portafoglio di Gemini è un saldo su un exchange regolamentato, quindi Gemini detiene le chiavi e l'assicurazione è solitamente descritta in modo troppo vago.
Il documento di Gemini relativo all'assicurazione, aggiornato l'ultima volta nel 2022, afferma che la polizza copre "il furto di asset digitali dal portafoglio online del nostro exchange" derivante da "una violazione diretta della sicurezza o un attacco hacker ai sistemi di Gemini o un furto da parte di un dipendente di Gemini", e che "non copre le perdite derivanti da accessi non autorizzati al tuo account utente".
Quindi ti protegge dalle violazioni di Gemini, non dal furto delle tue credenziali di accesso, e il suo centro assistenza rimanda al Contratto di licenza per l'utente per i limiti attuali.
Perché è sicuro
- Un depositario regolamentato con termini assicurativi pubblicati, oltre a controlli sull'account come le liste di prelievo consentite.
Ottieni la carta UPay Crypto
Scopri il meglio dei pagamenti online e delle transazioni crittografiche senza interruzioni.
RegistratiCosa cercare in un portafoglio crittografico sicuro
crittografia
Un portafoglio dovrebbe crittografare l'archivio locale delle chiavi con un algoritmo di crittografia robusto come AES-256, in modo che chiunque copi i file dal dispositivo non abbia nulla di utilizzabile.
AES-256 è considerato un algoritmo altamente sicuro e viene utilizzato da governi e organizzazioni di tutto il mondo per proteggere informazioni sensibili.
Lingua dei segni leggibile
Il furto di Bybit ha portato questo problema in cima alla lista delle priorità. Un portafoglio digitale dovrebbe descrivere una transazione in modo chiaro e comprensibile. Se visualizzi solo numeri esadecimali, ti stai fidando del sito web.
Backup e ripristino
Scrivi la frase a mano o incidila su metallo e conservane due copie in un luogo sicuro, al riparo da un incendio. Non fotografarla mai, non digitarla mai in un appunto, in un gestore di password, in un'e-mail o in un servizio di cloud storage e non consegnarla mai all'assistenza clienti. Infine, testa la procedura di recupero su un dispositivo di riserva prima di ricaricare il portafoglio.
Autenticazione a più fattori
L'autenticazione a più fattori è prevista per gli account: exchange, saldi di custodia e l'indirizzo email associato. L'equivalente per un wallet self-custody è un codice di accesso del dispositivo, dati biometrici e un blocco dell'app.
Se hai effettuato l'accesso con Google o Apple, il secondo fattore di autenticazione protegge anche il tuo portafoglio, e un'app di autenticazione o una chiave hardware impediscono lo scambio di SIM, a differenza degli SMS.
reputazione
Leggete la cronologia degli incidenti del fornitore piuttosto che il suo materiale di marketing: una violazione pubblicata e una patch rilasciata vi dicono di più.
I portafogli crittografici sono rischiosi?
Comportano rischi reali e lo schema è sempre lo stesso: una frase di recupero esposta, un'autorizzazione che nessuno ha capito o un'acquisizione dell'account che inizia dall'indirizzo email.
Caso di studio: perché un sistema multisig funzionante ha comunque perso 1.5 miliardi di dollari.
L'avviso pubblico dell'FBI del 26 febbraio 2025 registra il furto di circa 1.5 miliardi di dollari dalla piattaforma di scambio Bybit intorno al 21 febbraio 2025, attribuendolo alla Corea del Nord nell'ambito dell'attività monitorata con il nome di TraderTraitor.
Il sistema di firma multipla non è stato violato: i firmatari detenevano le proprie chiavi, il numero richiesto è stato approvato e la crittografia ha svolto la sua funzione.
Un'analisi condotta da NCC Group il 10 marzo 2025 ha rilevato che un codice JavaScript dannoso, iniettato tramite una macchina di sviluppo compromessa, alterava l'interfaccia di firma, mentre i portafogli hardware mostravano la transazione manomessa in una forma illeggibile, poiché lo standard EIP-712 non visualizza in modo leggibile le operazioni annidate.
Più di 1.4 miliardi di dollari in asset, tra cui 401,347 ETH, sono stati sottratti dal cold wallet.
Il sistema multisig non ha smesso di funzionare. È lo schermo che si è guastato.
L'aggiunta di chiavi protegge dalla perdita o dal furto di una singola chiave, ma non protegge affatto dalla stessa menzogna raccontata contemporaneamente a tutti i firmatari; ecco perché una firma leggibile è più importante del numero di approvazioni.
Vedi anche Portafogli multi-firma: scopo, funzioni, vantaggi
Conclusione
Il portafoglio dovrebbe essere adatto al tipo di utilizzo che ne fai: un deposito offline per i saldi che non spendi e una piccola porzione di denaro da utilizzare quotidianamente per le spese. Entrambi dipendono da come gestisci i fondi, da cosa accetti di firmare e da chi può recuperare i fondi in caso di tua insolvenza.
Per i meccanici, la corretta memorizzazione delle chiavi offline è più importante di qualsiasi confronto tra marche.
DOMANDE FREQUENTI
Qual è il portafoglio crittografico più sicuro?
Un portafoglio hardware acquistato direttamente dal produttore e inizializzato personalmente, con la frase scritta a mano. Ledger, Ellipal Titan e SafePal sono tutti compatibili.
I cold wallet sono sicuri al 100%?
No. Sono molto sicuri, ma non completamente infallibili: furto fisico, danni, coercizione e smarrimento della frase di recupero rimangono possibili.
Coinbase Wallet e MetaMask supportano l'autenticazione a due fattori?
Non come funzionalità del portafoglio. Entrambi possono essere creati o ripristinati tramite un account Google o Apple, ed è qui che entra in gioco il secondo fattore, quindi è consigliabile utilizzare un'app di autenticazione. L'articolo di MetaMask sul sistema di autenticazione a due fattori illustra le funzionalità per sviluppatori e l'accesso tramite Infura.
Cosa succede se un'azienda di portafogli crittografici fallisce?
Se possiedi le chiavi, i tuoi asset rimangono sulla blockchain e vengono ripristinati in un altro portafoglio. Se invece sono in possesso di un custode, diventi un creditore.
Qual è il modo più sicuro per conservare grandi quantità di criptovalute?
Archiviazione hardware, una frase scritta a mano o su metallo in due punti e un ripristino testato. Al di sopra di una certa dimensione, aggiungere firma multipla e istruzioni scritte che una persona fidata possa seguire.
Tenere i risparmi offline non significa necessariamente lasciarli inattivi. Una carta UPay viene ricaricata dal tuo portafoglio UPay, quindi le spese vengono effettuate utilizzando un piccolo saldo disponibile, mentre il resto rimane bloccato. UPay emette 10 USDT per una carta virtuale Premier o Platinum e applica una commissione di ricarica del 2%. Le carte UPay attualmente disponibili utilizzano il circuito Visa.





