Een brute-force-aanval is een cryptografische aanvalsmethode waarbij een aanvaller systematisch elke mogelijke combinatie van sleutels, wachtwoorden of wachtzinnen uitprobeert totdat de juiste is gevonden. In de cryptowereld richten brute-force-aanvallen zich op privésleutels, walletwachtwoorden, brain wallets en seed phrases . Hoewel moderne cryptografische sleutelruimtes (zoals de 256-bits privésleutels van Bitcoin) astronomisch groot zijn en in feite immuun voor brute-force-aanvallen, blijven zwakkere elementen – door mensen gekozen wachtwoorden, brain wallets en korte pincodes – kwetsbaar. Inzicht in brute-force-aanvallen is essentieel om te begrijpen waarom de juiste methoden voor het genereren en opslaan van sleutels zo belangrijk zijn.
Oorsprong en geschiedenis
| Datum | Evenementen |
| Oude | Het concept van brute force bestond al vóór de computertechnologie – cryptografie-analisten probeerden in het verleden alle mogelijke versleutelingssleutels uit. |
| 1977 | DES-encryptie (56-bits sleutel) is gestandaardiseerd; zorgen over brute-force-aanvallen voeden het debat over de sleutellengte. |
| 1998 | De "Deep Crack"-machine van EFF kraakt DES met brute force in 56 uur, waarmee wordt bewezen dat 56-bits sleutels onvoldoende zijn. |
| 2009 | Bitcoin wordt gelanceerd met 256-bits. private keys – immuun voor brute kracht met de huidige en toekomstige technologie |
| 2013 | Het brute force-aanvallen op brain wallets worden steeds gangbaarder naarmate GPU-computing zich verder ontwikkelt. |
| 2017 | Onderzoekers demonstreren het kraken van zwakke Bitcoin-walletwachtwoorden met behulp van GPU-clusters. |
| 2020 | Kwantumcomputeronderzoek roept vragen op over de langetermijneffecten van brute force-aanvallen op elliptische-curve-cryptografie. |
| 2023-2024 | Dankzij AI-ondersteunde wachtwoordraadsels en geavanceerde GPU-clusters zijn zwakke wachtwoorden kwetsbaarder dan ooit. |
Hoe het werkt
| Type | doelwit | Haalbaarheid |
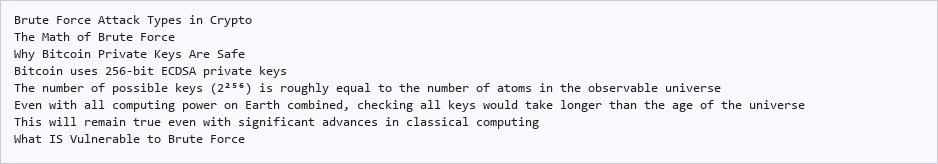
| Privésleutel raden | Willekeurig gegenereerde 256-bits Bitcoin-privésleutel | Onmogelijk (2²⁵⁶ combinaties) |
| Hersenen Portemonnee Kraak | Door een mens gekozen wachtwoordzin, gehasht naar een privésleutel. | Vaak gemakkelijk (lage entropie) |
| Walletwachtwoord | Een versleuteld portemonneebestand beveiligen met een wachtwoord. | Afhankelijk van de sterkte van het wachtwoord. |
| Zaadzin raden | 12/24-woord BIP39-zaadzin | Onmogelijk (2¹²⁸ of 2²⁵⁶ combinaties) |
| PIN-crack | 4–6 cijfers hardware portemonnee PIN | Voorkomen door snelheidsbeperking/vergrendeling |
| Sleutelgrootte | Mogelijke combinaties | Tijd nodig voor brute force (1 miljard/sec) |
| 4-cijferige pincode | 10,000 | 0.00001 seconden |
| 8-tekens wachtwoord | ~2 × 10¹⁴ | ~ 2.3 dagen |
| 12-woordige seed (BIP39) | 2¹²⁸ (~3.4 × 10³⁸) | ~10²² jaar |
| 128-bits sleutel | 2¹²⁸ | ~10²² jaar |
| 256-bits sleutel (Bitcoin) | 2²⁵⁶ (~1.16 × 10⁷⁷) | ~10⁶⁰ jaar |
| doelwit | Waarom het kwetsbaar is |
| Hersenen portemonnees | Door mensen gekozen zinnen hebben een lage entropie (20-60 bits). |
| Korte wachtwoorden | Wachtwoorden van 6-8 tekens kunnen binnen enkele uren/dagen worden gekraakt. |
| Hergebruikte wachtwoorden | Bekend van datalekken, getest op cryptorekeningen. |
| Eenvoudige pincodes | Zonder snelheidsbeperking vallen 4-cijferige pincodes binnen enkele seconden. |
| Gedeeltelijke zaadzinnen | Als 2-3 woorden van een 12-woordige startzin bekend zijn, wordt het mogelijk om de rest met brute force te achterhalen. |
In eenvoudige bewoordingen
- Brute force betekent alles proberen wat mogelijk is. Probeer net zo lang door tot je de juiste hebt gevonden – net zoals je alle combinaties op een hangslot uitprobeert.
- Bitcoin-privésleutels zijn veilig.– er zijn meer mogelijke sleutels dan atomen in het universum
- Wachtwoorden en digitale portemonnees zijn NIET veilig.– door mensen gekozen geheimen bevatten niet genoeg willekeurigheid
- GPU-farms maken het sneller.– moderne grafische kaarten kunnen miljarden combinaties per seconde testen
- De beste verdediging is toeval.– gebruik lange, willekeurige wachtwoorden en cryptografisch gegenereerde herstelzinnen
Belangrijk: Uw cryptovaluta is veilig tegen brute force-aanvallen ALS u correct gegenereerde sleutels en seed-phrases gebruikt. Het risico schuilt in zwakke wachtwoorden, brain wallets en door mensen gekozen geheime sleutels.
Voorbeelden uit de echte wereld
Voorbeeld 1: Project “Large Bitcoin Collider”
- Scenario: Een gedistribueerd computerproject probeerde de privésleutels van Bitcoin te kraken door willekeurige adressen te controleren op saldo.
- Implementatie: Duizenden vrijwilligers voerden softwaretests uit waarbij willekeurige privésleutels werden vergeleken met de Bitcoin-blockchain.
- Resultaat: Na jarenlange werking heeft het project een handvol sleutels gevonden – die allemaal aantoonbaar toebehoorden aan zwakke/test-sleutels, en niet aan correct gegenereerde wallets. Dit toonde aan dat het kraken van willekeurige 256-bits sleutels met brute force zinloos is.
Voorbeeld 2: Massale kraak van de Brain Wallet
- Scenario: Onderzoekers hebben een systeem ontwikkeld om veelgebruikte wachtzinnen te testen tegen de beveiligingsmechanismen van Bitcoin. portemonnee-adressen
- Implementatie: Gehashte woordenboeken, beroemde citaten, songteksten, boekfragmenten en veelvoorkomende patronen met miljarden pogingen per seconde.
- Resultaat: Er werden 884 gekraakte en leeggehaalde brain wallets gevonden, waarbij in totaal zo'n 18,000 BTC was gestolen. Dit bewijst dat brain wallets niet veilig zijn.
Voorbeeld 3: Herstel van versleutelde walletbestanden
- Scenario: Een gebruiker is het wachtwoord vergeten van zijn versleutelde Bitcoin Core wallet.dat-bestand met 50 BTC.
- Implementatie: We hebben een hersteldienst ingeschakeld die GPU-clusters gebruikt om wachtwoordvarianten te testen (combinaties van bekende woorden, cijfers en patronen die de gebruiker mogelijk heeft gebruikt).
- Resultaat: Het wachtwoord werd na drie weken rekenwerk gekraakt door variaties op de bekende wachtwoordpatronen van de gebruiker te testen. Dit toont aan dat zwakke, maar niet triviale wachtwoorden nog steeds kwetsbaar zijn bij voldoende motivatie.
Voordelen
| Voordeel | Beschrijving |
| Gegarandeerd succes | Met oneindig veel tijd zal brute force altijd het antwoord vinden (theoretisch voordeel). |
| Eenvoud | Vereist geen cryptanalytische vaardigheden – alleen rekenkracht. |
| Zorgt voor betere beveiliging | De dreiging van brute force-aanvallen motiveert tot het gebruik van sterkere cryptografische standaarden. |
| Recovery Tool | Kan daadwerkelijk helpen bij het herstellen van vergeten wachtwoorden van persoonlijke wallets. |
| Beveiligingstests | Gebruikt door beveiligingsauditors om de systeemsterkte te testen. |
Nadelen en risico's
| Risico | Beschrijving |
| Diefstal van gelden | Zwakke wachtwoorden en brain wallets worden regelmatig met brute force-aanvallen gekraakt en leeggehaald. |
| Oplopende hardware | GPU's en ASIC's maken brute kracht op de lange termijn sneller en goedkoper. |
| Valse veiligheid | Gebruikers denken misschien dat hun 'slimme' wachtwoord veilig is, terwijl het in werkelijkheid makkelijk te kraken is. |
| Quantum dreiging | Toekomstige kwantumcomputers zouden in principe sleutels voor elliptische krommen kunnen kraken met behulp van brute force (maar dat ligt nog tientallen jaren in de toekomst). |
| Social Engineering Combo | Gedeeltelijke kennis verkregen via sociale manipulatie in combinatie met brute kracht is een krachtige strategie. |
FAQ
V: Kan iemand mijn Bitcoin-privésleutel kraken met een brute-force-aanval?
A: Als uw sleutel correct is gegenereerd (willekeurig 256-bits), nee. De sleutelruimte is zo enorm dat het kraken ervan met brute force fysiek onmogelijk is met welke technologie dan ook. Als uw sleutel echter afkomstig is van een brain wallet of een zwak wachtwoord, kan deze kwetsbaar zijn.
V: Hoe lang zou het duren om een seed phrase van 12 woorden met brute force te kraken?
A: Een BIP39-zaadzin van 12 woorden heeft 2¹²⁸ mogelijke combinaties (~3.4 × 10³⁸). Bij een miljard gissingen per seconde zou het ongeveer 10²² jaar duren – veel langer dan de leeftijd van het universum.
V: Vormt kwantumcomputing een bedreiging voor brute-force-aanvallen?
A: Kwantumcomputers zouden theoretisch gezien Grovers algoritme kunnen gebruiken om de effectieve sleutellengte te halveren (waardoor 256 bits gelijk wordt aan 128 bits), wat nog steeds veilig is. Shors algoritme zou elliptische-curve-cryptografie kunnen kraken, maar hiervoor zijn kwantumcomputers nodig die de huidige mogelijkheden ver te boven gaan. Er worden momenteel cryptografische standaarden voor het post-kwantumtijdperk ontwikkeld.
V: Wat is de beste bescherming tegen brute kracht?
A: Gebruik cryptografisch willekeurige sleutelgeneratie (BIP39), sterke wachtwoorden (16+ tekens, willekeurig), hardware wallet-PINs met blokkering na mislukte pogingen, en gebruik nooit brain wallets of veelgebruikte wachtzinnen.