
Gebruikers die hun exchange-accounts beheren via SignalPlus ondervinden problemen met handelen en monitoring nadat Binance en Deribit op 5 november de API-sleutels van het platform hebben ingetrokken.
De beurzen kwamen in actie nadat SignalPlus een beveiligingsincident had gemeld. Beide bedrijven gaven aan dat hun eigen systemen niet waren getroffen, terwijl SignalPlus vervolgens melding maakte van verliezen van minder dan $82,000 en beloofde de getroffen klanten te vergoeden.
Voor gebruikers is de eerste taak het rechtstreeks controleren van accounts via hun exchange. Een uitgeschakelde verbinding met een externe partij kan de automatisering stoppen zonder de posities of orders te sluiten die deze voorheen beheerde.
Key Takeaways
- Binance en Deribit hebben uit voorzorg de aan SignalPlus gekoppelde API-gegevens verwijderd.
- SignalPlus zegt dat een valse uitnodiging voor een vergadering heeft geleid tot een inbreuk op de beveiliging van een apparaat van een medewerker.
- Klanten dienen posities en bestellingen rechtstreeks te controleren en te wachten op bevestigde veiligheidsgoedkeuring alvorens opnieuw verbinding te maken.
Beurzen verbreken verbindingen met derden.
Binance verklaarde dat klanttegoeden veilig waren gebleven en adviseerde gebruikers hun posities en openstaande orders via het officiële platform te controleren. Deribit zei dat uit hun onderzoek geen aanwijzingen waren dat hun systemen of gegevens waren getroffen.
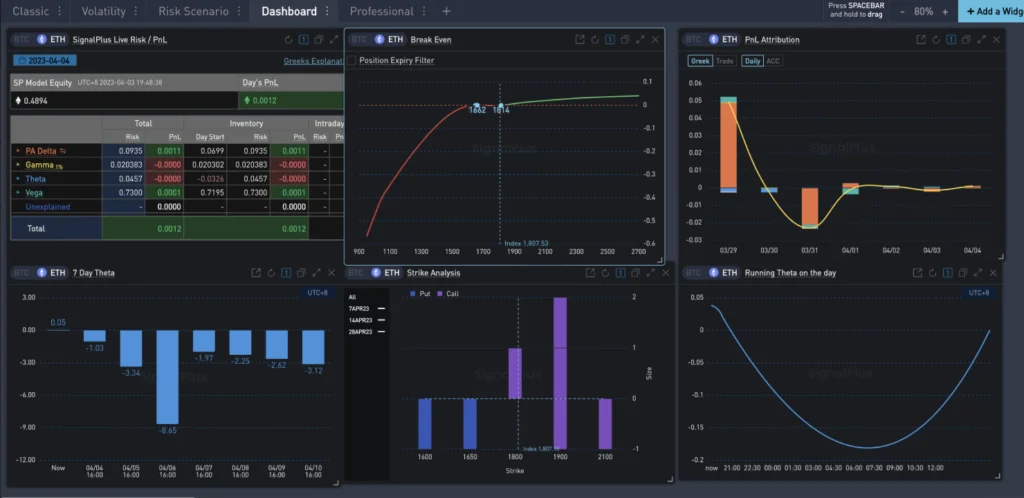
De intrekkingen betreffen de toegang tot SignalPlus, een dienst die tools biedt voor de handel in opties en derivaten. Deribit waarschuwde dat de handel, monitoring en automatisering via de dienst niet meer functioneerden.
Dit is anders dan een algemene opschorting van opnames bij beurzen. Klanten kunnen hun accounts nog steeds beheren via de eigen interfaces van de beurzen, aldus de verklaringen.
Het begrijpen van het verschil tussen exchanges en wallets helpt om onderscheid te maken tussen waar activa zich bevinden en de software die wordt gebruikt om ermee te communiceren.
SignalPlus beschrijft een nep-uitnodiging voor een vergadering.
Volgens een verklaring van 5 november, zoals gerapporteerd door crypto.news , gebruikte een aanvaller het gehackte Telegram-account van een contactpersoon bij een leverancier om contact op te nemen met een SignalPlus-technicus.
De aanvaller verstuurde een frauduleuze Microsoft Teams-uitnodiging waarmee de computer van de ingenieur werd gecompromitteerd. SignalPlus meldde dat er in de vroege ochtend van 4 november verdachte activiteiten op het interne netwerk waren begonnen.
Het bedrijf meldde verliezen van minder dan $82,000, gaf aan dat de terugbetaling per geval was begonnen en plaatste de diensten in onderhoudsmodus. Deze cijfers en de verklaring over de aanval blijven het officiële verslag van het bedrijf in het kader van een lopend onderzoek.
SignalPlus erkende ook dat het geen IP-whitelisting had vereist voor toegang tot de exchange API en zei dat het zijn controles zou versterken.
Waarom API-toegangsrechten belangrijk zijn
Een API-sleutel stelt software in staat om geautoriseerde taken op een account uit te voeren. De machtigingen bepalen de reikwijdte: het uitlezen van saldi, het plaatsen van transacties en het initiëren van opnames zijn afzonderlijke mogelijkheden.
De handleiding voor API-wallets van Binance legt deze categorieën van machtigingen uit en de rol van IP-beperkingen. Een whitelist beperkt de internetadressen van waaruit een inloggegeven kan worden gebruikt.
Een dashboard met alleen-lezen toegang heeft geen autorisatie nodig om te handelen. Evenzo heeft een tool die orders plaatst niet per se toestemming nodig om geld op te nemen. Door de toegang tot de benodigde functies te beperken, worden de acties die met een openbaar toegankelijke inloggegevens kunnen worden uitgevoerd, verminderd.
Voor bedrijven die cryptocurrency-betalingen integreren , is de belangrijkste les dat ze moeten documenteren welke externe diensten toegang hebben tot rekeninggegevens of transacties kunnen initiëren. Deze inventarisatie maakt het intrekken van toegang eenvoudiger wanneer een aanbieder een incident meldt.
Wat gebruikers met een internetverbinding zouden moeten bekijken
Klanten dienen de instructies van Binance te volgen om posities te inspecteren en orders direct te openen. Een geblokkeerd dashboard kan er anders toe leiden dat gebruikers de gebruikelijke monitoring missen.
Ze zouden ook hun SignalPlus-verbindingen op andere beurzen die ze gebruiken moeten controleren. Binance-oprichter Changpeng Zhao drong er afzonderlijk bij gebruikers op aan om die inloggegevens in te trekken.
Controleer voordat u opnieuw verbinding maakt de officiële herstelinstructies van de provider en controleer de machtigingen nogmaals. Accountwachtwoorden en tweefactorauthenticatie blijven belangrijk, maar ze vervangen niet de controle over afzonderlijk geautoriseerde API-gegevens.
Verschillende wallet- en bewaarregelingen brengen verschillende verantwoordelijkheden met zich mee. Gebruikers moeten onderscheid maken tussen toegang tot exchange-accounts, integraties met derden en controle over wallet-sleutels bij het beoordelen van risico's.
Het intrekken van de verbinding is ook een maatregel om de verspreiding te beperken, geen vaststelling dat elk gekoppeld account verlies heeft geleden. Gebruikers dienen hun transactiegegevens te vergelijken met hun eigen verwachte activiteit, relevante transactiegegevens te bewaren en afwijkingen te melden via de erkende ondersteuningskanalen. Het opnieuw tot stand brengen van dezelfde verbinding voordat het onderzoek is afgerond, zou het doel van het uitschakelen ervan ondermijnen.
Conclusie
Het SignalPlus-incident laat zien hoe een beveiligingsprobleem bij een derde partij het accountbeheer kan verstoren, zelfs als een exchange meldt dat er geen inbreuk is gepleegd. Gebruikers moeten hun eigen situatie controleren, de gekoppelde inloggegevens nakijken en wachten op bevestigde herstelinstructies voordat ze de geautomatiseerde toegang herstellen.