A carteira de criptomoedas mais segura é aquela que impede o ataque com maior probabilidade de atingir você, e para a maioria das pessoas essa carteira é um dispositivo físico comprado diretamente do fabricante, com a frase de recuperação escrita à mão. A marca na caixa importa muito menos do que isso.
Assim como qualquer ferramenta digital, as carteiras de criptomoedas podem ser vulneráveis a ataques cibernéticos, golpes ou erros do usuário. Os riscos são maiores nas carteiras online, que estão sempre conectadas à internet.
A dimensão é mensurável e merece ser analisada separadamente. A Chainalysis contabilizou mais de US$ 3.4 bilhões em roubos de janeiro até o início de dezembro de 2025, a maior parte proveniente de corretoras e outros serviços, e atribuiu US$ 2.02 bilhões do total de 2025 a hackers norte-coreanos, um aumento de 51% em relação ao ano anterior.
Os roubos de carteiras pessoais seguiram o caminho inverso, caindo de um pico de US$ 1.5 bilhão em 2024 para US$ 713 milhões em 2025.
Principais lições
- As carteiras frias mantêm as chaves privadas fora de qualquer máquina conectada, deixando a frase de recuperação, o acesso físico e suas próprias aprovações como as únicas formas de acesso.
- Nem a Coinbase Wallet nem a MetaMask listam a autenticação de dois fatores como um recurso da carteira, mas ambas agora podem ser criadas por meio de uma conta do Google ou da Apple, e é nessa conta que um segundo fator deve ser implementado.
- O seguro da Gemini cobre roubos da carteira quente da exchange, mas exclui perdas decorrentes de acesso não autorizado à sua conta de usuário; portanto, não serve como proteção em caso de roubo de login.
- O roubo da Bybit, ocorrido por volta de 21 de fevereiro de 2025, de aproximadamente US$ 1.5 bilhão, demonstra a limitação da adição de chaves: a assinatura múltipla funcionou conforme o planejado e o dinheiro ainda permaneceu.
Obtenha o cartão UPay Crypto
Experimente o melhor do pagamento on-line e transações criptográficas perfeitas.
RegistrarQual tipo de carteira de criptomoedas é a mais segura?
Considerando apenas a segurança, as carteiras frias são a opção mais robusta, pois um dispositivo que nunca se conecta à internet não pode ser acessado remotamente por malware ou páginas de phishing.
Isso reduz as possibilidades a três: acesso físico, exposição da frase de recuperação e aprovação da transação fraudulenta pelo próprio usuário.
O estreitamento é real e não se trata de imunidade. Uma carteira de hardware assina tudo o que você confirma, portanto, um site falso pode gastar dinheiro armazenado offline assim que você aprova.
As carteiras de hardware são consideradas as mais seguras porque armazenam suas chaves privadas offline, tornando-as menos vulneráveis a ataques de hackers.
As carteiras online (hot wallets) são mais expostas, mas ainda podem ser configuradas com segurança. A proteção do dispositivo, o emparelhamento de hardware e o cuidado com o que você assina são os principais fatores de segurança.
Leitura relacionada: Soluções de armazenamento a frio para criptoativos
O que “mais seguro” realmente significa: os ataques que roubam fundos
Uma carteira digital é segura contra uma lista específica de ataques e indefesa contra aqueles para os quais nunca foi projetada, então a questão é: qual lista corresponde à sua situação?
Suas doze ou vinte e quatro palavras são o primeiro item exibido, e a maioria das exposições é banal: uma foto que sincroniza com a nuvem ou uma frase digitada em uma página de validação falsa.
| Ataque | A quem atinge | A propriedade que o impede |
|---|---|---|
| exposição à frase de recuperação | Todo usuário de autogestão | Cópia manuscrita ou em formato metálico, nunca fotografada ou digitada. |
| Adulteração da cadeia de suprimentos | Compradores de hardware | Compra direta e geração de sementes no dispositivo |
| Sequestro de área de transferência | Qualquer pessoa que cole um endereço | Endereço completo verificado na tela do próprio dispositivo |
| aprovações maliciosas de tokens | Usuários de DeFi e dApps | Assinatura legível, limites máximos, revogação periódica |
| Troca de SIM e transferência de e-mail | Contas de custódia e com suporte em nuvem | Aplicativo ou hardware como segundo fator, nunca SMS. |
| coerção física | Titulares que se sabe serem titulares | Privacidade sobre seus ativos e um pequeno saldo na carteira que você seria obrigado a abrir. |
| Perda de acesso após a morte | Famílias de detentores | Um plano de recuperação escrito e testado. |
Aprovações de tokens maliciosas
Você assina uma autorização permitindo que um contrato movimente um token em seu nome. Nada é removido imediatamente, então nada parece errado, até que o contrato seja esvaziado semanas depois.
Troca de SIM e coerção física
Uma conta de exchange que é redefinida por meio de um código SMS é protegida pela central de atendimento da operadora de celular. A autocustódia não é exceção: se você criou a carteira com o login do Google ou da Apple, ou permitiu o backup no Drive ou iCloud, essa conta é a porta de entrada, portanto, instale um aplicativo autenticador nela.
A coerção é outra forma de burlar o sistema, e agora está sendo contabilizada. A Chainalysis contabilizou 46 incidentes violentos relacionados a criptomoedas em todo o mundo no primeiro semestre de 2026, contra 40 no mesmo período de 2025, com mais de US$ 30 milhões roubados.
Algumas carteiras de hardware incluem uma frase secreta que abre uma segunda carteira oculta, limitando o que um invasor pode ver. A frase de recuperação sozinha não restaura os fundos, portanto, esquecer a frase secreta resulta na perda permanente desses fundos.
As 3 carteiras frias mais seguras de 2026
1. Carteira Ledger Crypto
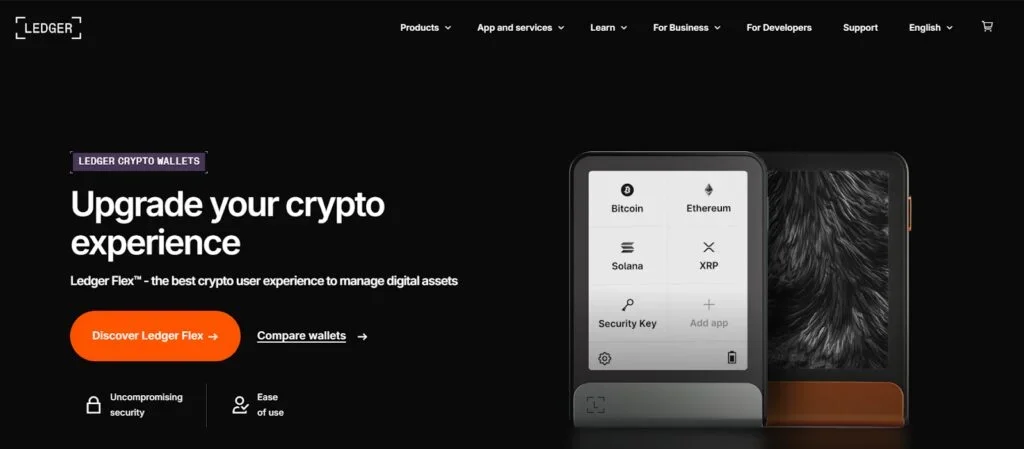
Os dispositivos Ledger são construídos em torno de um elemento seguro certificado, e a frase de recuperação é gerada no próprio dispositivo. Isso impede o ataque mais comum à cadeia de suprimentos: um dispositivo que chega já com a frase de recuperação de outra pessoa, desde que a compra seja feita diretamente com o fabricante.
Por que é seguro
- As chaves são geradas e armazenadas em um elemento seguro certificado, nunca em um computador conectado.
2. Carteira Ellipal Titan Crypto
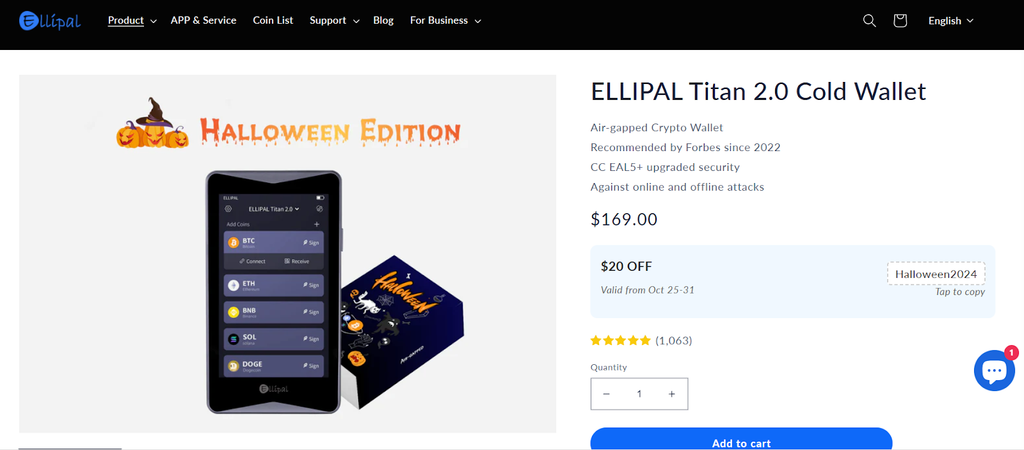
A ELLIPAL informa que o Titan 2.0 não possui "Wi-Fi, Bluetooth ou dados USB", que você "assina todas as transações com um código QR" e que ele utiliza um chip de segurança CC EAL5+.
A ELLIPAL também lista um mecanismo de autodestruição e afirma que, se for detectada alguma adulteração, "o dispositivo foi projetado para apagar suas chaves privadas", o que é uma alegação de projeto e não um resultado comprovado em testes.
Por que é seguro
- Sem rádio e sem cabo de dados, portanto não há acesso remoto às chaves, e com um corpo selado em metal com um sistema anti-adulteração publicado.
3. Carteira de criptomoedas SafePal
A página da SafePal S1 na loja anuncia "assinatura 100% isolada da internet", sem NFC, Wi-Fi, Bluetooth ou conexão USB, um elemento de segurança EAL6+ e um mecanismo de autodestruição anti-adulteração, pelo menor preço aqui.
Em fevereiro de 2021, o Kraken Security Labs relatou ter contornado a detecção de adulteração e rebaixado a versão do firmware. A resposta da SafePal afirma que os pesquisadores "não conseguiram roubar a semente" e que a versão 1.0.24 do firmware corrigiu o problema.
Por que é seguro
- Assinatura offline de QR Code, além de um registro público de testes de terceiros e uma correção já implementada.
As 5 carteiras mais seguras de 2026
1. Carteira Coinbase (Web3)
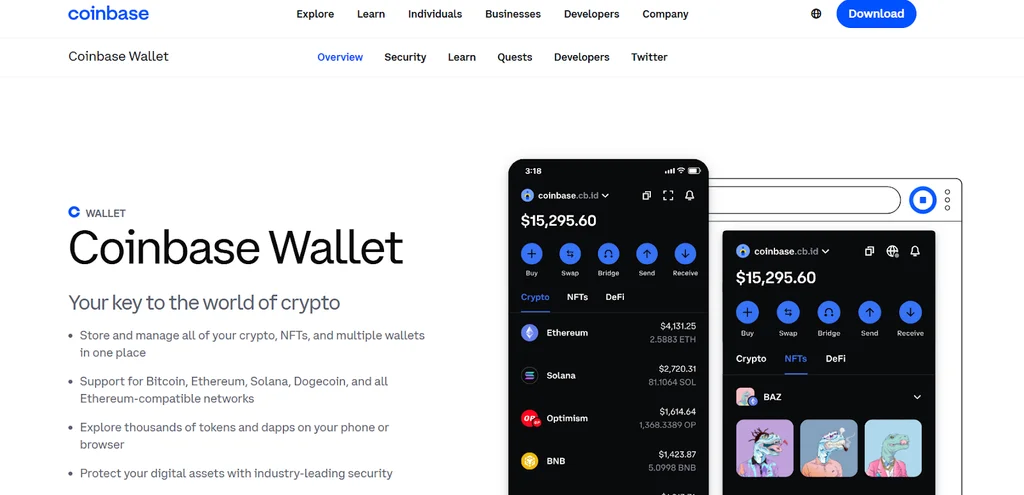
A Coinbase Wallet é autocustodial e separada de uma conta de exchange da Coinbase. Sua página de segurança afirma: "Ninguém, incluindo a Coinbase, pode acessar seus tokens ou NFTs sem sua frase de recuperação".
A autenticação de dois fatores não está entre seus recursos. A página de segurança lista biometria, senhas e bloqueios de segurança, emparelhamento com Ledger, alertas de aprovação de tokens, pré-visualizações de transações e uma lista de bloqueio de aplicativos maliciosos.
Não há login da Coinbase na carteira para proteger, embora seja possível criar e restaurar uma conta por meio de um e-mail, login da Apple ou do Google, de forma que essa conta atue como segundo fator de autenticação. O produto também funcionou como Base App por um ano antes de retornar ao nome Coinbase Wallet em setembro de 2026.
Por que é seguro
- Alertas de aprovação de tokens, pré-visualizações de transações e emparelhamento com carteiras de hardware abordam diretamente o ataque de aprovação.
2. Carteira de criptomoedas MetaMask
O MetaMask é autocustodial e a porta de entrada padrão para finanças descentralizadas. Sua proteção consiste na senha do cofre, no dispositivo e na Frase Secreta de Recuperação, à qual o MetaMask afirma não ter acesso.
Você frequentemente verá a autenticação de dois fatores listada como um recurso do MetaMask. O artigo sobre autenticação de dois fatores na central de ajuda aborda a conta de desenvolvedor do MetaMask e as chaves Infura, um login para o painel de desenvolvedor em vez da carteira.
Caso você conecte uma conta do Google ou da Apple em vez de anotar a frase, a página de segurança do MetaMask chama essa conta e sua senha de "seus dois pontos de falha".
Por que é seguro
- Cofre local criptografado, emparelhamento com carteira de hardware e protocolos de aprovação rigorosos: limites de uso e revogação periódica.
3. Crypto.com Onchain Wallet, agora Ultimate
Em novembro de 2024, a Crypto.com renomeou sua carteira DeFi para Crypto.com Onchain, e sua página Onchain agora indica que a carteira Onchain é a Ult, um aplicativo de autocustódia desenvolvido pela Cronos Labs, com a carteira Onchain ainda como um modo integrado. Verifique o nome do aplicativo antes de baixá-lo, pois nomes desatualizados são o principal atrativo para aplicativos falsos.
Por que é seguro
- Autogestão com proteção por senha e conexões diretas com o aplicativo, mantendo os ativos fora de um saldo de custódia.
4. Carteira de Criptomoedas Exodus
Exodus é uma carteira multiativos cuja principal característica de segurança é o emparelhamento com hardware, e a Exodus oferece integração com a Trezor para desktop e dispositivos móveis.
Por que é seguro
- O emparelhamento da Trezor elimina a necessidade de desconectar o computador, e a autocustódia significa que nenhuma falha da plataforma congela o saldo.
5. Carteira Gemini Crypto
A carteira da Gemini é um saldo em uma corretora regulamentada, portanto a Gemini detém as chaves, e o seguro geralmente é descrito de forma muito vaga.
A publicação da Gemini sobre o seguro, atualizada pela última vez em 2022, afirma que a apólice cobre "roubo de ativos digitais da carteira online da nossa exchange" resultante de "uma violação de segurança direta ou ataque hacker aos sistemas da Gemini ou roubo por um funcionário da Gemini", e que "não cobre quaisquer perdas resultantes de acesso não autorizado à sua conta de usuário".
Portanto, ele protege você contra uma violação de segurança da Gemini, não contra o roubo do seu próprio login, e a central de suporte remete ao Contrato do Usuário para os limites atuais.
Por que é seguro
- Uma instituição custodiante regulamentada com termos de seguro publicados, além de controles de conta, como listas de permissão de saque.
Obtenha o cartão UPay Crypto
Experimente o melhor do pagamento on-line e transações criptográficas perfeitas.
RegistrarO que procurar em uma carteira criptográfica segura
Criptografia
Uma carteira deve criptografar o armazenamento de chaves local com uma cifra forte, como AES-256, para que qualquer pessoa que copie os arquivos do seu dispositivo não tenha nada utilizável.
O AES-256 é considerado altamente seguro e é usado por governos e organizações em todo o mundo para proteger informações confidenciais.
Língua de Sinais Legível
O roubo de dados da Bybit colocou isso no topo da lista. Uma carteira digital deve descrever a transação em palavras legíveis. Se você só vê hexadecimal, está confiando no site.
Restaurar e recuperar
Escreva a frase à mão ou grave-a em metal e guarde duas cópias em um local onde o fogo não possa atingir ambas. Nunca a fotografe, nunca a digite em um bloco de notas, gerenciador de senhas, e-mail ou serviço de armazenamento em nuvem e nunca a forneça ao suporte. Em seguida, teste a recuperação em um dispositivo reserva antes de adicionar fundos à carteira.
Autenticação multi-fator
A autenticação multifator aplica-se a contas: exchanges, saldos sob custódia e o endereço de e-mail associado a elas. O equivalente em uma carteira de autocustódia seria uma senha de dispositivo, biometria e um bloqueio de aplicativo.
Se você fez login com o Google ou a Apple, o segundo fator dessa conta também protege sua carteira, e um aplicativo autenticador ou uma chave de hardware impede a troca de SIM, ao contrário do SMS.
Reputação
Leia o histórico de incidentes do fornecedor em vez de se basear no marketing: uma violação de segurança divulgada e uma correção lançada dizem muito mais.
Carteiras de criptomoedas são arriscadas?
Elas acarretam riscos reais, e o padrão é consistente: uma frase de recuperação exposta, uma aprovação que ninguém entendeu ou uma invasão de conta que começa pelo endereço de e-mail.
Estudo de caso: Por que uma rede multisig em funcionamento ainda perdeu US$ 1.5 bilhão
O aviso público do FBI de 26 de fevereiro de 2025 registra o roubo de aproximadamente US$ 1.5 bilhão da corretora Bybit por volta de 21 de fevereiro de 2025, atribuindo o crime à Coreia do Norte sob a atividade rastreada como TraderTraitor.
A assinatura múltipla não foi quebrada: os signatários possuíam suas chaves, o número necessário foi aprovado e a criptografia funcionou conforme o esperado.
A análise do NCC Group, referente a 10 de março de 2025, revelou que um JavaScript malicioso, injetado através de uma máquina de desenvolvedor comprometida, alterou o que a interface de assinatura exibia, enquanto as carteiras de hardware mostravam a transação adulterada de uma forma ilegível, pois o padrão EIP-712 não representa operações aninhadas de maneira clara.
Mais de US$ 1.4 bilhão em ativos, incluindo 401,347 ETH, foram retirados da carteira fria.
A assinatura múltipla não falhou. A tela, sim.
Adicionar chaves protege contra a perda ou roubo de uma única chave, mas não impede que a mesma mentira seja contada a todos os signatários ao mesmo tempo. É por isso que a legibilidade da assinatura é mais importante do que a quantidade de aprovações.
Veja também Carteiras com Múltiplas Assinaturas: Finalidade, Funções e Benefícios
Conclusão
A carteira deve ser adequada às suas atividades: armazenamento offline para saldos que você não está usando e uma pequena quantia disponível para uso frequente. Ambos dependem de como você armazena a frase de recuperação, do que você concorda em assinar e de quem poderá recuperar os fundos caso você não consiga.
Para os mecânicos, armazenar as chaves offline corretamente vale mais do que qualquer comparação de marcas.
Perguntas Frequentes
Qual é a carteira criptografada mais segura?
Uma carteira de hardware que você comprou diretamente e inicializou você mesmo, com a frase escrita à mão. Ledger, Ellipal Titan e SafePal são compatíveis.
Carteiras frias são 100% seguras?
Não. Eles são altamente seguros, mas não completamente infalíveis: roubo físico, danos, coerção e perda da frase de recuperação ainda podem ocorrer.
A Coinbase Wallet e a MetaMask suportam autenticação de dois fatores?
Não como recursos de carteira. Ambos podem ser criados ou restaurados por meio de uma conta do Google ou da Apple, e é aí que entra a autenticação de dois fatores, portanto, use um aplicativo autenticador. O artigo da MetaMask sobre autenticação de dois fatores aborda o login para desenvolvedores e o login da Infura.
O que acontece se uma empresa de carteira de criptomoedas falir?
Se você detém as chaves, seus ativos permanecem no blockchain e são restaurados para outra carteira. Se um custodiante os detém, você é o credor.
Qual é a forma mais segura de armazenar grandes quantidades de criptomoedas?
Armazenamento de hardware, uma frase manuscrita ou em metal em dois locais e uma restauração testada. Acima de um determinado tamanho, adicione assinatura múltipla e instruções escritas que uma pessoa de confiança possa seguir.
Manter as economias offline não significa deixá-las paradas. O cartão UPay é recarregado a partir da sua carteira UPay, então os gastos são feitos com um pequeno saldo disponível, enquanto o restante permanece inativo. A UPay cobra 10 USDT para emitir um cartão virtual Premier ou Platinum, além de uma taxa de recarga de 2%. Os cartões UPay atuais são da bandeira Visa.