Um ataque de força bruta é um método de ataque criptográfico no qual um adversário tenta sistematicamente todas as combinações possíveis de chaves, senhas ou frases secretas até encontrar a correta. Em criptomoedas, os ataques de força bruta visam chaves privadas, senhas de carteiras, carteiras digitais e frases-semente . Embora os espaços de chaves criptográficas modernos (como as chaves privadas de 256 bits do Bitcoin) sejam astronomicamente grandes e praticamente imunes à força bruta, elementos mais fracos – senhas escolhidas por humanos, carteiras digitais e PINs curtos – permanecem vulneráveis. Compreender a força bruta é essencial para entender por que as práticas adequadas de geração e armazenamento de chaves são importantes.
Origem e história
| Data | Evento |
| Antigo | O conceito de força bruta é anterior à computação – historicamente, os criptoanalistas tentavam todas as chaves de criptografia possíveis. |
| 1977 | A criptografia DES (chave de 56 bits) é padronizada; preocupações com ataques de força bruta impulsionam o debate sobre o comprimento da chave. |
| 1998 | A máquina "Deep Crack" da EFF quebra o DES por força bruta em 56 horas, provando que chaves de 56 bits são insuficientes. |
| 2009 | Bitcoin é lançado com 256 bits chaves privadas – imune à força bruta com a tecnologia atual e futura |
| 2013 | A força bruta em carteiras cerebrais se torna generalizada com os avanços da computação em GPUs. |
| 2017 | Pesquisadores demonstram a quebra de senhas fracas de carteiras Bitcoin usando clusters de GPUs. |
| 2020 | A pesquisa em computação quântica levanta questões de longo prazo sobre ataques de força bruta contra criptografia de curvas elípticas. |
| 2023-2024 | A adivinhação de senhas assistida por IA e clusters avançados de GPUs tornam senhas fracas mais vulneráveis do que nunca. |
Como Funciona
| Formato | Meta | Viabilidade |
| Adivinhação da chave privada | Chave privada Bitcoin de 256 bits gerada aleatoriamente | Impossível (2²⁵⁶ combinações) |
| Crack da Carteira Cerebral | Senha escolhida pelo usuário, criptografada em uma chave privada. | Geralmente fácil (baixa entropia) |
| Senha da carteira | Proteger com senha um arquivo de carteira criptografado | Depende da força da senha. |
| Palpite da frase-semente | Frase-semente BIP39 de 12/24 palavras | Impossível (combinações 2¹²⁸ ou 2²⁵⁶) |
| PIN Crack | 4–6 dígitos carteira de hardware PIN | Impedido por limitação de taxa/bloqueio |
| Tamanho da chave | Possíveis combinações | Tempo para força bruta (1 bilhão/seg) |
| PIN de 4 dígitos | 10,000 | 0.00001 segundos |
| Senha de 8 caracteres | ~2 × 10¹⁴ | ~ 2.3 dias |
| Semente de 12 palavras (BIP39) | 2¹²⁸ (~3.4 × 10³⁸) | ~10²² anos |
| Chave de 128 bits | 2¹²⁸ | ~10²² anos |
| Chave de 256 bits (Bitcoin) | 2²⁵⁶ (~1.16 × 10⁷⁷) | ~10⁶⁰ anos |
| Meta | Por que é vulnerável |
| carteiras cerebrais | Frases escolhidas por humanos têm baixa entropia (20–60 bits). |
| Senhas curtas | Senhas de 6 a 8 caracteres podem ser quebradas em horas ou dias. |
| Senhas reutilizadas | Conhecido por violações de dados, testado em contas de criptomoedas. |
| PINs simples | Sem limitação de taxa, PINs de 4 dígitos são quebrados em segundos. |
| Frases-semente parciais | Se 2 a 3 palavras de uma semente de 12 palavras forem conhecidas, o uso de força bruta para descobrir o restante torna-se viável. |
Em termos simples
- Força bruta significa tentar todas as possibilidades. responda até encontrar a resposta certa – como tentar todas as combinações de um cadeado.
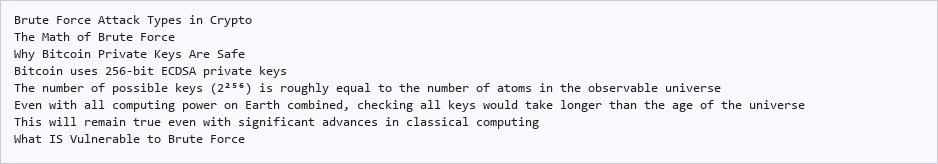
- As chaves privadas do Bitcoin são seguras.– Existem mais chaves possíveis do que átomos no universo
- Senhas e carteiras cerebrais NÃO são seguras.– Segredos escolhidos por humanos não têm aleatoriedade suficiente.
- Os clusters de GPUs tornam o processo mais rápido.– As placas gráficas modernas conseguem testar bilhões de combinações por segundo.
- A melhor defesa é a aleatoriedade.– Use senhas longas e aleatórias e frases-semente geradas criptograficamente.
Importante : Sua criptomoeda estará segura contra ataques de força bruta SE você usar chaves e frases-semente geradas corretamente. O risco vem de senhas fracas, carteiras automatizadas e segredos escolhidos por humanos.
Exemplos do mundo real
Exemplo 1: Projeto “Grande Colisor de Bitcoin”
- Cenário: Um projeto de computação distribuída tentou quebrar chaves privadas de Bitcoin por força bruta, verificando saldos em endereços aleatórios.
- Implementação: Milhares de voluntários executaram testes de software com chaves privadas aleatórias na blockchain do Bitcoin.
- Resultado: Após anos de operação, o projeto encontrou algumas chaves – todas pertencentes a chaves comprovadamente fracas/de teste, e não a carteiras geradas corretamente. Isso demonstrou que tentar quebrar chaves aleatórias de 256 bits por força bruta é inútil.
Exemplo 2: Quebra em massa da carteira cerebral
- Cenário: Pesquisadores desenvolveram um sistema para testar senhas comuns contra o Bitcoin Brain. endereços de carteira
- Implementação: Dicionários criptografados, citações famosas, letras de músicas, trechos de livros e padrões comuns em bilhões de tentativas por segundo.
- Resultado: Foram encontradas 884 carteiras digitais (brain wallets) que foram invadidas e esvaziadas, totalizando aproximadamente 18,000 BTC roubados ao longo do tempo – comprovando que as carteiras digitais não são seguras.
Exemplo 3: Recuperação de Arquivo de Carteira Criptografada
- Cenário: Um usuário esqueceu a senha do seu arquivo criptografado Bitcoin Core wallet.dat, que continha 50 BTC.
- Implementação: Contratamos um serviço de recuperação de dados que utilizava clusters de GPUs para testar variações de senhas (combinações de palavras, números e padrões conhecidos que o usuário poderia ter usado).
- Resultado: A senha foi quebrada após 3 semanas de cálculos, testando variações dos padrões de senha conhecidos do usuário – demonstrando que senhas fracas, mas não triviais, ainda são vulneráveis, dado que haja motivação suficiente.
Vantagens
| A Vantagem | Descrição |
| Sucesso garantido | Dado um tempo infinito, a força bruta sempre encontrará a resposta (vantagem teórica). |
| Simplicidade | Não requer nenhuma habilidade em criptoanálise – apenas poder computacional. |
| Impulsiona uma melhor segurança. | A ameaça de ataques de força bruta motiva a criação de padrões criptográficos mais rigorosos. |
| Ferramenta de Recuperação | Pode realmente ajudar a recuperar senhas esquecidas em carteiras pessoais. |
| Teste de Segurança | Utilizado por auditores de segurança para testar a robustez do sistema. |
Desvantagens e Riscos
| Gestão de | Descrição |
| Roubo de fundos | Senhas fracas e carteiras digitais vulneráveis são frequentemente alvo de ataques de força bruta e esvaziadas. |
| Hardware em ascensão | GPUs e ASICs tornam a força bruta mais rápida e barata ao longo do tempo. |
| Falsa Segurança | Os usuários podem pensar que sua senha "inteligente" é segura quando, na verdade, ela é facilmente quebrada. |
| Ameaça Quântica | Os futuros computadores quânticos poderão potencialmente quebrar chaves de curvas elípticas por força bruta (algo que ainda levará décadas). |
| Combinação de Engenharia Social | O conhecimento parcial da engenharia social combinado com a força bruta é poderoso. |
Perguntas frequentes
P: Alguém consegue descobrir minha chave privada do Bitcoin por força bruta?
R: Se sua chave foi gerada corretamente (chave aleatória de 256 bits), não. O espaço de chaves é tão vasto que quebrá-la por força bruta é fisicamente impossível com qualquer tecnologia concebível. No entanto, se sua chave veio de uma carteira digital ou de uma senha fraca, ela pode ser vulnerável.
P: Quanto tempo levaria para usar força bruta em uma frase-semente de 12 palavras?
A: Uma frase-semente BIP39 de 12 palavras tem 2¹²⁸ combinações possíveis (~3.4 × 10³⁸). Com um bilhão de tentativas por segundo, levaria aproximadamente 10²² anos – muito mais tempo do que a idade do universo.
P: A computação quântica representa uma ameaça à segurança contra ataques de força bruta?
A: Teoricamente, os computadores quânticos poderiam usar o algoritmo de Grover para reduzir pela metade o comprimento efetivo da chave (tornando 256 bits equivalentes a 128 bits), o que ainda seria seguro. O algoritmo de Shor poderia quebrar a criptografia de curva elíptica, mas isso requer computadores quânticos com capacidades muito superiores às atuais. Padrões criptográficos pós-quânticos estão sendo desenvolvidos.
P: Qual a melhor proteção contra a força bruta?
A: Utilize geração de chaves criptograficamente aleatórias (BIP39), senhas fortes (mais de 16 caracteres, aleatórias), PINs para carteiras de hardware com bloqueio após tentativas falhas e nunca utilize carteiras racionais ou frases-senha comuns.