



Самый безопасный криптокошелек — это тот, который блокирует наиболее вероятную атаку, и для большинства людей это аппаратное устройство, купленное напрямую у производителя, с фразой восстановления, написанной от руки. Марка на коробке имеет гораздо меньшее значение.
Криптовалютные кошельки, как и любые цифровые инструменты, могут быть уязвимы для взломов, мошенничества или ошибок пользователей. Наибольший риск существует для «горячих» кошельков, которые всегда находятся в сети.
Масштаб измерим, и его стоит рассмотреть отдельно. По данным Chainalysis, с января по начало декабря 2025 года было совершено хищений на сумму более 3.4 миллиарда долларов, большая часть которых пришлась на биржи и другие сервисы, и 2.02 миллиарда долларов из общей суммы 2025 года были приписаны северокорейским хакерам, что на 51 процент больше, чем годом ранее.
В противоположном направлении снизились объемы краж из личных кошельков, упав с пикового значения в 1.5 миллиарда долларов в 2024 году до 713 миллионов долларов в 2025 году.
Основные выводы
- Холодные кошельки не позволяют подключать закрытые ключи к каким-либо устройствам, оставляя в качестве способов доступа фразу восстановления, физический доступ и ваши собственные подтверждения.
- Ни Coinbase Wallet, ни MetaMask не указывают двухфакторную аутентификацию в качестве функции кошелька, но оба теперь можно создать через учетную запись Google или Apple, и именно в этой учетной записи должна быть реализована вторая аутентификация.
- Страховка Gemini покрывает кражу средств из горячего кошелька биржи и исключает убытки от несанкционированного доступа к вашей учетной записи, поэтому она не является защитой от кражи логинов.
- Кража средств через Bybit, произошедшая примерно 21 февраля 2025 года и составившая около 1.5 миллиарда долларов, демонстрирует пределы возможностей добавления ключей: мультиподпись работала как положено, но деньги все равно ушли.
Получить криптокарту UPay
Испытайте все преимущества онлайн-платежей и бесперебойных криптотранзакций.
РегистрацияКакой тип криптокошелька самый безопасный?
С точки зрения безопасности, холодные кошельки являются более надежным вариантом, поскольку устройство, никогда не подключающееся к интернету, не может быть взломано удаленным вредоносным ПО или фишинговой страницей.
Таким образом, пути проникновения сужаются до трех: физический доступ, раскрытие фразы восстановления и самостоятельное одобрение недействительной транзакции.
Сужение лимита реально, но это не иммунитет. Аппаратный кошелек подписывает все, что вы подтверждаете, поэтому поддельный сайт может потратить средства из холодного хранилища в момент вашего одобрения.
Аппаратные кошельки считаются наиболее безопасными, поскольку они хранят ваши закрытые ключи в автономном режиме, что делает их менее уязвимыми для взлома.
«Горячие» кошельки более уязвимы, но их всё ещё можно хорошо настроить. Защита устройства, сопряжение оборудования и внимательное отношение к тому, что вы подписываете, играют решающую роль.
Читайте также: Решения для холодного хранения криптоактивов
Что на самом деле означает «самый безопасный»: атаки, истощающие финансовые ресурсы.
Кошелек защищен от определенного списка атак и беззащитен перед теми, от которых он и не был предназначен защищать, поэтому вопрос в том, какой список соответствует именно вам.
Ваши двенадцать или двадцать четыре слова — это первый элемент в списке, и большинство из них довольно банальны: фотография, синхронизирующаяся с облаком, или фраза, введенная на поддельной странице подтверждения.
| Атака | Кого это затронуло | Объект недвижимости, который этому препятствует |
|---|---|---|
| Восстановительная фраза воздействия | Каждый пользователь, самостоятельно управляющий своим имуществом | Рукописная или металлическая резервная копия, никогда не фотографировалась и не печаталась. |
| вмешательство в цепочку поставок | Покупатели оборудования | Прямая покупка и генерация начальных данных на устройстве. |
| Перехват буфера обмена | Любой, кто вставляет адрес | Полный адрес проверяется на собственном экране устройства. |
| Подтверждение вредоносных токенов | Пользователи DeFi и dApp | Четко читаемая подпись, ограниченные лимиты выплат, периодическая отмена. |
| Замена SIM-карты и захват электронной почты | Кастодиальные и облачные счета | Приложение или оборудование — второй фактор, никогда не SMS. |
| Физическое принуждение | Владельцы, известные как владельцы | Конфиденциальность в отношении активов и небольшой остаток на кошельке, который вас попросят открыть. |
| Лишение доступа после смерти | Семьи владельцев | Письменный, проверенный план восстановления |
Подтверждение злонамеренных токенов
Вы подписываете соглашение, разрешающее контракту переместить от вашего имени токен. Ничего не исчезает сразу, поэтому никаких проблем не возникает, пока контракт не будет исчерпан через несколько недель.
Замена SIM-карты и физическое принуждение
Счет на бирже, который сбрасывается с помощью SMS-кода, защищен колл-центром мобильного оператора. Самостоятельное хранение не является исключением: если вы создали кошелек с помощью входа через Google или Apple, или создали резервную копию в Google Диск или iCloud, то именно этот счет является ключом к доступу, поэтому установите на него приложение-аутентификатор.
Принуждение — еще один способ обойти систему, и теперь он учитывается. По данным Chainalysis, в первой половине 2026 года в мире было зафиксировано 46 случаев насилия, связанных с криптовалютой, по сравнению с 40 за тот же период 2025 года, при этом было похищено более 30 миллионов долларов.
Некоторые аппаратные кошельки добавляют кодовую фразу, которая открывает второй, скрытый кошелек, ограничивая то, что может увидеть злоумышленник. Одна только фраза восстановления не восстановит его, поэтому забытая кодовая фраза приведет к безвозвратной потере средств.
Топ-3 самых безопасных холодных кошелька 2026 года
1. Криптокошелек Ledger
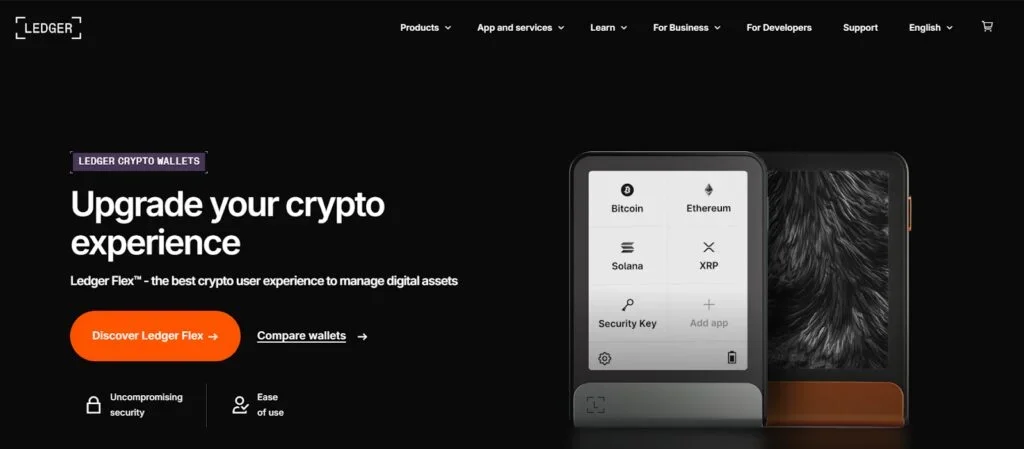
Устройства Ledger построены на основе сертифицированного защищенного элемента, а фраза восстановления генерируется на самом устройстве. Это предотвращает наиболее распространенную атаку на цепочку поставок — устройство, поставляемое уже с предустановленной чужой фразой, при условии, что вы покупаете его напрямую.
Почему это безопасно
- Ключи генерируются и хранятся в сертифицированном защищенном элементе, никогда не на подключенном компьютере.
2. Криптовалютный кошелек Ellipal Titan
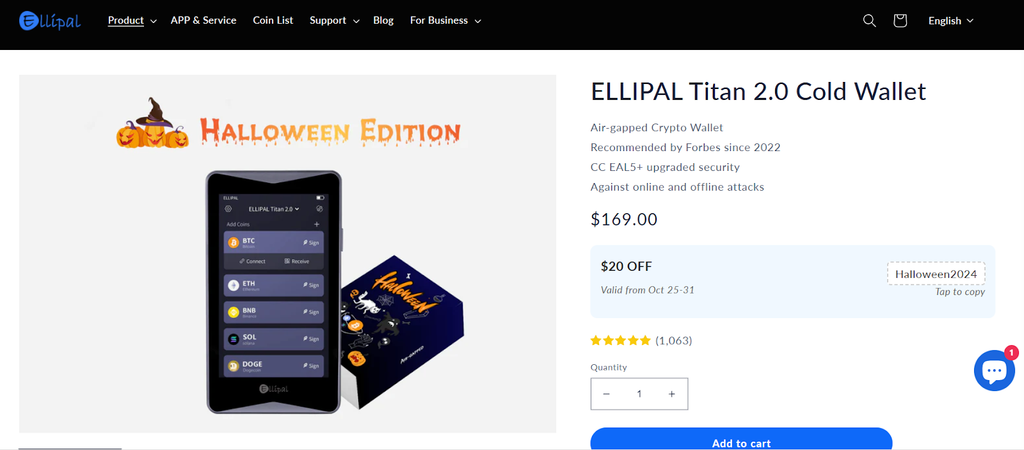
Компания ELLIPAL заявляет , что Titan 2.0 «не имеет Wi-Fi, Bluetooth и USB-подключения», что «каждая транзакция подписывается QR-кодом», и что в нем используется защищенный чип CC EAL5+.
Компания ELLIPAL также указывает на наличие механизма самоуничтожения и заявляет, что в случае обнаружения попыток взлома «устройство предназначено для удаления ваших закрытых ключей», что является скорее утверждением о конструкции, чем подтвержденным результатами испытаний.
Почему это безопасно
- Нет радио и кабеля передачи данных, поэтому нет возможности удаленного доступа к ключам, а корпус герметично закрыт металлом и имеет заявленную защиту от несанкционированного вскрытия.
3. Криптокошелек SafePal
На странице магазина SafePal в S1 указано, что приложение использует «100% беспроводную подпись», не требует подключения по NFC, Wi-Fi, Bluetooth или USB, имеет защищенный элемент EAL6+ и механизм самоуничтожения для защиты от несанкционированного доступа, и все это по самой низкой цене.
В феврале 2021 года компания Kraken Security Labs сообщила, что обошла систему обнаружения попыток взлома и понизила версию прошивки. В ответе SafePal говорится, что исследователям «не удалось украсть сид-фразу», и что прошивка версии V1.0.24 исправила ошибку понижения версии.
Почему это безопасно
- Подписание QR-кодов в автономном режиме, а также публичная запись результатов стороннего тестирования и выпущенное исправление.
5 самых безопасных кошельков 2026 года
1. Кошелек Coinbase (Web3)
Кошелек Coinbase является самокастодиальным и отделен от учетной записи на бирже Coinbase. На странице безопасности указано: «Никто, включая Coinbase, не сможет получить доступ к вашим токенам или NFT без вашей фразы восстановления».
Двухфакторная аутентификация в его функционал отсутствует. На странице безопасности перечислены биометрические данные, пароли и блокировки, сопряжение с Ledger, оповещения об одобрении токенов, предварительный просмотр транзакций и список заблокированных вредоносных приложений.
В кошельке нет учетной записи Coinbase для защиты, хотя ее можно создать и восстановить через электронную почту, учетную запись Apple или Google, поэтому эта учетная запись обеспечивает второй фактор аутентификации. Продукт также просуществовал год под названием Base App, прежде чем в сентябре 2026 года вернуться к названию Coinbase Wallet.
Почему это безопасно
- Уведомления об одобрении токенов, предварительный просмотр транзакций и сопряжение с аппаратными кошельками, которые напрямую противодействуют атаке, направленной на подтверждение токенов.
2. Криптокошелек MetaMask
MetaMask — это система самообслуживания, являющаяся своего рода «входной дверью» в децентрализованные финансы. Ваша защита обеспечивается паролем хранилища, самим устройством и секретной фразой восстановления, к которой, по утверждению MetaMask, у нее нет доступа.
В MetaMask часто указывается двухфакторная аутентификация. Статья о двухфакторной аутентификации в справочном центре описывает учетную запись разработчика MetaMask и ключи Infura, которые используются для входа в панель управления разработчика, а не в кошелек.
В тех случаях, когда вы подключаете учетную запись Google или Apple вместо того, чтобы записывать фразу, страница безопасности MetaMask называет эту учетную запись и ее пароль «двумя вашими точками отказа».
Почему это безопасно
- Зашифрованное локальное хранилище, сопряжение с аппаратным кошельком и строгий контроль авторизации: ограниченные лимиты и периодическая аннулирование.
3. Crypto.com Onchain Wallet, теперь Ult
В ноябре 2024 года Crypto.com переименовал свой DeFi-кошелек в Crypto.com Onchain, и на его странице Onchain теперь указано, что Onchain Wallet — это Ult, приложение для самостоятельного хранения средств, разработанное Cronos Labs, при этом Onchain Wallet по-прежнему является одним из его режимов. Проверяйте название приложения перед загрузкой, потому что устаревшее название — это то, что используется для мошеннических приложений.
Почему это безопасно
- Самостоятельное хранение с защитой парольной фразой и прямым подключением к приложениям, исключающим хранение активов на депозитарном балансе.
4. Криптокошелек Exodus
Exodus — это мультивалютный кошелек, наиболее полезной функцией безопасности которого является аппаратное сопряжение, а также интеграция с Trezor для настольных компьютеров и мобильных устройств.
Почему это безопасно
- Сопряжение Trezor позволяет отключить компьютер, а самообслуживание означает, что сбой платформы не приведет к замораживанию баланса.
5. Криптокошелек Gemini
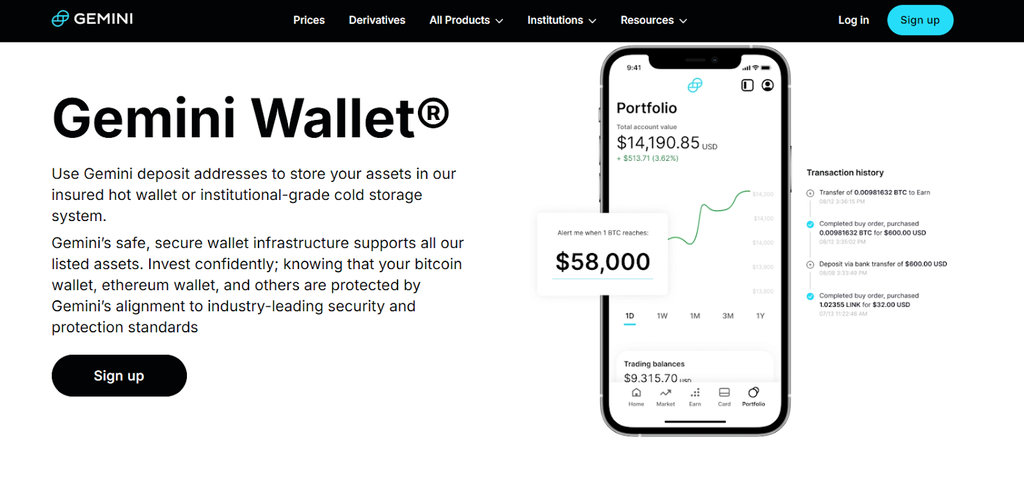
Кошелек Gemini — это баланс на регулируемой бирже, поэтому ключи находятся у Gemini, а условия страхования обычно описываются слишком расплывчато.
В страховом сообщении Gemini, последнее обновление которого было в 2022 году, говорится, что полис покрывает «кражу цифровых активов из горячего кошелька нашей биржи» в результате «прямого нарушения безопасности или взлома систем Gemini или кражи со стороны сотрудника Gemini», и что он «не покрывает любые убытки, возникшие в результате несанкционированного доступа к вашей учетной записи пользователя».
Таким образом, система защищает вас от взлома Gemini, а не от кражи ваших собственных учетных данных, а центр поддержки руководствуется пользовательским соглашением в отношении текущих лимитов.
Почему это безопасно
- Регулируемый депозитарий с опубликованными условиями страхования, а также средствами контроля доступа к счетам, такими как списки разрешенных снятий средств.
Получить криптокарту UPay
Испытайте все преимущества онлайн-платежей и бесперебойных криптотранзакций.
РегистрацияНа что обратить внимание при выборе безопасного криптокошелька
Шифрование
В электронном кошельке локальное хранилище ключей должно быть зашифровано надежным алгоритмом шифрования, таким как AES-256, чтобы любой, кто скопирует файлы с вашего устройства, не получил к ним никакой полезной информации.
Алгоритм AES-256 считается очень надежным и используется правительствами и организациями по всему миру для защиты конфиденциальной информации.
Читаемая подпись
Кража в Bybit вывела этот пункт на первое место в списке. Кошелек должен описывать транзакцию словами, которые можно прочитать. Если вы видите только шестнадцатеричные значения, значит, вы доверяете веб-сайту.
Резервирование и восстановление
Напишите фразу от руки или выштампуйте ее на металле и храните две копии в недоступном для огня месте. Никогда не фотографируйте ее, никогда не записывайте в заметки, менеджер паролей, электронную почту или облачное хранилище и никогда не передавайте в службу поддержки. Затем протестируйте восстановление на запасном устройстве, прежде чем пополнять кошелек.
Многофакторная аутентификация
Многофакторная аутентификация применяется к учетным записям: биржам, депозитарным балансам и адресу электронной почты, указанному в них. В кошельке с самостоятельным хранением это эквивалентно паролю устройства, биометрическим данным и блокировке приложения.
Если вы вошли в систему с помощью Google или Apple, то второй фактор аутентификации также защищает ваш кошелек, а приложение-аутентификатор или аппаратный ключ предотвращают подмену SIM-карты, в отличие от SMS.
Репутация
Внимательно изучите историю инцидентов, произошедших с поставщиком услуг, а не его маркетинговые материалы: опубликованная информация о нарушении безопасности и выпущенное обновление расскажут вам больше.
Рискованны ли криптокошельки?
Они несут в себе реальный риск, и схема действий предсказуема: раскрытая фраза восстановления, подтверждение, которое никто не понял, или захват учетной записи, начинающийся с адреса электронной почты.
Пример из практики: почему работающая мультиподпись всё равно привела к убыткам в размере 1.5 миллиарда долларов
В публичном уведомлении ФБР от 26 февраля 2025 года зафиксирована кража примерно 1.5 миллиарда долларов с биржи Bybit, произошедшая приблизительно 21 февраля 2025 года, и эта кража приписывается Северной Корее в рамках отслеживаемой деятельности под названием TraderTraitor.
Мультиподпись не была взломана: подписанты сохранили свои ключи, необходимое количество ключей было подтверждено, и криптография выполнила свою задачу.
Анализ NCC Group от 10 марта 2025 года показал, что вредоносный JavaScript, внедренный через скомпрометированную машину разработчика, изменил отображаемое в интерфейсе подписи содержимое, в то время как аппаратные кошельки показывали измененную транзакцию в форме, которую никто не мог прочитать как истинную, поскольку EIP-712 не обеспечивает читаемого отображения вложенных операций.
Из холодного кошелька было выведено более 1.4 миллиарда долларов активов, в том числе 401 347 ETH.
Сбой мультиподписи произошёл не случайно. Сбой произошёл на экране.
Добавление ключей защищает от потери или кражи одного ключа, но совершенно не защищает от одной и той же лжи, рассказанной всем подписантам одновременно, поэтому читаемость подписи важнее количества подтверждений.
См. также: Кошельки с мультиподписью: назначение, функции, преимущества
Заключение
Кошелек должен соответствовать вашим потребностям: холодное хранилище для средств, которые вы не тратите, и небольшое горячее хранилище для того, что вы делаете. И то, и другое зависит от того, как вы храните фразу, что вы соглашаетесь подписать и кто сможет вернуть средства, если вы не сможете этого сделать.
Для механиков правильное хранение ключей в автономном режиме важнее любого сравнения с другими брендами.
Часто задаваемые вопросы (FAQ)
Какой криптокошелек самый безопасный?
Аппаратный кошелек, который вы приобрели напрямую и инициализировали самостоятельно, написав фразу от руки. Подходит для Ledger, Ellipal Titan и SafePal.
Являются ли холодные кошельки абсолютно безопасными?
Нет. Они очень надежны, но не абсолютно защищены от взлома: физическая кража, повреждение, принуждение и утеря фразы восстановления остаются под угрозой.
Поддерживают ли Coinbase Wallet и MetaMask двухфакторную аутентификацию?
Не в качестве функций кошелька. Оба варианта можно создать или восстановить через учетную запись Google или Apple, и именно здесь применяется второй фактор, поэтому используйте приложение-аутентификатор. В статье MetaMask о двухфакторной аутентификации рассматривается вход для разработчиков и через Infura.
Что произойдет, если компания, занимающаяся криптовалютным кошельком, прекратит свою деятельность?
Если ключи находятся у вас, ваши активы остаются в блокчейне и восстанавливаются в другом кошельке. Если же ключи находятся у хранителя, вы становитесь кредитором.
Как наиболее безопасно хранить большие объемы криптовалюты?
Аппаратное хранение, рукописная или металлическая фраза в двух местах и проверенное восстановление. При превышении определенного размера добавьте мультиподпись и письменные инструкции, которым сможет следовать доверенное лицо.
Хранение сбережений вне сети не означает их бездействие. Карта UPay пополняется из вашего кошелька UPay, поэтому расходы осуществляются с небольшого пополненного баланса, а остальная часть остается невостребованной. UPay взимает 10 USDT за выпуск виртуальной карты Premier или Platinum и комиссию за пополнение в размере 2%. Текущие карты UPay работают на Visa.





