



最安全的加密货币钱包是能够阻止最有可能攻击你的钱包,对大多数人来说,这通常是直接从制造商处购买的硬件设备,并且需要手写恢复短语。包装盒上的品牌远没有这一点重要。
加密钱包和其他任何数字工具一样,都可能遭受黑客攻击、诈骗或用户误操作。始终在线的热钱包风险最高。
规模是可以衡量的,值得单独分析。Chainalysis统计显示,从2025年1月到12月初,被盗金额超过3.4亿美元,其中大部分来自交易所和其他服务。Chainalysis还指出,2025年总损失中有2.02亿美元归咎于朝鲜黑客,同比增长51%。
从个人钱包中盗窃的金额则呈现相反的趋势,从 2024 年的峰值 1.5 亿美元下降到 2025 年的 713 亿美元。
关键精华
- 冷钱包将私钥与任何连接的机器隔离开来,只允许通过恢复短语、物理访问权限和您自己的批准来访问私钥。
- Coinbase Wallet 和 MetaMask 都没有将双因素身份验证列为钱包功能,但现在都可以通过 Google 或 Apple 帐户创建钱包,而第二个因素就应该放在该帐户中。
- Gemini 的保险涵盖其交易所热钱包的盗窃损失,但不包括因未经授权访问您的用户帐户而造成的损失,因此它不能作为登录信息被盗的安全保障。
- Bybit 在 2025 年 2 月 21 日左右被盗,损失金额约为 1.5 亿美元,这表明添加密钥的局限性:多重签名按设计运行,资金仍然没有被盗。
哪种加密钱包最安全?
单从安全性来看,冷钱包是更强大的选择,因为从不接触互联网的设备无法被远程恶意软件或钓鱼网站访问。
这样就缩小了入侵途径,只剩下三种:物理访问、泄露恢复短语以及自己批准错误交易。
这种安全漏洞确实存在,而且并非绝对安全。硬件钱包会对您确认的任何内容进行签名,因此,即使您刚刚批准,虚假网站也可以立即从冷存储中支出。
硬件钱包被认为是最安全的,因为它们将您的私钥离线存储,从而降低了被黑客攻击的风险。
热钱包虽然更容易受到攻击,但仍然可以设置得当。设备保护、硬件配对以及谨慎签署文件至关重要。
相关阅读:加密资产冷存储解决方案
“最安全”的真正含义:那些窃取资金的攻击
钱包可以抵御特定类型的攻击,但对于它原本设计用来阻止的攻击则毫无防御能力,所以问题是,哪个列表适合你。
你的十二或二十四个字是它上面的第一个项目,而且大多数展示内容都很平淡:一张同步到云端的照片,或者在虚假的验证页面上输入的短语。
| 攻击 | 它会击中谁? | 阻止它的属性 |
|---|---|---|
| 恢复短语暴露 | 每个自管用户 | 手写或金属备份,从未拍照或打字。 |
| 供应链篡改 | 硬件采购员 | 直接购买和设备端种子生成 |
| 剪贴板劫持 | 任何人粘贴地址 | 已在设备屏幕上验证完整地址 |
| 恶意代币审批 | DeFi 和 dApp 用户 | 清晰易读的签名、限额津贴、定期撤销 |
| SIM卡交换和电子邮件接管 | 托管账户和云支持账户 | 应用或硬件作为第二重验证,绝非短信验证。 |
| 身体胁迫 | 已知持有者 | 保护您的资产隐私,并且您需要在钱包中存入少量余额才能开通账户。 |
| 死亡后丧失访问权限 | 持有者家族 | 一份经过测试并书面记录的恢复计划 |
恶意代币批准
你签署了一份授权书,允许合约为你转移代币。代币立即转移,所以你感觉一切正常,直到几周后合约中的代币被清空。
SIM卡交换和人身胁迫
通过短信验证码重置的交易所账户受移动运营商呼叫中心保护。即使是自行保管的账户也不例外:如果您使用 Google 或 Apple 账号登录创建了钱包,或者将其备份到云端硬盘或 iCloud,那么该账号就是您的登录入口,因此请务必在该账号上安装身份验证器应用。
胁迫是另一种绕过监管的手段,现在也已被纳入统计。Chainalysis统计显示, 2026 年上半年全球共发生 46 起与加密货币相关的暴力事件,而 2025 年同期为 40 起,被盗金额超过 30 万美元。
一些硬件钱包会添加一个助记词,用于打开第二个隐藏钱包,从而限制攻击者能看到的内容。仅凭恢复短语无法恢复钱包,因此忘记助记词会导致资金永久丢失。
2026年最安全的3款冷钱包
1. Ledger 加密钱包
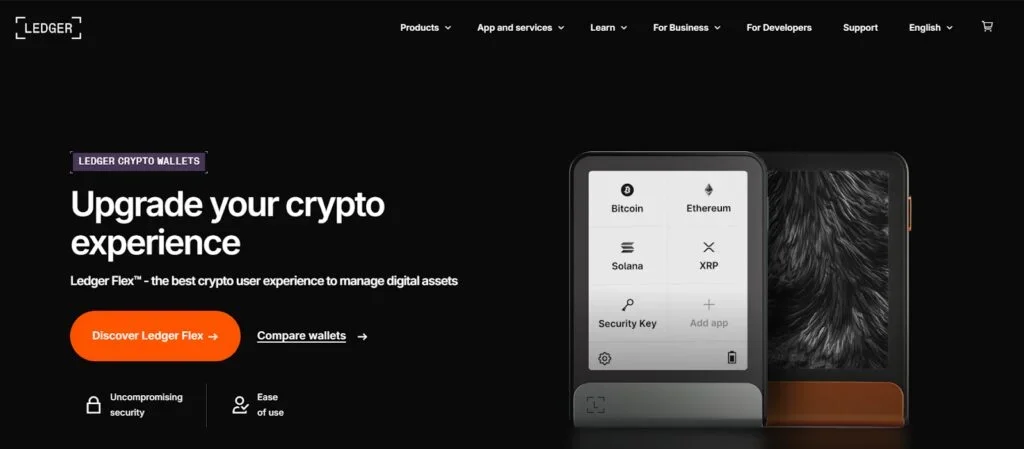
Ledger 设备采用经过认证的安全元件,恢复短语会在您面前的设备上生成。这可以有效抵御最常见的供应链攻击——即直接购买的设备可能已经预先植入了他人的恢复短语。
为什么它是安全的
- 密钥生成并保存在经过认证的安全元件中,绝不会存储在连接的计算机上。
2. Ellipal Titan 加密钱包
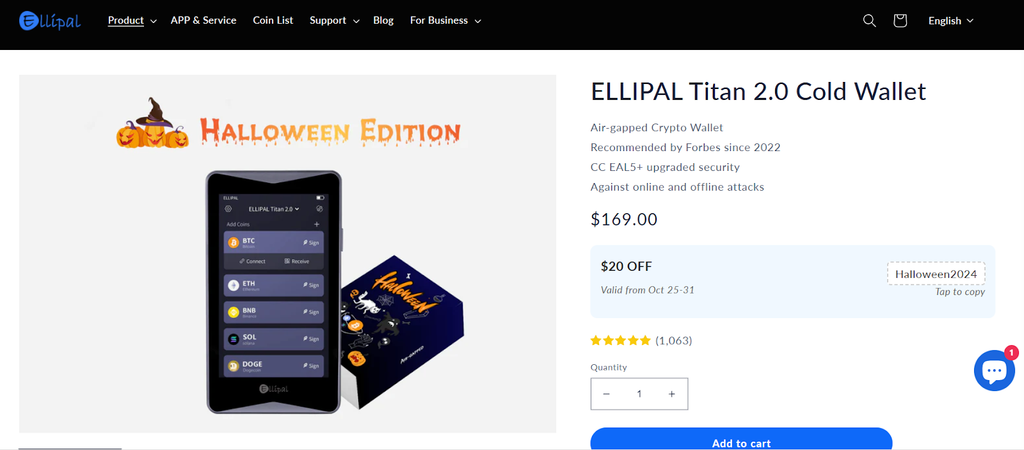
ELLIPAL 公布Titan 2.0 “没有 WiFi、没有蓝牙、没有 USB 数据”,“每笔交易都需通过二维码签名”,并且它运行的是 CC EAL5+ 安全芯片。
ELLIPAL 还列出了一种自毁机制,并表示如果检测到篡改,“该设备旨在擦除您的私钥”,这是一种设计声明,而不是经过测试的结果。
为什么它是安全的
- 没有无线电模块和数据线,因此无法远程操控钥匙,而且机身采用金属密封,并附有已公布的防篡改擦除功能。
3. SafePal加密钱包
SafePal 的 S1 商店页面宣称其产品“100% 物理隔离签名”,无需 NFC、Wi-Fi、蓝牙或 USB 连接,采用 EAL6+ 安全元件和防篡改自毁机制,并且价格最低。
Kraken Security Labs 于 2021 年 2 月报告称,他们绕过了篡改检测机制并降级了固件。SafePal 回应称,研究人员“未能窃取种子”,并且固件 V1.0.24 已修复了降级问题。
为什么它是安全的
- 离线二维码签名,加上第三方测试的公开记录和已发布的修复程序。
2026年最安全的5款热钱包
1. Coinbase 钱包(Web3)
Coinbase钱包是自托管的,独立于Coinbase交易所账户。其安全页面声明:“没有您的助记词,任何人,包括Coinbase,都无法访问您的代币或NFT。”
双因素身份验证并非其功能之一。安全页面列出了生物识别、密码和安全锁、Ledger配对、令牌批准警报、交易预览以及恶意应用程序黑名单。
该钱包本身没有需要保护的 Coinbase 登录信息,但可以通过电子邮件、Apple 或 Google 帐户登录创建和恢复帐户,因此该帐户具有第二重身份验证功能。该产品在 2026 年 9 月重新启用 Coinbase Wallet 名称之前,曾以 Base App 的名称运营了一年。
为什么它是安全的
- 代币审批提醒、交易预览和硬件钱包配对功能,直接应对审批攻击。
2. MetaMask 加密钱包
MetaMask 是一款自托管型钱包,也是去中心化金融的默认入口。您的安全保障来自金库密码、您的设备以及秘密恢复短语,MetaMask 声称它无法访问这些信息。
您经常会看到 MetaMask 将双因素身份验证列为一项功能。其帮助中心的双因素身份验证文章涵盖了 MetaMask 开发者账户和 Infura 密钥,后者是开发者控制面板的登录方式,而非钱包。
如果您连接的是 Google 或 Apple 帐户而不是写下短语,MetaMask 的安全页面会将该帐户及其密码称为“您的两个故障点”。
为什么它是安全的
- 加密本地保险库、硬件钱包配对和授权机制:限额和定期撤销
3. Crypto.com Onchain Wallet,现更名为 Ult
Crypto.com 于 2024 年 11 月将其 DeFi 钱包更名为 Crypto.com Onchain,其 Onchain 页面现在显示 Onchain 钱包实际上是 Ult,一款由 Cronos Labs 开发的自托管应用程序,Onchain 钱包仍然是其内部的一个功能。下载前请务必检查应用程序名称,因为过时的名称往往是假冒应用程序常用的伎俩。
为什么它是安全的
- 自主托管,辅以密码保护,并通过应用程序直接连接,使资产免于进入托管账户。
4. Exodus 加密钱包
Exodus 是一款多资产钱包,其最有用的安全特性是硬件配对,Exodus 为桌面和移动设备发布了 Trezor 集成。
为什么它是安全的
- Trezor配对操作会断开计算机连接,而自主托管意味着即使平台出现故障,余额也不会被冻结。
5. Gemini 加密钱包
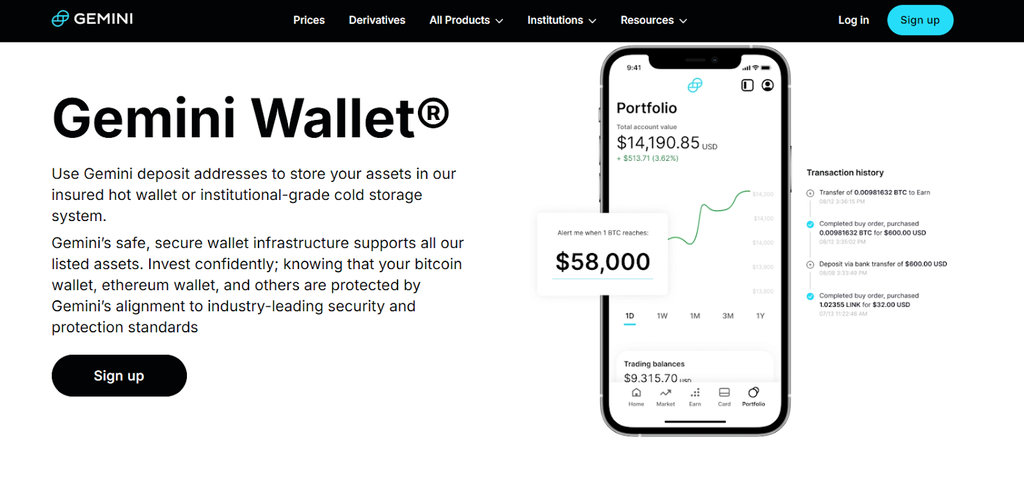
Gemini 的钱包是受监管交易所的余额,因此 Gemini 掌握着钥匙,而保险通常被描述得过于笼统。
Gemini 的保险声明(上次更新于 2022 年)称,该保单涵盖“因 Gemini 系统直接安全漏洞或黑客攻击,或 Gemini 员工盗窃而导致的交易所热钱包中的数字资产被盗”,并且“不涵盖因任何未经授权访问您的用户帐户而造成的任何损失”。
因此,它保护您免受 Gemini 系统被入侵的侵害,而不是保护您自己的登录信息被盗,其支持中心则以用户协议为准,规定了当前的限制。
为什么它是安全的
- 受监管的托管机构,拥有公开的保险条款,以及账户控制措施,例如提款限额清单。
安全加密钱包的选购要点
加密
钱包应该使用 AES-256 等强密码对本地密钥存储进行加密,这样任何从你的设备复制文件的人都无法获取任何可用信息。
AES-256 被认为安全性很高,被世界各地的政府和组织用于保护敏感信息。
可读手语
Bybit钱包被盗事件让这个问题凸显出来。钱包应该用你能看懂的文字说明交易内容。如果你看到的只有十六进制数字,那就说明你信任了这个网站。
备份和恢复
请将短语手写或刻在金属上,并保存两份,确保两份都存放在火源无法同时接触到的地方。切勿拍照、输入到笔记本、密码管理器、电子邮件或云盘中,也切勿将其提供给客服。在为钱包充值之前,请在备用设备上测试恢复功能。
多因素验证
多因素认证适用于各种账户:交易所账户、托管账户以及账户背后的电子邮件地址。对于自托管钱包而言,相应的认证方式包括设备密码、生物识别信息和应用锁。
如果您使用 Google 或 Apple 登录,该帐户的第二重验证也能保护您的钱包,而且身份验证器应用程序或硬件密钥可以防止 SIM 卡被盗用,而短信验证则无法做到这一点。
声誉
与其关注供应商的宣传,不如阅读其事件历史记录:已公布的数据泄露事件和补丁程序能提供更多信息。
加密钱包有风险吗?
它们会带来真正的风险,而且模式一致:泄露的恢复短语、无人理解的批准,或者从电子邮件地址开始的帐户接管。
案例研究:为何一个运行正常的Multisig系统仍然损失了1.5亿美元?
FBI 于 2025 年 2 月 26 日发布的公开通知记录了2025 年 2 月 21 日左右Bybit 交易所被盗约 1.5 亿美元,并将其归咎于朝鲜,FBI 将其追踪的活动称为 TraderTraitor。
多重签名并没有被破解:签名者持有密钥,所需的数量已获批准,加密技术也发挥了其应有的作用。
NCC Group 对 2025 年 3 月 10 日的分析发现,通过受感染的开发者机器注入的恶意 JavaScript 改变了签名界面显示的内容,而硬件钱包则以一种无人能读懂的形式显示了被篡改的交易,因为 EIP-712 无法清晰地呈现嵌套操作。
超过 1.4 亿美元的资产,其中包括 401,347 个 ETH,从冷钱包中被盗走。
多重签名功能没有故障,是屏幕出了问题。
添加密钥可以防止单个密钥丢失或被盗,但完全无法防止同时对所有签名者说出同样的谎言,因此可读签名比批准次数更重要。
另请参阅多重签名钱包:用途、功能和优势
结语
钱包应该与你的消费习惯相匹配:闲置资金存放在冷钱包里,日常消费则留出少量资金作为热钱包。这两者都取决于你如何持有存款凭证、你同意签署哪些文件,以及在你无法追回资金时谁能帮你追回。
对于机械师来说,妥善离线存储钥匙比任何品牌比较都更有价值。
常见问题
什么是最安全的加密钱包?
您直接购买并自行初始化的硬件钱包,上面需要手写短语。Ledger、Ellipal Titan 和 SafePal 都符合要求。
冷钱包 100% 安全吗?
不。它们安全性很高,但并非万无一失:物理盗窃、损坏、胁迫和丢失恢复短语等问题仍然存在。
Coinbase钱包和MetaMask支持双因素认证吗?
并非钱包功能。两者都可以通过 Google 或 Apple 帐户创建或恢复,而这正是双因素身份验证发挥作用的地方,因此请在帐户上安装身份验证器应用。MetaMask 的双因素身份验证文章涵盖了其开发者帐户和 Infura 登录。
如果加密钱包公司倒闭了会发生什么?
如果您持有密钥,您的资产将保留在区块链上,并可恢复到另一个钱包中。如果由托管人持有,您则成为债权人。
存储大量加密货币最安全的方式是什么?
硬件存储、两处手写或金属铭文,以及经过测试的恢复功能。超过一定容量后,添加多重签名和可供信任人员遵循的书面说明。
将储蓄离线存储并不意味着让它闲置。UPay卡的充值资金来自您的 UPay 钱包,因此消费仅使用少量预存余额,其余资金则保持闲置状态。UPay 发行虚拟 Premier 卡或 Platinum 卡需支付 10 USDT 的发行费,并收取 2% 的充值手续费。UPay 目前的卡片均采用 Visa 卡。





