
Los usuarios que gestionan cuentas de intercambio a través de SignalPlus se enfrentan a interrupciones en sus operaciones y en la monitorización de datos después de que Binance y Deribit revocaran las claves API conectadas a la plataforma el 5 de noviembre.
Las bolsas actuaron después de que SignalPlus informara de un incidente de seguridad. Ambas afirmaron que sus propios sistemas no se vieron afectados, mientras que SignalPlus posteriormente reveló pérdidas inferiores a 82 000 dólares y prometió reembolsar a los clientes afectados.
Para los usuarios, la tarea inmediata consiste en revisar sus cuentas directamente a través de su plataforma de intercambio. Una conexión de terceros desactivada puede interrumpir la automatización sin cerrar las posiciones u órdenes que gestionaba previamente.
Puntos Clave
- Binance y Deribit eliminaron las credenciales de la API vinculadas a SignalPlus como medida de precaución.
- SignalPlus afirma que una invitación falsa a una reunión provocó que el dispositivo de un empleado se viera comprometido.
- Los clientes deben revisar directamente sus posiciones y pedidos, y esperar la confirmación de la autorización de seguridad antes de volver a conectarse.
Las bolsas cortan las conexiones con terceros.
Binance afirmó que los fondos de sus clientes permanecían seguros y recomendó a los usuarios que revisaran sus posiciones y abrieran órdenes a través de su plataforma oficial. Deribit indicó que su investigación no halló indicios de que sus sistemas o datos se hubieran visto afectados.
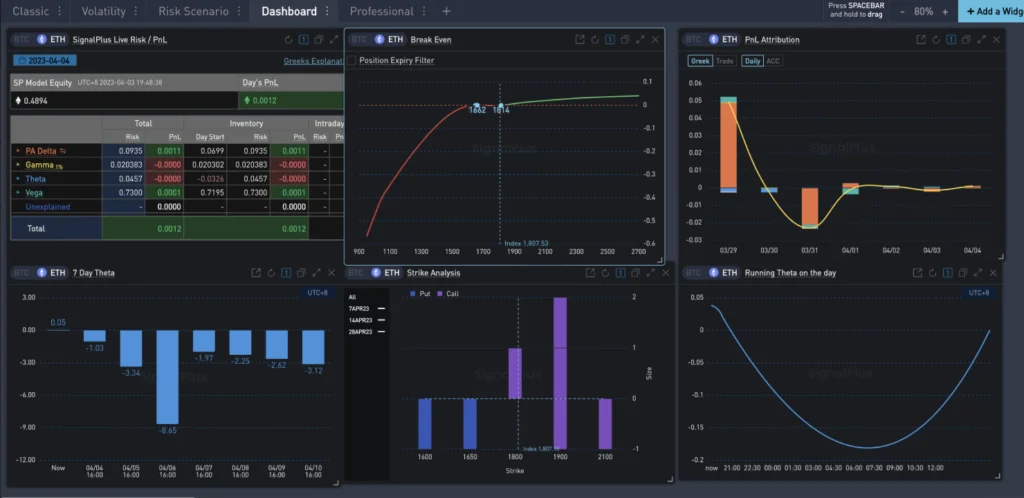
Las revocaciones afectan al acceso concedido a SignalPlus, que proporciona herramientas para la negociación de opciones y derivados. Deribit advirtió que la negociación, el seguimiento y la automatización a través del servicio habían dejado de funcionar.
Esto es diferente de una suspensión general de retiros en las plataformas de intercambio. Según los comunicados, los clientes aún pueden administrar sus cuentas a través de las interfaces de las propias plataformas.
Comprender la diferencia entre plataformas de intercambio y monederos digitales ayuda a distinguir dónde se almacenan los activos del software utilizado para interactuar con ellos.
SignalPlus describe una invitación a una reunión falsa.
Según su comunicado del 5 de noviembre, publicado por crypto.news , un atacante utilizó la cuenta de Telegram de un contacto de un proveedor que había sido comprometida para contactar con un ingeniero de SignalPlus.
El atacante envió una invitación fraudulenta de Microsoft Teams que comprometió la computadora del ingeniero. SignalPlus informó que la actividad sospechosa en la red interna comenzó en la madrugada del 4 de noviembre.
La empresa reportó pérdidas inferiores a $82,000, indicó que el reembolso se inició caso por caso y suspendió temporalmente sus servicios. Estas cifras y la explicación del ataque constituyen la versión oficial de la empresa sobre la investigación en curso.
SignalPlus también reconoció que no había exigido la inclusión de direcciones IP en una lista blanca para el acceso a la API de la plataforma de intercambio y afirmó que reforzaría sus controles.
Por qué son importantes los permisos de la API
Una clave API permite que el software realice tareas autorizadas en una cuenta. Sus permisos determinan el alcance: consultar saldos, realizar operaciones y solicitar retiros son capacidades distintas.
La guía de la API de Binance explica estas categorías de permisos y la función de las restricciones de IP. Una lista de permitidos limita las direcciones de internet desde las que se puede usar una credencial.
Un panel de control de solo lectura no necesita autorización para operar. Del mismo modo, una herramienta que envía órdenes no necesita necesariamente permiso para retirar fondos. Restringir el acceso a las funciones necesarias reduce las acciones que una credencial expuesta puede autorizar.
Para las empresas que integran pagos con criptomonedas , la lección principal es documentar qué servicios externos pueden leer la información de la cuenta o iniciar transacciones. Este inventario facilita la revocación cuando un proveedor informa de un incidente.
Lo que los usuarios conectados deberían revisar
Los clientes deben seguir las instrucciones de Binance para inspeccionar las posiciones y abrir órdenes directamente. De lo contrario, un panel de control bloqueado puede dejar a los usuarios sin la supervisión en la que normalmente confían.
También deberían revisar las conexiones de SignalPlus en cualquier otro exchange que utilicen. Por su parte, el fundador de Binance, Changpeng Zhao, instó a los usuarios a revocar esas credenciales.
Antes de volver a conectar, confirme las instrucciones oficiales de recuperación del proveedor y revise nuevamente los permisos. Las contraseñas de la cuenta y la autenticación de dos factores siguen siendo importantes, pero no reemplazan los controles sobre las credenciales de API autorizadas por separado.
Los distintos sistemas de monedero y custodia conllevan responsabilidades diferentes. Al evaluar la exposición al riesgo, los usuarios deben distinguir entre el acceso a la cuenta de intercambio, las integraciones con terceros y el control de las claves del monedero.
La revocación es una medida de contención, no una constatación de que todas las cuentas conectadas hayan sufrido pérdidas. Los usuarios deben comparar sus registros de intercambio con su actividad habitual, conservar los detalles de las transacciones relevantes e informar de cualquier discrepancia a través de los canales de soporte autorizados. Recrear la misma conexión antes de que se resuelva la investigación anularía el propósito de su desactivación.
Conclusión
El incidente de SignalPlus demuestra cómo un problema de seguridad de terceros puede interrumpir la gestión de cuentas incluso cuando la plataforma de intercambio no reporta ninguna vulneración. Los usuarios deben verificar sus posiciones directamente, revisar las credenciales conectadas y esperar instrucciones de recuperación confirmadas antes de restablecer el acceso automático.