L'OJK indonesiana ribadisce la responsabilità dei fornitori di criptovalute per i beni dei clienti persi.
L'Autorità indonesiana per i servizi finanziari (OJK) ha ribadito che le aziende del settore delle criptovalute devono proteggere i beni dei clienti e assumersi la responsabilità in caso di smarrimento di beni affidati alla loro custodia. Questo promemoria riporta al centro dell'attenzione la tutela dei clienti, mentre il settore reagisce all'incidente di sicurezza informatica che ha coinvolto Binance. Il 5 novembre, il funzionario dell'OJK Adi Budiarso ha fatto riferimento agli obblighi di custodia esistenti anziché annunciare un nuovo programma di risarcimento. Per gli utenti, la distinzione è importante: la responsabilità per i beni smarriti non significa che ogni reclamo produca un pagamento immediato e automatico. Punti chiave: Cosa ha detto l'OJK sui beni smarriti Secondo il rapporto di ANTARA, Budiarso ha citato l'articolo 91 del POJK 27/2024, modificato dal POJK 23/2025. L'obbligo riguarda le imprese che detengono le risorse digitali dei clienti; per "trader" in questo contesto si intendono i fornitori, non i singoli investitori al dettaglio. I fornitori possono detenere direttamente fino al 30% dei beni dei clienti, mentre la parte restante viene affidata a un gestore di archiviazione o a un custode. Almeno il 70% della porzione detenuta direttamente deve essere conservata in celle frigorifere, mentre non più del 30% può essere stoccato online. Queste percentuali si applicano a diversi livelli di custodia. Non bisogna interpretare queste affermazioni nel senso che impongano che il 70% di tutti i beni dei clienti debba risiedere nei cold wallet del fornitore. La guida di UPay sull'archiviazione offline e online spiega la differenza fondamentale tra portafogli offline e portafogli connessi a Internet. Perché l'incidente di Binance è importante? Secondo quanto riportato da CNBC Indonesia, l'OJK (Autorità indonesiana per la vigilanza sui diritti umani) ha considerato l'incidente di Binance come un monito a rafforzare la governance tecnologica, i controlli di accesso, la competenza del personale e la supervisione interna. L'autorità di regolamentazione ha richiesto un'adeguata gestione del rischio e una solida resilienza informatica per tutte le imprese indonesiane autorizzate nel settore degli asset digitali, tra cui piattaforme di scambio, istituti di compensazione e depositari. L'OJK ha inoltre esortato il pubblico a mantenere la calma e a rivolgersi a fornitori autorizzati. La sua risposta si concentra sul rafforzamento delle misure di sicurezza del settore nazionale; non deve essere interpretata come una constatazione secondo cui tutte le piattaforme indonesiane hanno subito lo stesso incidente. La lezione più ampia è di natura operativa. Le dimensioni di una piattaforma da sole non bastano a indicare ai clienti come vengono gestite le autorizzazioni, come vengono archiviati i beni o con quale rapidità possono riprendere i prelievi dopo un incidente. Il nostro aggiornamento sui prelievi da Binance tratta separatamente la questione dell'accesso al servizio. Cosa dovrebbero verificare i clienti? Iniziate dall'azienda che fornisce il servizio. L'OJK pubblica le informazioni sulle licenze sulla sua pagina ufficiale dedicata alle licenze per le risorse digitali. Verificate che l'entità legale e il servizio siano associati alle informazioni dell'ente regolatore, anziché affidarvi a un marchio conosciuto o a uno screenshot condiviso in una chat. Successivamente, è necessario capire chi controlla le risorse. Il saldo della piattaforma e il portafoglio che controlli creano dipendenze diverse. La spiegazione di UPay su exchange e wallet di criptovalute aiuta a chiarire questa differenza prima di scegliere dove conservare i fondi. Se si verifica un problema che interessa il tuo conto, conserva i riferimenti delle transazioni, gli estratti conto e la corrispondenza con l'assistenza clienti. Questi documenti possono aiutarti a descrivere il problema in modo accurato quando contatti il fornitore. Per informazioni sulla disponibilità dei prelievi e sulle procedure di reclamo, è consigliabile attenersi ad annunci verificati, anziché considerare le promesse sui social media come istruzioni ufficiali. Per chi utilizza le criptovalute per finanziare un pagamento o un trasferimento, l'accesso è importante quanto il saldo visualizzato. Una transazione pianificata può essere posticipata anche se sul conto risultano ancora disponibili fondi. Prima di affidarsi a un prelievo, verificate il token e la rete di riferimento e distinguete un'interruzione del servizio da una perdita effettiva di fondi. Si tratta di problemi diversi che potrebbero richiedere spiegazioni diverse da parte del fornitore. Infine, è importante distinguere i beni mancanti da un calo del valore di mercato. La dichiarazione dell'OJK affronta il tema delle perdite in custodia dei minori. Non deve essere presentato come una promessa di annullare le perdite sugli investimenti o di garantire il prezzo dei token. Qualsiasi proposta di accordo deve comunque essere valutata in base alle circostanze del caso. In conclusione, il promemoria dell'OJK rende la responsabilità della custodia un elemento centrale della risposta dell'Indonesia ai rischi per la sicurezza delle criptovalute. Per i clienti, le priorità pratiche sono chiare: verificare il fornitore, capire dove sono custoditi i beni e tenere registri affidabili. La responsabilità esiste, ma l'esito di una specifica richiesta di risarcimento danni dipende dall'esame e dalle disposizioni applicabili.
Tether afferma di aver congelato oltre 1.5 miliardi di dollari collegati all'attacco hacker a Binance.
Tether afferma di aver congelato oltre 1.5 miliardi di dollari in USDT entro 30 minuti dall'attacco a Binance del 29 ottobre, impedendo così che i token presi di mira venissero spostati o scambiati dagli aggressori. L'emittente della stablecoin ha reso nota la sua risposta il 2 novembre, mentre Binance continuava a occuparsi della violazione dei dati. Per i clienti in attesa di accedere al proprio denaro, l'annuncio rappresenta una misura di contenimento piuttosto che una conferma dell'avvenuta restituzione dei beni rubati. Questa distinzione è importante per chiunque utilizzi stablecoin detenute su exchange per i pagamenti: bloccare i fondi rubati, ripristinare i saldi interessati e riattivare i prelievi sono due aspetti distinti della risposta. Punti chiave Cosa ha annunciato Tether Nella sua dichiarazione del 2 novembre, Tether ha affermato che la rapidità della sua risposta ha bloccato i fondi identificati prima che potessero essere trasferiti, scambiati o riciclati. L'azienda ha collegato il suo intervento alla più ampia indagine sul furto ai danni di Binance, che l'FBI ha attribuito alla Corea del Nord. I tempi e la durata del blocco di Tether sono dati forniti dalla società. L'annuncio riguarda USDT che Tether potrebbe limitare. Ciò non deve essere interpretato come un'affermazione secondo cui l'emittente controlla ogni singola criptovaluta sottratta nell'attacco o può annullare tutti i trasferimenti sulla blockchain. I fondi congelati non sono ancora stati recuperati. Il congelamento impedisce il trasferimento dei token interessati, che sono soggetti a restrizioni. Il recupero richiede ulteriori passaggi per stabilire come i beni possano essere restituiti o riassegnati al destinatario appropriato. Nell'annuncio separato, Tether ha illustrato la sua storia più ampia di restituzione dei fondi tramite riemissione. Non è stato accertato che l'intero importo collegato a Binance avesse già completato tale processo. Ecco perché i titoli relativi ai beni bloccati vanno letti con attenzione. Un saldo congelato può rimanere oggetto di un'indagine, mentre una borsa valori ha comunque bisogno di risorse per adempiere ai propri obblighi nei confronti dei clienti. La copertura di UPay del blocco di USDT a seguito dell'attacco hacker a WazirX fornisce un altro esempio di come le restrizioni sugli asset rappresentino una fase di una risposta più ampia. L'impegno di Binance per la sostituzione è separato: Binance ha dichiarato che assorbirà l'impatto finanziario del furto utilizzando le risorse aziendali. Nell'aggiornamento del 4 novembre, è stato segnalato che circa il 98% degli asset interessati era stato reintegrato, mentre per i token meno liquidi i tempi di acquisizione erano più lunghi. Questi acquisti sostitutivi sono diversi dal recupero dei token originali rubati. Sono concepite per ripristinare le attività a garanzia degli obblighi dei clienti senza richiedere il completamento di ogni singola operazione di recupero. Come spiegato nell'aggiornamento di UPay sui prelievi da Binance, anche la garanzia del token e la disponibilità del trasferimento richiedono verifiche separate. Una percentuale di rifornimento non garantisce che ogni risorsa e rete siano aperte ai prelievi. Cosa significa questo per i pagamenti in stablecoin? Le stablecoin possono essere trasferite tra portafogli, ma i controlli dell'emittente possono comunque influire sulla loro trasferibilità. I termini e le condizioni pubblicati da Tether descrivono le circostanze che coinvolgono direttive legali, indagini e sospette attività illecite in cui possono essere applicate delle restrizioni. Detenere un token in un portafoglio esterno non elimina quindi ogni dipendenza dal suo emittente. Le modalità di custodia e i controlli a livello di token riguardano diverse fasi dell'operazione di pagamento. Per le aziende che gestiscono rimesse transfrontaliere, ciò significa verificare il token, il metodo di pagamento e lo stato attuale del servizio del fornitore. Un prezzo di riferimento stabile da solo non garantisce che una determinata transazione possa essere completata immediatamente. I clienti in attesa di prelievi devono utilizzare le informazioni ufficiali del proprio conto e i canali di assistenza. L'annuncio della ripresa economica non giustifica l'invio di denaro a chi offre accesso prioritario o scorciatoie per aggirare le restrizioni. Per un pagamento dovuto in data odierna, la prova rilevante è se il metodo di prelievo selezionato funziona correttamente. Per una ripresa più ampia, la prova consiste nel verificare se i beni vincolati sono stati restituiti e se sono stati completati gli acquisti sostitutivi. Mantenere separate queste domande evita di interpretare i progressi di un'indagine come una promessa che ogni cliente possa già spostare ogni saldo. In conclusione, l'intervento di Tether ha impedito che una quantità considerevole di USDT collegati a Binance si spostasse ulteriormente. Le domande successive riguardano le procedure di recupero, il completamento degli acquisti sostitutivi e la conferma dell'accesso ai prelievi. I clienti dovrebbero valutare individualmente tali traguardi prima di fare affidamento sui fondi per il rispetto di una scadenza di pagamento.
Binance mette in guardia contro false offerte di risarcimento: i truffatori prendono di mira gli utenti dopo l'attacco hacker.
I truffatori stanno sfruttando l'interruzione dei prelievi su Binance per pubblicizzare falsi risarcimenti e assistenza a pagamento, aggiungendo un ulteriore rischio per i clienti in seguito alla violazione della sicurezza dell'exchange del 29 ottobre. Alcuni report pubblicati il 2 novembre descrivevano screenshot manipolati che promettevano ricompense di 150 dollari. Binance ha inoltre avvertito che malintenzionati potrebbero contattare gli utenti offrendo di accelerare i prelievi, richiedere risarcimenti o trasferire fondi in presunti portafogli protetti. Il messaggio per i clienti è chiaro: uno screenshot convincente o un nome aziendale familiare non garantiscono che un'offerta provenga dalla piattaforma di scambio. Qualsiasi operazione che coinvolga fondi dovrebbe iniziare attraverso canali verificati in modo indipendente. Punti chiave Una richiesta di risarcimento non è un aggiornamento sul recupero Le false offerte sono emerse quando Binance ha ripristinato i prelievi gradualmente. Un articolo di Share Talk del 2 novembre descriveva screenshot modificati che rivendicavano un risarcimento per la sospensione temporanea. Tale affermazione va distinta dall'impegno di Binance a sostituire gli asset interessati dalla violazione. Una piattaforma che acquista token di sostituzione e un cliente che riceve un'offerta di premio non richiesta sono due cose diverse. L'aggiornamento di UPay sui prelievi da Binance chiarisce la differenza tra il rifornimento degli asset e l'accesso in tempo reale ai trasferimenti. Nessuna delle due tappe fondamentali autentica un link separato che circola sui social media. Per chi deve pagare un fornitore o inviare denaro, la promessa di accesso immediato può essere allettante. Proprio per via di questa urgenza, la decisione di pagamento dovrebbe basarsi sullo stato effettivo del conto, piuttosto che su una comunicazione esterna. Truffatori offrono di aggirare le restrizioni sui prelievi. Nel suo avviso di sicurezza del 2 novembre, Binance ha descritto approcci tramite messaggi privati, e-mail, chat di gruppo e piccoli trasferimenti con allegati. La piattaforma di scambio ha dichiarato che non venderà la priorità di prelievo, non addebiterà commissioni per sbloccare un asset o accedere alla rete, né chiederà agli utenti di trasferire denaro su un conto di deposito o di sicurezza. Ha inoltre messo in guardia contro le richieste di password, codici di autenticazione o frasi di recupero. I clienti non devono considerare una richiesta di pagamento come una normale procedura per risolvere una restrizione della piattaforma. Una persona che li contatta non può stabilire la propria disponibilità al prelievo semplicemente affermando di lavorare per ricevere un sussidio. Lo stesso schema di impersonificazione si ripete in altre comuni truffe legate alle criptovalute: si prende in prestito un'identità fidata, si introduce un problema o si promette una ricompensa, per poi richiedere denaro o informazioni sensibili. Verifica la fonte prima di agire: Binance ha invitato gli utenti a controllare i prelievi in sospeso all'interno della sua app e a utilizzare il suo servizio di verifica ufficiale per controllare account o siti web sospetti. Apri l'app o un indirizzo ufficiale salvato autonomamente. Cliccando su un link fornito dalla persona che fa l'offerta, quest'ultima mantiene il controllo su dove avviene la verifica. La copia dei loghi, la corrispondenza dei colori e l'uso di un linguaggio professionale non sono controlli sufficienti. La consolidata guida di Binance alle truffe legate ai giveaway descrive profili e siti web simili che richiedono pagamenti o informazioni personali prima di rilasciare il premio promesso. Leggete l'azione richiesta con la stessa attenzione con cui leggete il messaggio. Un'offerta di risarcimento che si trasforma in un'autorizzazione al portafoglio o in una richiesta di trasferimento introduce un nuovo rischio, a prescindere da quanto rassicurante possa apparire la formulazione circostante. Cosa fare dopo un approccio sospetto: Interrompi la conversazione e contatta l'assistenza tramite l'app ufficiale. Conserva i dati del mittente, gli screenshot e qualsiasi identificativo della transazione in modo che l'incidente possa essere descritto accuratamente. Qualora le credenziali siano state divulgate, proteggere immediatamente l'account interessato. Se sono stati trasferiti beni, segnala l'accaduto alla piattaforma e alle autorità competenti. Non date per scontato che una seconda persona che offra un servizio di recupero a pagamento possa annullare la transazione. Le linee guida di UPay sulla gestione delle criptovalute bloccate sottolineano inoltre l'importanza di risolvere le restrizioni attraverso canali legittimi. Una documentazione utile distingue ciò che è stato promesso, quali informazioni sono state condivise e se un eventuale trasferimento di dati è effettivamente avvenuto. Questi dettagli aiutano i team di supporto a valutare la segnalazione senza dover fare affidamento sulla spiegazione del truffatore. In conclusione, le false offerte di Binance dimostrano come una grave violazione dei dati possa portare a ulteriori tentativi di frode ai danni di clienti preoccupati. Verificate autonomamente gli annunci di recupero, controllate i trasferimenti tramite il conto ufficiale e rifiutate chiunque proponga scorciatoie per ottenere risarcimenti o prelievi.
Binance e Deribit revocano le chiavi API di SignalPlus in seguito a un incidente di sicurezza.
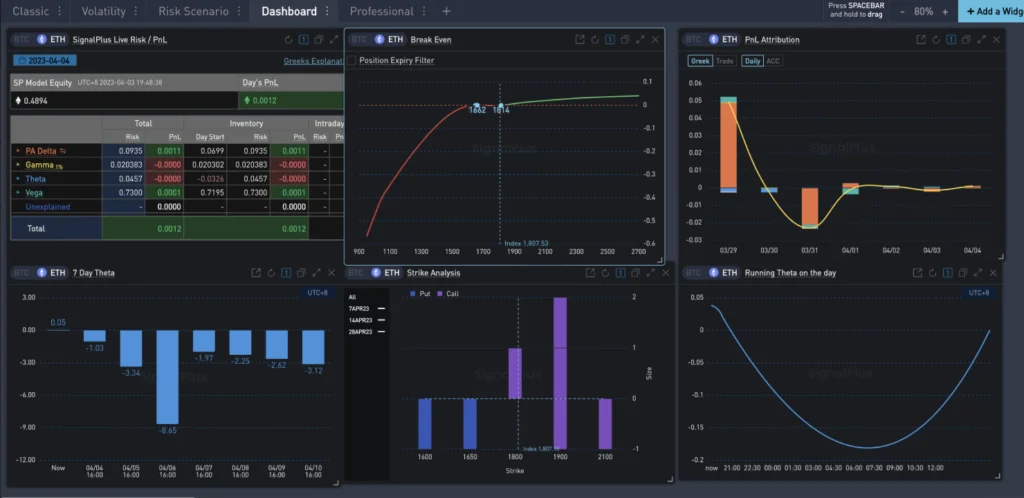
Gli utenti che gestiscono i propri conti di scambio tramite SignalPlus hanno riscontrato interruzioni nelle attività di trading e di monitoraggio dopo che Binance e Deribit hanno revocato le chiavi API di connessione alla piattaforma il 5 novembre. Le piattaforme di scambio sono intervenute dopo che SignalPlus ha segnalato un incidente di sicurezza. Entrambe le aziende hanno affermato che i propri sistemi non hanno subito danni, mentre SignalPlus ha successivamente rivelato perdite inferiori a 82,000 dollari e ha promesso di rimborsare i clienti interessati. Per gli utenti, il compito immediato è quello di esaminare i propri account direttamente tramite la piattaforma di scambio. Una connessione di terze parti disabilitata può interrompere l'automazione senza chiudere le posizioni o gli ordini che gestiva in precedenza. Punti chiave: Gli exchange interrompono le connessioni con terze parti. Binance ha affermato che i fondi dei clienti sono rimasti al sicuro e ha consigliato agli utenti di controllare le proprie posizioni e di aprire ordini tramite la sua piattaforma ufficiale. Deribit ha dichiarato che la sua indagine non ha rilevato alcuna indicazione che i suoi sistemi o dati siano stati compromessi. Le revoche riguardano l'accesso concesso a SignalPlus, che fornisce strumenti per il trading di opzioni e derivati. Deribit ha avvertito che le attività di trading, monitoraggio e automazione tramite il servizio hanno smesso di funzionare. Questo è diverso da una sospensione generale dei prelievi dalla borsa. Secondo quanto dichiarato, i clienti possono ancora gestire i propri account tramite le interfacce delle singole borse. Comprendere la differenza tra exchange e wallet aiuta a distinguere dove risiedono gli asset dal software utilizzato per interagire con essi. SignalPlus descrive un falso invito a una riunione. Secondo quanto riportato da crypto.news, nella sua dichiarazione del 5 novembre un hacker ha utilizzato l'account Telegram di un contatto di un fornitore compromesso per contattare un ingegnere di SignalPlus. L'aggressore ha inviato un invito fraudolento a Microsoft Teams che ha compromesso il computer dell'ingegnere. SignalPlus ha dichiarato che attività sospette sulla rete interna sono iniziate nelle prime ore del 4 novembre. La società ha segnalato perdite inferiori a 82,000 dollari, ha affermato che i rimborsi sono iniziati caso per caso e ha messo i servizi in modalità di manutenzione. Queste cifre e la spiegazione dell'attacco rimangono la versione ufficiale dell'azienda, nell'ambito di un'indagine ancora in corso. SignalPlus ha inoltre riconosciuto di non aver richiesto l'inserimento degli indirizzi IP in una lista bianca per l'accesso alle API degli exchange e ha affermato che avrebbe rafforzato i propri controlli. Perché le autorizzazioni API sono importanti? Una chiave API consente al software di eseguire attività autorizzate su un account. Le autorizzazioni ne determinano l'ambito di applicazione: la lettura dei saldi, l'esecuzione di operazioni e l'avvio di prelievi sono funzionalità distinte. Le linee guida di Binance relative al wallet API spiegano queste categorie di autorizzazioni e il ruolo delle restrizioni IP. Una lista di indirizzi consentiti (allowlist) limita gli indirizzi internet da cui è possibile utilizzare una credenziale. Una dashboard di sola lettura non necessita di autorizzazione per effettuare operazioni di trading. Analogamente, uno strumento che invia ordini non necessita necessariamente dell'autorizzazione al prelievo. Limitare l'accesso alle funzioni richieste riduce le azioni che una credenziale esposta può autorizzare. Per le aziende che integrano i pagamenti in criptovaluta, la lezione più importante è quella di documentare quali servizi esterni possono leggere le informazioni dell'account o avviare transazioni. Tale inventario rende più gestibile la revoca quando un fornitore segnala un incidente. Cosa devono controllare gli utenti connessi I clienti devono seguire le istruzioni di Binance per esaminare le posizioni e aprire ordini direttamente. Un pannello di controllo bloccato può altrimenti privare gli utenti del monitoraggio su cui normalmente fanno affidamento. Dovrebbero inoltre verificare le connessioni SignalPlus su tutti gli altri centralini che utilizzano. Il fondatore di Binance, Changpeng Zhao, ha inoltre esortato gli utenti a revocare tali credenziali. Prima di riconnetterti, verifica le istruzioni di ripristino ufficiali del provider e rivedi nuovamente le autorizzazioni. Le password degli account e l'autenticazione a due fattori rimangono importanti, ma non sostituiscono i controlli sulle credenziali API autorizzate separatamente. Le diverse tipologie di portafoglio e di custodia comportano responsabilità differenti. Gli utenti dovrebbero distinguere tra accesso all'account di scambio, integrazioni con terze parti e controllo delle chiavi del portafoglio quando valutano l'esposizione al rischio. La revoca è anche una misura di contenimento, non una constatazione che ogni conto collegato abbia subito una perdita. Gli utenti sono tenuti a confrontare i propri registri di cambio con l'attività prevista, a conservare tutti i dettagli rilevanti delle transazioni e a segnalare eventuali discrepanze tramite i canali di supporto verificati. Ricreare la stessa connessione prima della conclusione dell'indagine vanificherebbe lo scopo della sua disattivazione. In conclusione, l'incidente di SignalPlus dimostra come un problema di sicurezza di terze parti possa interrompere la gestione dell'account anche quando un exchange segnala l'assenza di compromissioni. Gli utenti devono verificare direttamente la propria posizione, rivedere le credenziali collegate e attendere le istruzioni di ripristino confermate prima di riattivare l'accesso automatico.
Mercado Bitcoin prevede di ripristinare l'accesso agli account il 9 novembre dopo l'attacco hacker; i prelievi sono ancora in sospeso.
Quando la piattaforma di scambio Bitcoin di Mercado riaprirà i battenti il 9 novembre, i clienti potranno inizialmente visualizzare i propri fondi anziché trasferirli. La piattaforma di scambio ha sospeso i servizi in seguito a una violazione della sicurezza avvenuta il 2 novembre. La società si è impegnata a sostituire gli asset danneggiati utilizzando fondi aziendali, mentre prelievi, trasferimenti e operazioni di trading sono soggetti a ulteriori verifiche di sicurezza. Punti chiave Visibilità dell'account ripristinata prima dei trasferimenti In una dichiarazione riportata da Cointelegraph il 4 novembre, Mercado Bitcoin ha affermato che i clienti potranno visualizzare saldi, estratti conto, partecipazioni e investimenti tramite il suo sito web. I servizi transazionali verranno ripristinati nelle fasi successive, a seguito di test di sicurezza indipendenti. L'annuncio non specificava la data di tali eventi. Per i clienti che utilizzano i saldi di cambio per pagare le fatture o inviare denaro, questa distinzione è importante. La visualizzazione di un saldo non garantisce che i fondi possano raggiungere il destinatario. La differenza tra un exchange e un wallet aiuta a spiegare questa dipendenza: una piattaforma di custodia controlla il processo di trasferimento degli asset. Le stime delle perdite sono cambiate. CoinDesk ha riportato il 5 novembre che Bitquery ha rintracciato circa 48.6 milioni di dollari sottratti su dieci blockchain, una cifra superiore alle stime iniziali di circa 40 milioni di dollari. Il ricercatore ha inoltre identificato trasferimenti da indirizzi di deposito dei clienti successivi alla dichiarazione iniziale di contenimento da parte della borsa. Tali riscontri relativi alla transazione non sono sufficienti, di per sé, a stabilire la causa tecnica della violazione. Mercado Bitcoin ha dichiarato che, grazie al supporto del settore, sono stati congelati oltre 15 milioni di dollari. Bloccare la capacità di un attaccante di spostare i token non comporta automaticamente il ritorno di tali token all'exchange. La garanzia di sostituzione e l'accesso ai pagamenti restano separati. La borsa ha dichiarato che utilizzerà le proprie risorse per reintegrare gli asset interessati. Tale impegno è distinto dalla conferma che tutti gli acquisti sostitutivi o i prelievi dei clienti siano stati completati. Le aziende che gestiscono bonifici transfrontalieri dovrebbero confermare un metodo di trasferimento operativo prima di impegnarsi a rispettare una scadenza di pagamento. Comprendere le responsabilità connesse ai diversi tipi di portafogli di criptovalute aiuta inoltre gli utenti a valutare i rischi di accesso e di custodia. Perché la riapertura richiede controlli separati Mercado Bitcoin ha descritto la sua piattaforma come un sistema integrato che collega custodia, depositi, trading e gestione del saldo. Secondo l'aggiornamento riportato da Crowdfund Insider, i singoli ambienti e percorsi di transazione devono superare una convalida separata prima di poter essere riattivati. Questa sequenza aiuta a spiegare perché le informazioni sull'account possono essere disponibili prima dei prelievi. La visualizzazione di una posizione registrata e la firma di una nuova transazione blockchain sono operazioni diverse. Il ripristino del primo non dimostra che tutti i sistemi necessari per il secondo abbiano superato i test. Per i clienti, gli annunci più utili indicheranno le funzioni effettivamente abilitate, eventuali restrizioni relative alle risorse o alla rete e le istruzioni per effettuare un trasferimento valido. Un annuncio generale di riapertura non deve essere interpretato come una conferma del ripristino di tutti i servizi. Cosa potranno controllare i clienti al ripristino dell'accesso? L'accesso al sito web, come previsto, permetterà ai clienti di visualizzare gli estratti conto e i relativi saldi. Conservare una copia di tali documenti può aiutarli a identificare le discrepanze e a descrivere un problema in modo accurato quando contattano l'assistenza ufficiale. Prima di inviare un pagamento, i clienti devono verificare la criptovaluta selezionata, la rete supportata e lo stato attuale del servizio. Dovrebbero inoltre confermare l'indirizzo di destinazione tramite il proprio account, anziché affidarsi alle istruzioni ricevute in un messaggio non richiesto. L'impatto finanziario finale della violazione non è ancora stato definito. Le stime possono variare perché gli investigatori identificano trasferimenti aggiuntivi, valutano i token in momenti diversi o conteggiano i beni congelati in modo differente. Tali cifre devono pertanto rimanere attribuite all'organizzazione che le ha fornite. Anche la promessa di rimborso da parte della borsa valori rappresenta un impegno continuativo. I clienti necessitano ancora di aggiornamenti operativi che indichino quando saranno disponibili risorse sostitutive e quando potranno ritirarle. In conclusione, il 9 novembre rappresenta una tappa fondamentale in termini di trasparenza per i clienti Bitcoin di Mercado. I prossimi traguardi pratici sono la verifica indipendente dei servizi di transazione, la conferma della disponibilità dei prelievi e la dimostrazione che la borsa abbia rispettato il proprio impegno di sostituzione degli asset.
La Banca Centrale della Nigeria (CBN) stabilisce un requisito patrimoniale di 15 miliardi di naira per gli emittenti di stablecoin in valuta estera.
La Banca Centrale della Nigeria ha introdotto nuove norme per le stablecoin e i relativi servizi di pagamento, stabilendo un requisito minimo di capitale versato di 15 miliardi di naira per gli emittenti di stablecoin in valuta estera. Le normative sono entrate in vigore il 5 novembre 2026. Riguardano le licenze, le riserve, il riscatto e la tutela dei clienti, con implicazioni per le aziende che utilizzano asset digitali per pagamenti e rimesse. Punti chiave: Requisiti separati per capitale e riserve. Secondo quanto riportato da Punch in merito alle normative, i fornitori di altri servizi di asset virtuali non legati a titoli devono mantenere almeno 1 miliardo di naira di capitale versato. Il capitale deve rimanere separato dai fondi dei clienti e dalle riserve a garanzia dei token emessi. Gli emittenti non possono utilizzare lo stesso denaro per questi diversi obblighi. Il quadro normativo richiede inoltre riserve a garanzia e prevede il riscatto standard al valore nominale entro il giorno lavorativo successivo a una richiesta valida. Queste tutele rispondono a una preoccupazione pratica per gli utenti: l'affidabilità con cui un token può essere convertito nella valuta a cui fa riferimento. I token in valuta estera sono soggetti a restrizioni di pagamento. Il regolamento pubblicato dalla CBN distingue le stablecoin ancorate al naira da quelle ancorate a valute estere. L'approvazione di un token di Classe 2 non ne autorizza l'uso per prezzare o estinguere un obbligo nazionale in naira, a meno che la legge applicabile non lo consenta espressamente. I requisiti per i cambi esteri rimangono validi. Per le aziende che gestiscono rimesse transfrontaliere, ciò significa verificare sia il metodo di pagamento autorizzato che il token. I trasferimenti internazionali e i regolamenti nazionali possono sollevare diverse questioni normative. I fornitori di servizi di pagamento necessitano delle autorizzazioni necessarie. Le norme riguardano attività quali portafogli, custodia, trasferimenti, gateway di pagamento e regolamento. Gli asset legati ai titoli rimangono sotto la giurisdizione della SEC e le attività sovrapposte possono richiedere l'approvazione di entrambe le autorità. Le aziende che integrano pagamenti in criptovaluta dovrebbero verificare le autorizzazioni del proprio fornitore per il servizio effettivamente offerto. La stessa verifica si applica agli accordi di custodia e non custodia: la sola etichetta del prodotto non ne stabilisce lo status normativo. In conclusione, il nuovo quadro normativo nigeriano vincola i servizi di pagamento in stablecoin a specifici obblighi di licenza e di tutela del cliente. Per utenti e aziende, il compito immediato è quello di verificare l'emittente, i termini di riscatto e il metodo di pagamento consentito prima di affidarsi a un token per le transazioni.
Binance amplia i prelievi dopo l'attacco hacker da 6.3 miliardi di dollari e afferma di aver ripristinato il 98% dei fondi.
I clienti di Binance stanno riacquistando l'accesso a un maggior numero di criptovalute in seguito alla violazione della sicurezza subita dalla piattaforma il 29 ottobre. Un avviso del 6 novembre ha annunciato un'ulteriore fase di riapertura graduale dei prelievi, sebbene la disponibilità dipenda ancora dall'asset e dalla rete blockchain. Il 4 novembre, la piattaforma ha inoltre dichiarato di aver ripristinato circa il 98% degli asset interessati. Per i clienti che utilizzano criptovalute per effettuare pagamenti o trasferire denaro, il ripristino degli asset e l'accesso ai prelievi rimangono due fasi distinte. Punti chiave: Ritornano più prelievi, ma l'accesso rimane disomogeneo. L'avviso di ripristino di Binance del 6 novembre ha programmato la riapertura di ulteriori servizi di prelievo a partire dalle 04:00 UTC su diverse reti. L'azienda ha affermato che gli asset elencati sarebbero diventati disponibili progressivamente al termine dei controlli di sicurezza e di idoneità. I depositi sono rimasti aperti. I clienti sono quindi invitati a controllare la schermata di prelievo in tempo reale per l'asset e la rete scelti. L'inclusione in un annuncio non implica che ogni metodo di trasferimento elencato sia già disponibile. Questa distinzione riguarda chiunque si affidi al saldo della piattaforma per un pagamento urgente. Un saldo visibile non significa necessariamente che i fondi possano raggiungere immediatamente un portafoglio esterno o un destinatario. Comprendere la differenza tra exchange di criptovalute e wallet aiuta a spiegare tale dipendenza: i fondi detenuti sugli exchange rimangono soggetti alle operazioni di prelievo della piattaforma. Gli asset reintegrati sono diversi dai fondi recuperati. Nel suo aggiornamento del 4 novembre, Binance ha affermato di aver accantonato risorse aziendali più che sufficienti per assorbire la perdita e di aver reintegrato circa il 98% dell'importo interessato. Ha attribuito gli acquisti rimanenti a token meno liquidi, il cui reperimento richiede più tempo. Tale dichiarazione riguarda gli asset sostitutivi acquistati da Binance. Non significa che gli investigatori abbiano recuperato il 98% dei fondi originariamente rubati. L'exchange ha anche annunciato una nuova istantanea delle riserve che copre 44 token. Queste rimangono informazioni aziendali; la copertura degli asset e il completamento di tutti i servizi di prelievo devono essere valutati separatamente. Cosa significa l'interruzione per i pagamenti in criptovalute? Per un cliente che paga una fattura, la questione pratica è quando il destinatario potrà ricevere fondi utilizzabili. Le restrizioni sui prelievi possono interrompere tale processo anche se la blockchain stessa continua a funzionare. Le aziende che integrano i pagamenti in criptovaluta devono tenere conto del percorso tra la piattaforma del pagatore e il portafoglio del destinatario, incluse le reti supportate e i requisiti di conferma. I diversi tipi di portafogli di criptovaluta comportano anche responsabilità diverse. I servizi di custodia gestiscono l'accesso per conto degli utenti, mentre l'autocustodia richiede agli utenti di proteggere le proprie chiavi e i backup. In conclusione, gli ultimi aggiornamenti di Binance mostrano progressi nella sostituzione degli asset interessati e nel ripristino dei prelievi. I clienti devono comunque verificare che il loro specifico percorso di trasferimento sia operativo prima di impegnare i fondi per una scadenza di pagamento.