A Autoridade de Serviços Financeiros da Indonésia (OJK) reafirma a responsabilidade dos provedores de criptomoedas por ativos perdidos de clientes.
A Autoridade de Serviços Financeiros da Indonésia (OJK) reafirmou que as empresas de criptomoedas devem proteger os ativos dos clientes e assumir a responsabilidade quando os ativos sob sua custódia desaparecerem. O lembrete coloca a proteção do cliente novamente em foco, enquanto o setor responde ao incidente de segurança cibernética da Binance. Em declaração feita em 5 de novembro, o funcionário da OJK, Adi Budiarso, destacou as obrigações de custódia já existentes em vez de anunciar um novo programa de compensação. Para os usuários, essa distinção é importante: a responsabilidade por bens perdidos não significa que toda reclamação resulte em um pagamento imediato e automático. Principais conclusões: O que a OJK disse sobre ativos perdidos. De acordo com o relatório da ANTARA, Budiarso citou o Artigo 91 da POJK 27/2024, alterado pela POJK 23/2025. A obrigação diz respeito às empresas que detêm ativos digitais de clientes; "negociadores", neste contexto, significa provedores, e não investidores individuais de varejo. Os provedores podem deter diretamente até 30% dos ativos dos clientes, sendo o restante depositado sob a responsabilidade de um gestor ou custodiante de armazenamento. Pelo menos 70% da porção armazenada diretamente deve estar em câmara fria, enquanto no máximo 30% pode estar disponível online. Essas porcentagens se aplicam a diferentes níveis de custódia. Não devem ser interpretadas como se estivessem dizendo que 70% de todos os ativos dos clientes devem ficar nas carteiras frias do próprio provedor. O guia da UPay sobre armazenamento a frio e a quente explica a distinção fundamental entre carteiras offline e carteiras conectadas à internet. Por que o incidente da Binance é importante? A CNBC Indonésia noticiou que a OJK (Autoridade de Serviços Financeiros da Indonésia) considerou o incidente da Binance um lembrete para fortalecer a governança tecnológica, os controles de acesso, a competência da equipe e a supervisão interna. O órgão regulador solicitou uma gestão de riscos adequada e resiliência cibernética em todas as empresas de ativos digitais licenciadas na Indonésia, incluindo corretoras, instituições de compensação e custodiantes. A OJK também pediu ao público que mantivesse a calma e utilizasse fornecedores autorizados. Sua resposta se concentra no fortalecimento das salvaguardas da indústria nacional; não deve ser interpretada como uma constatação de que todas as plataformas indonésias sofreram o mesmo incidente. A lição mais ampla é operacional. O tamanho de uma plataforma, por si só, não informa aos clientes como as permissões são controladas, como os ativos são armazenados ou com que rapidez os saques podem ser retomados após um incidente. Nossa atualização sobre saques na Binance aborda a questão do acesso ao serviço separadamente. O que os clientes devem verificar? Comece pela empresa que presta o serviço. A OJK publica informações sobre licenciamento em sua página oficial de licenciamento de ativos digitais. Em vez de confiar em uma marca conhecida ou em uma captura de tela compartilhada em um grupo de bate-papo, associe a entidade jurídica e o serviço às informações do órgão regulador. Em seguida, entenda quem controla os ativos. Um saldo na plataforma e uma carteira que você controla criam dependências diferentes. A explicação da UPay sobre corretoras e carteiras de criptomoedas ajuda a esclarecer essa diferença antes de você escolher onde guardar seus fundos. Caso ocorra algum incidente que afete sua conta, guarde os comprovantes de transação, extratos bancários e correspondências de suporte. Esses registros podem ajudá-lo a descrever o problema com precisão ao entrar em contato com o fornecedor. Siga os anúncios verificados para informações sobre disponibilidade de saques e procedimentos de reclamação, em vez de considerar as promessas das redes sociais como instruções oficiais. Para quem usa criptomoedas para financiar um pagamento ou transferência, o acesso é tão importante quanto o saldo exibido. Uma transação planejada pode ser adiada mesmo quando ainda houver fundos disponíveis na conta. Verifique o token e a rede relevantes antes de solicitar um saque e diferencie uma interrupção de serviço de uma perda confirmada de ativos. São problemas diferentes e podem exigir explicações diferentes por parte do prestador de serviços. Por fim, diferencie o desaparecimento de ativos de uma queda no valor de mercado. A declaração da OJK aborda as perdas de custódia. Não deve ser apresentado como uma promessa de reverter perdas de investimento ou garantir preços de tokens. Qualquer acordo proposto ainda precisa ser avaliado considerando as circunstâncias do caso. Conclusão: O alerta da OJK torna a responsabilidade pela custódia fundamental para a resposta da Indonésia aos riscos de segurança das criptomoedas. Para os clientes, as prioridades práticas são claras: verificar o fornecedor, entender onde os ativos estão armazenados e manter registros confiáveis. A responsabilidade existe, mas o resultado de uma reclamação específica por danos depende da análise e das disposições aplicáveis.
A Tether afirma ter congelado mais de US$ 1.5 bilhão relacionados ao ataque hacker à Binance.
A Tether afirma ter congelado mais de US$ 1.5 bilhão em USDT em 30 minutos após o ataque à Binance em 29 de outubro, impedindo que os tokens visados fossem movimentados ou trocados pelos atacantes. A emissora da stablecoin divulgou a resposta em 2 de novembro, enquanto a Binance continuava a lidar com a violação de segurança. Para os clientes que aguardam o acesso ao seu dinheiro, o anúncio representa uma medida de contenção, e não uma confirmação de que os ativos roubados foram devolvidos. Essa distinção é importante para qualquer pessoa que dependa de stablecoins mantidas em corretoras para pagamentos: bloquear fundos roubados, repor os saldos afetados e reativar os saques são partes distintas da resposta. Principais conclusões: O que a Tether anunciou: Em seu comunicado de 2 de novembro, a Tether afirmou que a rapidez de sua resposta impediu que os fundos identificados fossem transferidos, trocados ou lavados. A empresa vinculou sua intervenção à investigação mais ampla sobre o roubo da Binance, que o FBI atribuiu à Coreia do Norte. O período e o valor do congelamento das contas da Tether foram divulgados pela própria empresa. O anúncio diz respeito ao USDT que a Tether poderia restringir. Não deve ser interpretado como uma afirmação de que o emissor controla todas as criptomoedas apreendidas no ataque ou que pode reverter todas as transferências na blockchain. Fundos congelados ainda não foram recuperados. O congelamento impede que os tokens afetados se movimentem devido à restrição. A recuperação requer etapas adicionais para determinar como os ativos podem ser devolvidos ou reemitidos ao destinatário apropriado. O comunicado da Tether abordou separadamente seu histórico mais amplo de devolução de fundos por meio de reemissão. Não foi comprovado que todo o montante vinculado à Binance já tivesse concluído esse processo. Por isso, é preciso ler com atenção as manchetes sobre ativos bloqueados. Um saldo congelado pode permanecer sob investigação, enquanto a corretora ainda precisa de recursos para cumprir suas obrigações com os clientes. A cobertura da UPay sobre o congelamento do USDT após o ataque hacker à WazirX fornece mais um exemplo de como as restrições de ativos representam uma etapa de uma resposta mais ampla. O compromisso de substituição da Binance é separado. A Binance afirmou que absorverá o impacto financeiro do roubo utilizando recursos da empresa. A atualização de 4 de novembro informou que aproximadamente 98% dos ativos afetados haviam sido repostos, com os tokens menos líquidos levando mais tempo para serem adquiridos. Essas compras de reposição são diferentes da recuperação das fichas roubadas originais. Elas têm como objetivo restaurar os ativos que garantem as obrigações dos clientes sem exigir que todos os esforços de recuperação sejam concluídos primeiro. Conforme explicado na atualização de saques da UPay para a Binance, a disponibilidade do token de lastro e da transferência também precisam ser verificadas separadamente. Uma porcentagem de reposição não garante que todos os ativos e redes estejam disponíveis para saques. O que isso significa para pagamentos com stablecoins? As stablecoins podem ser transferidas entre carteiras, mas os controles do emissor ainda podem afetar sua transferibilidade. Os termos publicados pela Tether descrevem circunstâncias que envolvem orientações legais, investigações e suspeitas de atividades ilegais, nas quais podem ser aplicadas restrições. Portanto, manter um token em uma carteira externa não elimina completamente a dependência do seu emissor. Os mecanismos de custódia e os controles em nível de token abordam diferentes aspectos da operação de um pagamento. Para empresas que organizam remessas internacionais, isso significa verificar o token, a rota de pagamento e o status atual do serviço do provedor. Um preço de referência estável por si só não garante que uma determinada transferência possa ser concluída imediatamente. Os clientes que aguardam saques devem utilizar as informações oficiais da conta e os canais de suporte. Um anúncio de recuperação não justifica o envio de dinheiro para alguém que oferece acesso prioritário ou um atalho para contornar restrições. Para um pagamento com vencimento hoje, a evidência relevante é se o método de débito selecionado está funcionando neste momento. Para uma recuperação mais ampla, a evidência reside em saber se os ativos restritos foram devolvidos e se as compras de substituição foram concluídas. Manter essas questões separadas evita tratar o progresso de uma investigação como uma promessa de que todos os clientes já podem transferir todos os seus saldos. Conclusão: A intervenção relatada da Tether impediu que uma quantidade substancial de USDT vinculado à Binance se movimentasse ainda mais. As próximas questões dizem respeito aos procedimentos de recuperação, à conclusão de compras de substituição e à confirmação do acesso aos saques. Os clientes devem avaliar esses marcos individualmente antes de contar com os fundos para um prazo de pagamento.
Binance alerta para ofertas de compensação falsas, enquanto golpistas visam usuários após ataque hacker.
Golpistas estão se aproveitando da interrupção nos saques da Binance para anunciar compensações falsas e assistência paga, aumentando o risco para os clientes após a violação de segurança ocorrida na exchange em 29 de outubro. Relatórios publicados em 2 de novembro descreviam capturas de tela manipuladas que prometiam recompensas de US$ 150. A Binance também alertou que golpistas podem abordar os usuários com ofertas para acelerar saques, reivindicar indenizações ou transferir ativos para supostas carteiras protegidas. A mensagem para os clientes é clara: uma captura de tela convincente ou um nome de empresa conhecido não comprovam que uma oferta provém da plataforma de câmbio. Qualquer transação que envolva fundos deve ser iniciada por meio de canais verificados de forma independente. Principais conclusões: Uma solicitação de indenização não é uma recuperação. Atualização: As ofertas falsas surgiram quando a Binance restabeleceu os saques em fases. A reportagem da Share Talk de 2 de novembro descreveu capturas de tela alteradas que alegavam compensação pela suspensão temporária. Essa alegação deve ser diferenciada do compromisso da Binance de substituir os ativos afetados pela violação. Uma plataforma que compra tokens de reposição e um cliente que recebe uma oferta de recompensa não solicitada são coisas diferentes. A atualização da UPay sobre saques na Binance explica a diferença entre o reabastecimento de ativos e o acesso em tempo real às transferências. Nenhum dos marcos autentica um link de reivindicação separado que circula nas redes sociais. Para quem está esperando para pagar um fornecedor ou enviar dinheiro, a promessa de acesso imediato pode ser persuasiva. Essa urgência é precisamente o motivo pelo qual uma decisão de pagamento deve se basear no status real da conta, e não em uma mensagem externa. Golpistas oferecem maneiras de burlar restrições de saque. Em seu alerta de segurança de 2 de novembro, a Binance descreveu abordagens por meio de mensagens privadas, e-mails, chats em grupo e pequenas transferências com mensagens anexadas. A corretora afirmou que não venderá prioridade de saque, não cobrará para desbloquear um ativo ou rede, nem pedirá aos usuários que transfiram dinheiro para um cofre ou conta segura. O comunicado também alertava contra pedidos de senhas, códigos de autenticação ou frases de recuperação. Os clientes não devem considerar uma solicitação de pagamento como uma etapa normal na resolução de uma restrição da plataforma. Uma pessoa que entra em contato com eles não pode comprovar a disponibilidade de saques simplesmente alegando trabalhar em troca de sustento. O mesmo padrão de falsificação de identidade aparece em outros golpes comuns com criptomoedas: usar uma identidade confiável, apresentar um problema ou recompensa e, em seguida, solicitar dinheiro ou informações confidenciais. Verifique a origem antes de tomar qualquer ação. A Binance orientou os usuários a verificarem os saques pendentes dentro do aplicativo e a utilizarem o serviço de verificação oficial para checar contas ou sites suspeitos. Abra o aplicativo ou um endereço oficial salvo independentemente. Ao clicar em um link fornecido pela pessoa que fez a oferta, essa pessoa passa a controlar onde a verificação será realizada. Logotipos copiados, cores correspondentes e linguagem profissional não são verificações suficientes. O guia da Binance sobre golpes em sorteios descreve perfis e sites falsos que exigem taxas ou informações pessoais antes de liberar um prêmio prometido. Leia a ação solicitada com a mesma atenção que a mensagem. Uma oferta de compensação que se transforma em uma autorização de carteira ou solicitação de transferência introduz um novo risco, independentemente de quão tranquilizadora a linguagem utilizada possa parecer. O que fazer após uma abordagem suspeita? Interrompa a conversa e entre em contato com o suporte através do aplicativo oficial. Guarde os dados do remetente, capturas de tela e quaisquer identificadores de transação para que o incidente possa ser descrito com precisão. Caso as credenciais tenham sido divulgadas, proteja a conta afetada imediatamente. Caso tenha havido transferência de ativos, reporte o incidente à plataforma e às autoridades competentes. Não presuma que uma segunda pessoa que ofereça recuperação mediante pagamento possa reverter a transação. As orientações da UPay sobre como lidar com criptomoedas congeladas também enfatizam a importância de resolver as restrições por meio de canais legítimos. Um registro útil distingue o que foi prometido, quais informações foram compartilhadas e se alguma transferência realmente ocorreu. Esses detalhes ajudam as equipes de suporte a avaliar a denúncia sem depender da explicação do golpista. Conclusão: As ofertas falsas da Binance demonstram como uma grande violação de segurança pode levar a novas tentativas de fraude contra clientes preocupados. Verifique os comunicados de recuperação de crédito de forma independente, confira as transferências através da conta oficial e rejeite qualquer pessoa que venda atalhos para compensação ou saques.
Binance e Deribit revogam chaves de API do SignalPlus após incidente de segurança
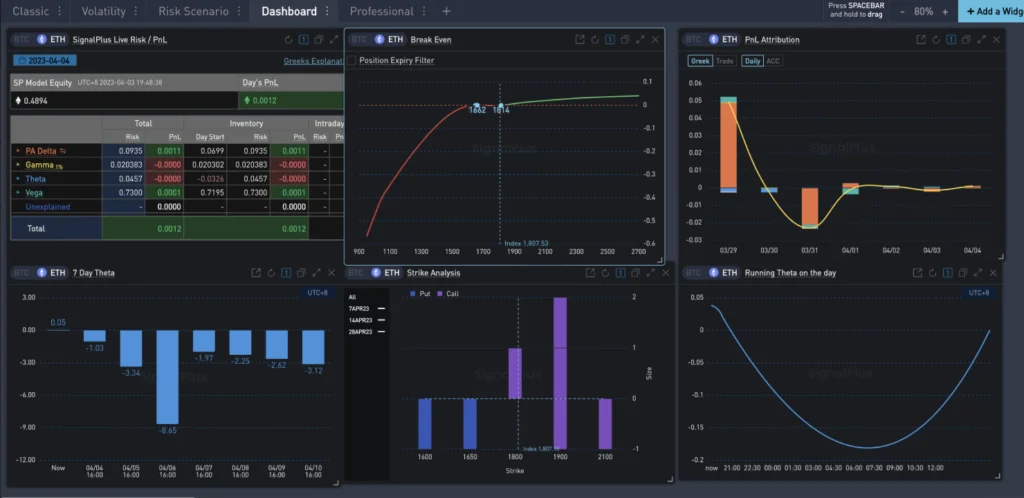
Usuários que gerenciam contas de exchanges através do SignalPlus enfrentam interrupções nas negociações e no monitoramento após a Binance e a Deribit revogarem as chaves de API conectadas à plataforma em 5 de novembro. As bolsas de valores agiram depois que a SignalPlus relatou um incidente de segurança. Ambas as empresas afirmaram que seus próprios sistemas não foram afetados, enquanto a SignalPlus posteriormente divulgou perdas inferiores a US$ 82,000 e prometeu reembolsar os clientes afetados. Para os usuários, a tarefa imediata é revisar as contas diretamente por meio de sua plataforma de negociação. Uma conexão de terceiros desativada pode interromper a automação sem fechar as posições ou ordens que ela gerenciava anteriormente. Principais conclusões: As corretoras cortaram conexões com terceiros. A Binance afirmou que os fundos dos clientes permanecem seguros e aconselhou os usuários a verificarem suas posições e abrirem ordens por meio de sua plataforma oficial. A Deribit afirmou que sua investigação não encontrou indícios de que seus sistemas ou dados tenham sido afetados. As revogações dizem respeito ao acesso concedido ao SignalPlus, que fornece ferramentas para negociação de opções e derivativos. A Deribit alertou que as operações de negociação, monitoramento e automação realizadas por meio do serviço haviam parado de funcionar. Isso é diferente de uma suspensão geral de saques em uma corretora. De acordo com os comunicados, os clientes ainda podem gerenciar suas contas por meio das interfaces próprias das corretoras. Entender a diferença entre corretoras e carteiras digitais ajuda a separar onde os ativos estão armazenados do software usado para interagir com eles. A SignalPlus descreve um convite falso para reunião. De acordo com um comunicado divulgado em 5 de novembro, noticiado pelo crypto.news, um invasor usou a conta do Telegram de um contato de um fornecedor que havia sido comprometida para abordar um engenheiro da SignalPlus. O atacante enviou um convite fraudulento do Microsoft Teams que comprometeu o computador do engenheiro. A SignalPlus informou que atividades suspeitas na rede interna começaram no início do dia 4 de novembro. A empresa reportou prejuízos inferiores a US$ 82,000, afirmou que o reembolso havia começado caso a caso e colocou os serviços em modo de manutenção. Esses números e a explicação do ataque continuam sendo a versão da empresa sobre uma investigação em andamento. A SignalPlus também reconheceu que não exigiu a inclusão de IPs em uma lista de permissões para acesso à API da exchange e afirmou que reforçará seus controles. Por que as permissões de API são importantes? Uma chave de API permite que o software execute tarefas autorizadas em uma conta. As permissões determinam o escopo: ler saldos, realizar transações e iniciar saques são funcionalidades distintas. O guia da carteira API da Binance explica essas categorias de permissão e o papel das restrições de IP. Uma lista de permissões limita os endereços de internet a partir dos quais uma credencial pode ser usada. Um painel de controle somente leitura não precisa de autorização para realizar transações. Da mesma forma, uma ferramenta que submete ordens não precisa necessariamente de autorização para saque. Restringir o acesso às funções necessárias reduz as ações que uma credencial exposta pode autorizar. Para empresas que integram pagamentos com criptomoedas, a lição mais importante é documentar quais serviços externos podem ler informações da conta ou iniciar transações. Esse inventário torna a revogação mais gerenciável quando um provedor relata um incidente. O que os usuários conectados devem revisar: Os clientes devem seguir as instruções da Binance para inspecionar posições e abrir ordens diretamente. Um painel de controle parado pode deixar os usuários sem o monitoramento com o qual normalmente contam. Eles também devem revisar as conexões do SignalPlus em quaisquer outras corretoras que utilizem. O fundador da Binance, Changpeng Zhao, pediu separadamente aos usuários que revogassem essas credenciais. Antes de se reconectar, confirme as instruções oficiais de recuperação do provedor e revise as permissões novamente. As senhas das contas e a autenticação de dois fatores continuam sendo importantes, mas não substituem os controles sobre as credenciais de API autorizadas separadamente. Diferentes tipos de carteira digital e custódia acarretam diferentes responsabilidades. Ao avaliar a exposição a riscos, os usuários devem distinguir entre o acesso à conta da corretora, as integrações com terceiros e o controle das chaves da carteira. A revogação também é uma medida de contenção, e não uma constatação de que todas as contas vinculadas sofreram perdas. Os usuários devem comparar seus registros de câmbio com sua própria atividade esperada, guardar todos os detalhes relevantes das transações e relatar discrepâncias por meio de canais de suporte verificados. Recriar a mesma conexão antes da conclusão da investigação prejudicaria o objetivo de desativá-la. Conclusão: O incidente do SignalPlus demonstra como um problema de segurança de terceiros pode interromper o gerenciamento de contas mesmo quando uma corretora relata que não houve comprometimento. Os usuários devem verificar suas posições diretamente, revisar as credenciais conectadas e aguardar as instruções de recuperação confirmadas antes de restaurar o acesso automatizado.
Mercado Bitcoin planeja reabrir contas em 9 de novembro após ataque hacker; saques ainda aguardam retomada.
Inicialmente, os clientes do Mercado Bitcoin poderão consultar seus saldos, em vez de movimentar seu dinheiro, quando a corretora brasileira iniciar sua reabertura planejada para 9 de novembro. A bolsa suspendeu os serviços após uma violação de segurança ocorrida em 2 de novembro. A empresa prometeu substituir os ativos afetados usando fundos próprios, enquanto saques, transferências e negociações aguardam novas verificações de segurança. Principais conclusões: Visibilidade da conta retorna antes das transferências. Em um comunicado divulgado pelo Cointelegraph em 4 de novembro, a Mercado Bitcoin afirmou que os clientes poderão visualizar saldos, extratos, ativos e investimentos por meio de seu site. Os serviços transacionais retornarão em fases subsequentes, após testes de segurança independentes. O anúncio não informou uma data para esses eventos. Para clientes que utilizam saldos de câmbio para pagar faturas ou enviar dinheiro, essa distinção é importante. Ver um saldo não garante que os fundos chegarão ao destinatário. A diferença entre uma corretora e uma carteira digital ajuda a explicar essa dependência: uma plataforma de custódia controla o processo de transferência de ativos. As estimativas de perdas mudaram. A CoinDesk informou em 5 de novembro que a Bitquery rastreou aproximadamente US$ 48.6 milhões desviados em dez blockchains, valor superior às estimativas iniciais de cerca de US$ 40 milhões. O pesquisador também identificou transferências de endereços de depósito de clientes após a declaração inicial de contenção da corretora. Essas constatações sobre as transações não estabelecem, por si só, a causa técnica da violação. O Mercado Bitcoin afirmou que mais de US$ 15 milhões foram congelados com a ajuda do setor. Bloquear a capacidade de um atacante movimentar tokens não significa que esses tokens sejam devolvidos automaticamente à exchange. A plataforma Replacement Pledge e o Payment Access permanecem separados. A corretora afirmou que usará seus próprios recursos para repor os ativos afetados. Esse compromisso é independente da confirmação de que todas as compras de substituição ou desistências de clientes foram concluídas. As empresas que organizam remessas internacionais devem confirmar uma rota de transferência operacional antes de se comprometerem com um prazo de pagamento. Compreender as responsabilidades associadas aos diferentes tipos de carteiras de criptomoedas também ajuda os usuários a avaliar os riscos de acesso e custódia. Por que a reabertura exige verificações separadas? O Mercado Bitcoin descreveu sua plataforma como um sistema integrado que conecta custódia, depósitos, negociação e gerenciamento de saldo. De acordo com a atualização divulgada pelo Crowdfund Insider, ambientes e fluxos de transação individuais devem passar por validações separadas antes de serem liberados. Essa sequência ajuda a explicar por que as informações da conta podem ficar disponíveis antes dos saques. Exibir uma participação registrada e assinar uma nova transação na blockchain são operações diferentes. Restaurar o primeiro sistema não demonstra que todos os sistemas necessários para o segundo foram testados. Para os clientes, os anúncios mais úteis serão aqueles que identificarem as funções efetivamente ativadas, quaisquer restrições de ativos ou de rede e as instruções para realizar uma transferência válida. Um anúncio geral de reabertura não deve ser interpretado como uma confirmação de que todos os serviços foram retomados. O que os clientes poderão verificar quando o acesso for restabelecido: O acesso planejado ao site permitirá que os clientes consultem seus extratos e saldos. Manter uma cópia desses registros pode ajudá-los a identificar discrepâncias e descrever um problema com precisão ao entrar em contato com o suporte oficial. Antes de enviar um pagamento, os clientes devem verificar a criptomoeda selecionada, a rede suportada e o status atual do serviço. Eles também devem confirmar o endereço de destino por meio de sua conta, em vez de confiar em instruções recebidas em uma mensagem não solicitada. O impacto financeiro final da violação ainda não está definido. As estimativas podem variar porque os investigadores identificam transferências adicionais, valores mobiliários em momentos diferentes ou contabilizam os ativos congelados de forma diferente. Portanto, esses números devem continuar sendo atribuídos à organização que os divulgou. A promessa de reembolso da bolsa também é um compromisso contínuo. Os clientes ainda precisam de atualizações operacionais que mostrem quando os ativos de substituição estão disponíveis e quando podem retirá-los. Conclusão: 9 de novembro é um marco planejado em termos de transparência para os clientes do Mercado Bitcoin. Os próximos marcos práticos são serviços de transação testados de forma independente, disponibilidade confirmada de saques e evidências de que a corretora cumpriu seu compromisso de reposição de ativos.
O Banco Central da Nigéria (CBN) estabeleceu um requisito de capital de ₦15 bilhões para emissores de stablecoins em moeda estrangeira.
O Banco Central da Nigéria introduziu novas regras para stablecoins e serviços de pagamento relacionados, estabelecendo um requisito mínimo de capital integralizado de ₦15 bilhões para emissores de stablecoins em moeda estrangeira. As regulamentações entraram em vigor em 5 de novembro de 2026. Elas abrangem licenciamento, reservas, resgate e proteção ao cliente, com implicações para empresas que utilizam ativos digitais para pagamentos e remessas. Principais conclusões: Requisitos de capital e reserva separados: De acordo com reportagem do Punch sobre as regulamentações, provedores de outros serviços de ativos virtuais não mobiliários devem manter pelo menos ₦1 bilhão em capital integralizado. O capital deve permanecer separado dos fundos dos clientes e das reservas que lastreiam os tokens emitidos. Os emissores não podem contabilizar o mesmo dinheiro para essas diferentes obrigações. A estrutura também exige lastro em reservas e prevê resgate padrão pelo valor nominal no próximo dia útil após uma solicitação válida. Essas proteções abordam uma preocupação prática dos usuários: a confiabilidade com que um token pode ser convertido na moeda que ele referencia. Restrições de pagamento para tokens em moeda estrangeira: O regulamento publicado pelo Banco Central da Nigéria distingue as stablecoins referenciadas em naira daquelas referenciadas em moedas estrangeiras. A aprovação de um token de Classe 2 não autoriza seu uso para precificar ou liquidar uma obrigação doméstica em naira, a menos que a legislação aplicável o permita expressamente. Os requisitos de câmbio ainda se aplicam. Para empresas que organizam remessas internacionais, isso significa verificar a rota de pagamento autorizada, bem como o token. Transferências internacionais e liquidações domésticas podem levantar diferentes questões regulatórias. Os provedores de pagamento precisam das permissões corretas. As regras abrangem atividades como carteiras, custódia, transferências, gateways de pagamento e liquidação. Os ativos relacionados a valores mobiliários permanecem sob a jurisdição da SEC (Comissão de Valores Mobiliários da Nigéria), e atividades sobrepostas podem exigir aprovações de ambas as autoridades. Empresas que integram pagamentos com criptomoedas devem verificar as permissões de seu provedor para o serviço oferecido. A mesma análise se aplica a carteiras com e sem custódia: o rótulo do produto por si só não estabelece seu status regulatório. Conclusão: A nova estrutura da Nigéria vincula os serviços de pagamento com stablecoins a obrigações específicas de licenciamento e proteção ao cliente. Para usuários e empresas, a tarefa imediata é verificar o emissor, os termos de resgate e a rota de pagamento permitida antes de utilizar um token para liquidação.
Binance amplia saques após ataque hacker de US$ 6.3 bilhões e afirma que 98% dos ativos foram repostos.
Os clientes da Binance estão recuperando o acesso a mais criptomoedas após a violação de segurança ocorrida em 29 de outubro. Um comunicado de 6 de novembro anunciou mais uma rodada de reabertura gradual dos saques, embora a disponibilidade ainda dependa do ativo e da rede blockchain. A exchange também informou em 4 de novembro que havia reposto aproximadamente 98% dos ativos afetados. Para clientes que usam criptomoedas para fazer pagamentos ou transferir dinheiro, a reposição dos ativos e o acesso aos saques continuam sendo etapas distintas. Principais conclusões: Mais saques retornam, mas o acesso permanece desigual. O comunicado de recuperação da Binance de 6 de novembro programou a reabertura de mais serviços de saque a partir das 04:00 UTC em diversas redes. A empresa afirmou que os ativos listados se tornariam disponíveis progressivamente à medida que as verificações de segurança e prontidão fossem concluídas. Os depósitos permaneceram abertos. Portanto, os clientes devem verificar a tela de saque em tempo real para o ativo e a rede escolhidos. A inclusão em um comunicado não garante que todas as rotas de transferência listadas já estejam disponíveis. Essa distinção afeta qualquer pessoa que dependa do saldo da exchange para um pagamento urgente. Um saldo visível na conta não significa necessariamente que os fundos possam chegar imediatamente a uma carteira externa ou ao destinatário. Entender a diferença entre exchanges e carteiras de criptomoedas ajuda a explicar essa dependência: os fundos mantidos em exchanges permanecem sujeitos às operações de saque da plataforma. Ativos Repostos São Diferentes de Fundos Recuperados. Em sua atualização de 4 de novembro, a Binance afirmou ter reservado recursos mais do que suficientes para absorver a perda e ter reposto aproximadamente 98% do valor afetado. Atribuiu as compras restantes a tokens menos líquidos, que levam mais tempo para serem obtidos. Essa declaração se refere a ativos de reposição comprados pela Binance. Não significa que os investigadores recuperaram 98% dos fundos roubados originalmente. A exchange também anunciou um novo snapshot de reservas abrangendo 44 tokens. Essas informações ainda são apenas divulgações da empresa; a garantia dos ativos e a conclusão de todos os serviços de saque devem ser avaliadas separadamente. O Que a Interrupção Significa para Pagamentos em Criptomoedas. Para um cliente que paga uma fatura, a questão prática é quando o destinatário poderá receber os fundos utilizáveis. Restrições de saque podem interromper esse processo, mesmo que o próprio blockchain continue operando. Empresas que integram pagamentos em criptomoedas devem levar em consideração o caminho entre a plataforma do pagador e sua carteira receptora, incluindo redes suportadas e requisitos de confirmação. Os diferentes tipos de carteiras de criptomoedas também acarretam diferentes responsabilidades. Os serviços de custódia gerenciam o acesso em nome dos usuários, enquanto a autocustódia exige que os usuários protejam suas próprias chaves e backups. Conclusão: As atualizações mais recentes da Binance mostram progresso na substituição dos ativos afetados e na restauração dos saques. Os clientes ainda precisam confirmar se sua rota de transferência específica está operacional antes de comprometer fundos para um prazo de pagamento.